



Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Китайская кибергруппа атакует скрипт-киддис инфостилером

Новая интересная киберкампания, за которой стоит, предположительно, китайская правительственная группа “Tropic Trooper“, выбрала себе целью скрипт-киддис — неопытных и начинающих киберпреступников. Злоумышленники используют загрузчик Nimbda и свежий вариант трояна Yahoyah.

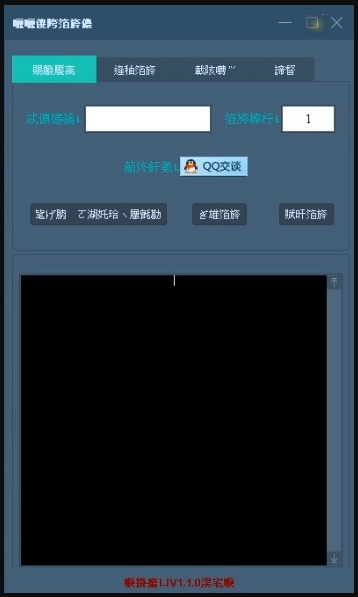
Интересно, что упомянутый троян входит в состав потенциально опасного инструмента, известного под именем “SMS Bomber“. Такие тулзы, как правило, используются начинающими хакерами для DoS-атак на различные веб-сайты.

Согласно отчёту специалистов Check Point, обративших внимание на атаки китайской кибергруппы, злоумышленники имеют достаточно хорошее представление о криптографии и умело обращаются с AES.

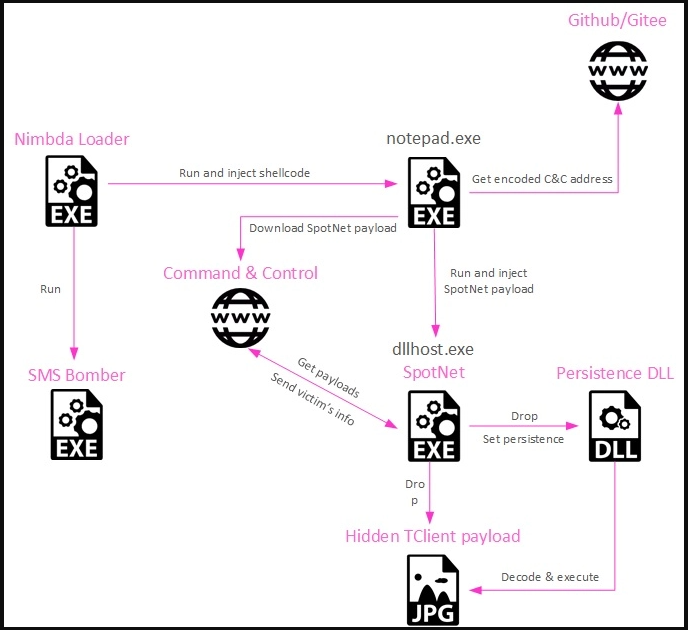
Атаки начинаются с загрузки вредоносной версии SMS Bomber, в которой содержится стандартный бинарник, а также дополнительный злонамеренный код, который внедряется в процесс notepad.exe.

В сущности, это лоадер Nimbda, использующий иконку SMS Bomber и содержащий исполняемый файл инструмента для DoS-атак.


Вредонос в фоновом режиме внедряет шелл-код в процесс “notepad“ и пытается соединиться с репозиторием на GitHub. Далее софт фетчит обфусцированный исполняемый файл, расшифровывает его и запускает с помощью техники «выдалбливания процесса» (Process Hollowing).

В итоге жертва получает пейлоад Yahoyah, собирающий данные об инфицированном устройстве. В частности, вредоносную программу интересует следующая информация:

  • Идентификаторы точек Wi-Fi.
  • Имя компьютера.
  • MAC-адрес.
  • Версию операционной системы.
  • Установленные антивирусные программы.
  • Наличие в системе файлов WeChat и Tencent.

На заключительном этапе пейлоад кодируется в JPG-изображение с помощью стеганографии.


Стоит также отметить кастомную имплементацию AES: обратная последовательность циклических операций выполняется дважды. Поэтому в отчёте Check Point специалисты называют это “AEES“.

Подпишитесь на новости

Яндекс и VK могут объединить облака, офисные сервисы и ИИ

Яндекс и VK обсуждают создание совместного предприятия на базе Yandex B2B Tech и VK Tech. Если договорятся, на российском корпоративном ИТ-рынке появится игрок, способный продавать бизнесу почти всё сразу: облака, офисные сервисы, платформы данных, искусственный интеллект и инструменты разработки.

О переговорах сообщили источники РБК. Возможная сделка обсуждается более двух месяцев, однако окончательный состав активов ещё не определён.

Один из рассматриваемых вариантов предполагает передачу в СП всего VK Tech, а со стороны Яндекса — Yandex Cloud, «Яндекс 360» и одного из ИИ-активов Yandex B2B Tech.

Доли партнёров могут распределить поровну — 50 на 50. Работать объединённая структура, по данным источников, может на базе ООО «БТБ Тех».

Яндекс заявил, что не комментирует слухи, а VK Tech отказался от комментариев. Ещё в июле СМИ писали, что компании обсуждают стратегическое партнёрство в облачных технологиях, сервисах продуктивности и ИИ для бизнеса.

Корпоративные направления обеих компаний растут бодрее многих соседей по рынку. Выручка Yandex B2B Tech в первом полугодии 2026 года увеличилась на 32%, до 28,9 млрд рублей, а VK Tech — на 35,3%, до 9 млрд рублей.

Эксперты видят в возможном союзе попытку сократить ценовую конкуренцию, объединить расходы на разработку и расширить перекрёстные продажи. Яндекс принесёт сильные позиции в облаках, ИИ и информационной безопасности, VK — корпоративные коммуникации, HR-tech и опыт работы с госсектором. По одной из оценок, совместная структура сможет занять около 30% рынка.

Напомним, сегодня стало известно, что Яндекс выпустил систему контроля безопасности корпоративного ИИ.

RSS: Новости на портале Anti-Malware.ru