



Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat может мешать работе антивирусных программ, в частности — блокировать сканирование открываемых PDF-файлов. Такое поведение создаёт риски для безопасности пользователя, поскольку киберпреступники часто используют документы именно этого формата.

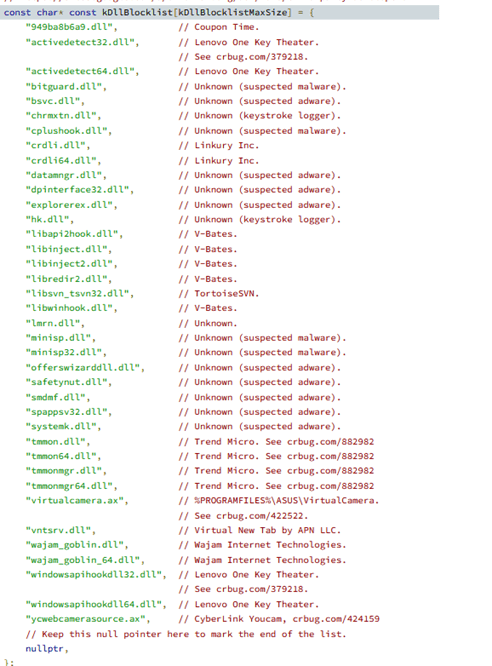
При открытии файла PDF Adobe Acrobat проверяет наличие компонентов 30 различных антивирусов, загруженных в его процесс. При обнаружении такого компонента софт пытается запретить ему сканирование.

Само собой, для корректной работы любого антивируса ему в первую очередь необходим доступ ко всем процессам в системе. Как правило, разработчики добиваются этого с помощью внедрения DLL в запущенный на компьютере софт.

Ранее PDF-файлы не раз фигурировали в кибератаках, когда злоумышленники задействовали их для запуска вредоносной программы. Можно вспомнить хотя бы кейлогер Snake, который использовал документы в формате PDF, в которые был вшит DOCX.

Исследователи из Minerva Labs также привели пример подобного вектора: в секцию “OpenAction“ документа добавляется команда, запускающая PowerShell.

«С марта 2022 года мы наблюдали странное поведение софта Adobe Acrobat Reader, который пытался проверить, компоненты каких антивирусных программ загружены в его процесс», — пишут специалисты.

Приложение интересовалось продуктами от Bitdefender, Avast, Trend Micro, Symantec, Malwarebytes, ESET, «Лаборатории Касперского», F-Secure, Sophos и Emsisoft. Проверка компонентов происходит при помощи библиотеки libcef.dll, относящейся к Chromium Embedded Framework (CEF).


Как отметили исследователи, libcef.dll загружается двумя процессами: AcroCEF.exe и RdrCEF.exe. Дальше идёт проверка значения bBlockDllInjection в ключе реестра SOFTWARE\Adobe\Adobe Acrobat\DC\DLLInjection\ — софт убеждается, что оно установлено на «1».

Если значение совпадает, Adobe Reader будет блокировать инъекцию DLL антивирусов в свой процесс.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru