



Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat мешает антивирусам сканировать PDF-файлы

Adobe Acrobat может мешать работе антивирусных программ, в частности — блокировать сканирование открываемых PDF-файлов. Такое поведение создаёт риски для безопасности пользователя, поскольку киберпреступники часто используют документы именно этого формата.

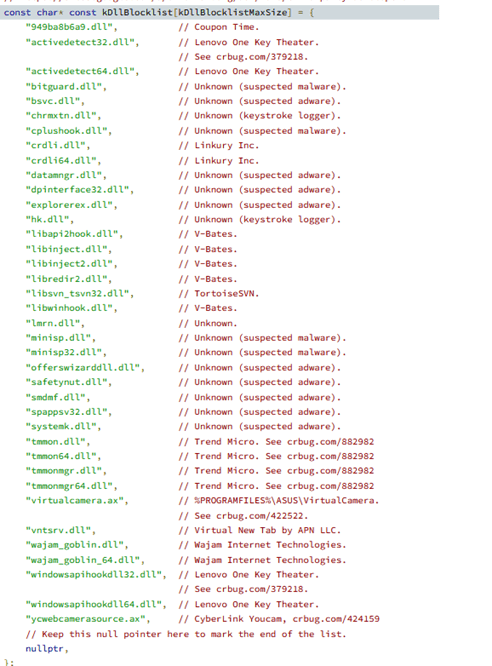
При открытии файла PDF Adobe Acrobat проверяет наличие компонентов 30 различных антивирусов, загруженных в его процесс. При обнаружении такого компонента софт пытается запретить ему сканирование.

Само собой, для корректной работы любого антивируса ему в первую очередь необходим доступ ко всем процессам в системе. Как правило, разработчики добиваются этого с помощью внедрения DLL в запущенный на компьютере софт.

Ранее PDF-файлы не раз фигурировали в кибератаках, когда злоумышленники задействовали их для запуска вредоносной программы. Можно вспомнить хотя бы кейлогер Snake, который использовал документы в формате PDF, в которые был вшит DOCX.

Исследователи из Minerva Labs также привели пример подобного вектора: в секцию “OpenAction“ документа добавляется команда, запускающая PowerShell.

«С марта 2022 года мы наблюдали странное поведение софта Adobe Acrobat Reader, который пытался проверить, компоненты каких антивирусных программ загружены в его процесс», — пишут специалисты.

Приложение интересовалось продуктами от Bitdefender, Avast, Trend Micro, Symantec, Malwarebytes, ESET, «Лаборатории Касперского», F-Secure, Sophos и Emsisoft. Проверка компонентов происходит при помощи библиотеки libcef.dll, относящейся к Chromium Embedded Framework (CEF).


Как отметили исследователи, libcef.dll загружается двумя процессами: AcroCEF.exe и RdrCEF.exe. Дальше идёт проверка значения bBlockDllInjection в ключе реестра SOFTWARE\Adobe\Adobe Acrobat\DC\DLLInjection\ — софт убеждается, что оно установлено на «1».

Если значение совпадает, Adobe Reader будет блокировать инъекцию DLL антивирусов в свой процесс.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru