



Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Android-вайпер BRATA эволюционирует в сложную киберугрозу (APT)

Авторы банковского Android-трояна BRATA, который также обладает функциональностью вайпера, добавили своему детищу новые возможности по части закрепления на устройстве и кражи важной информации.

Итальянская компания Cleafy, занимающаяся изучением угроз для мобильных устройств, пристально наблюдала за активностью BRATA. Исследователи отметили, что в последних кампаниях троян несколько изменил свой подход, чтобы дольше оставаться в системе жертвы.

«Теперь действия BRATA уже напоминают целевые кибератаки APT-группировок (Advanced Persistent Threat). Отличительной особенностью такого подхода является упор на длительное присутствие в системе пользователя и кража конфиденциальных данных», — пишут специалисты в отчёте.

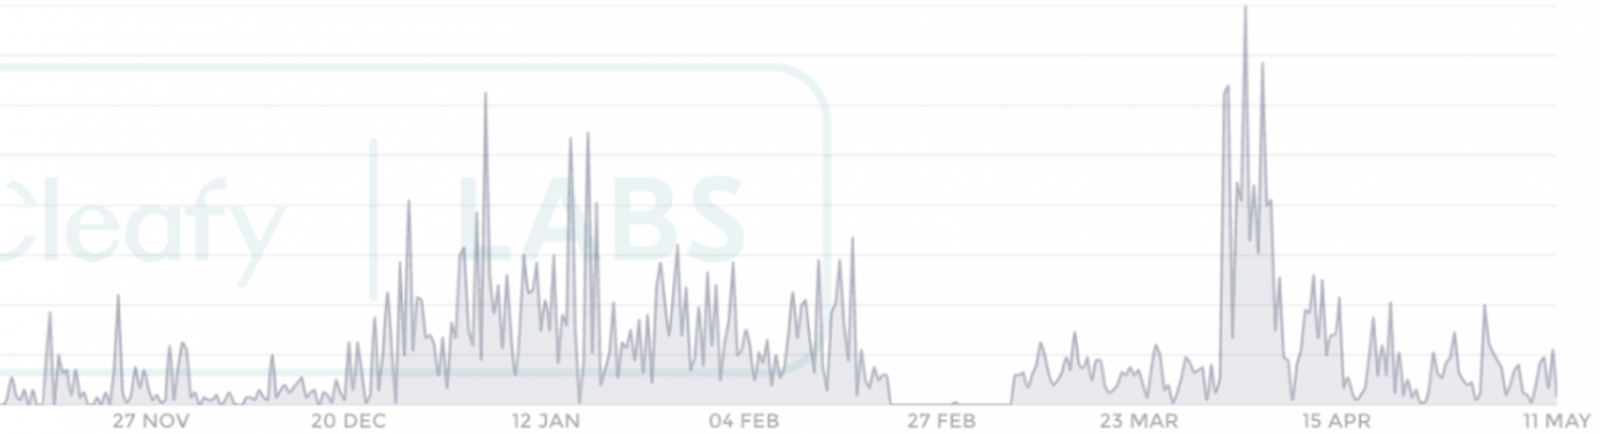
Всплески атак Android-вредоноса BRATA можно наблюдать на инфографике от экспертов Cleafy:


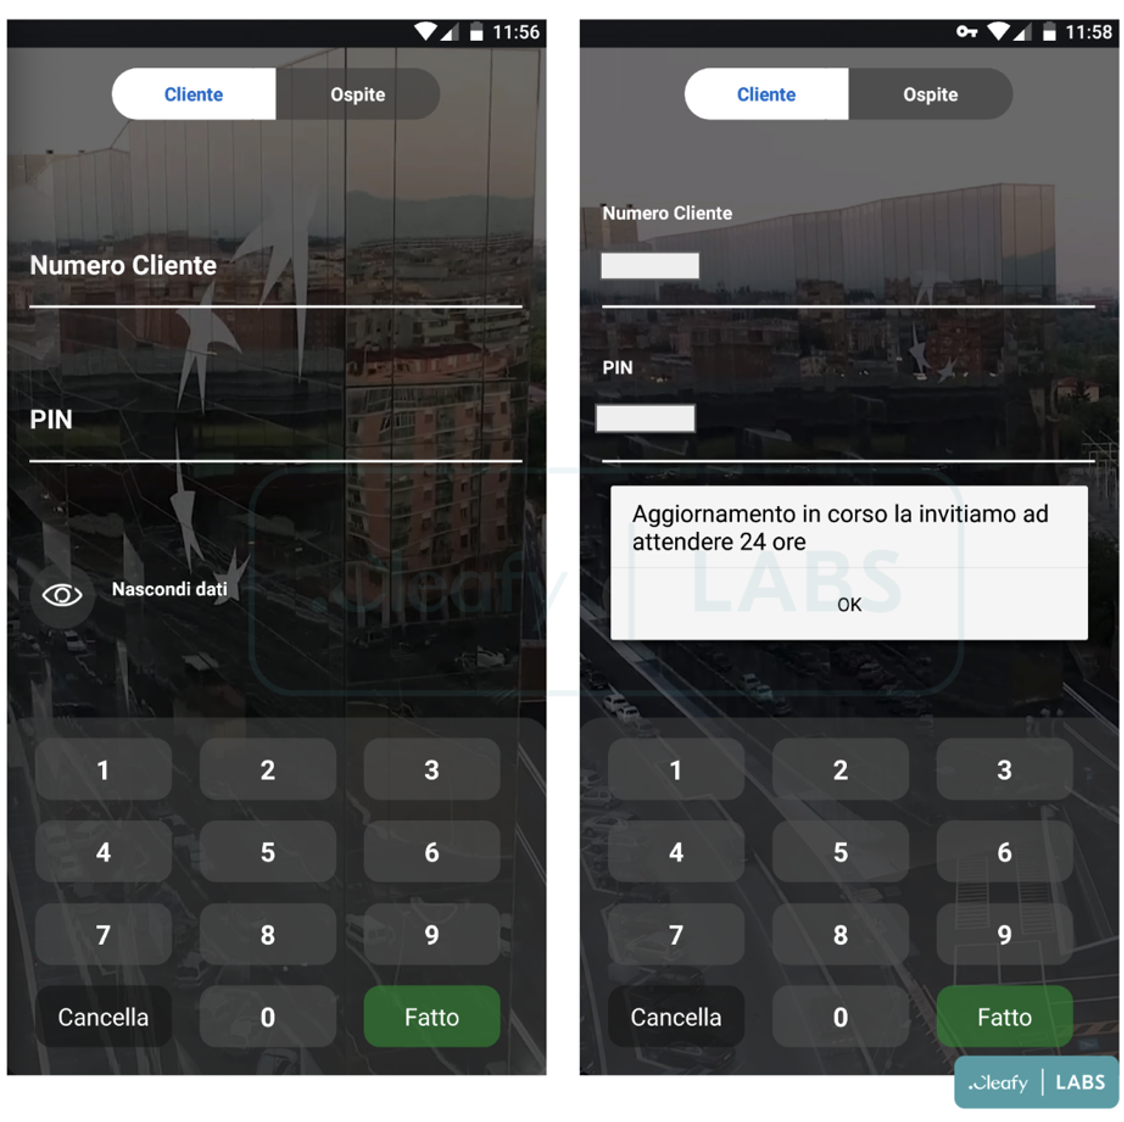
На целевой подход к атакам также указывает фокусировка BRATA на конкретной финансовой организации. Зловред переходит к следующей только в том случае, если упирается в контрмеры. Кроме того, BRATA теперь идёт в комплекте с фишинговым окном для наложения.


Попав в систему, Android-вредонос запрашивает разрешение на отправку и получение СМС-сообщений, что позволяет перехватывать одноразовые коды для аутентификации. BRATA также обращается к командному серверу, чтобы извлечь из ZIP-архива файл unrar.jar. Помимо прочего, троян обладает возможностями кейлогера.

Напомним, что в январе вредонос BRATA обзавёлся функциями отслеживания GPS и сброса устройства до заводских настроек. Последняя функциональностью используется для сокрытия следов присутствия в системе.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru