



Microsoft Defender теперь может изолировать взломанные Windows-устройства

Microsoft Defender теперь может изолировать взломанные Windows-устройства

Microsoft Defender теперь может изолировать взломанные Windows-устройства

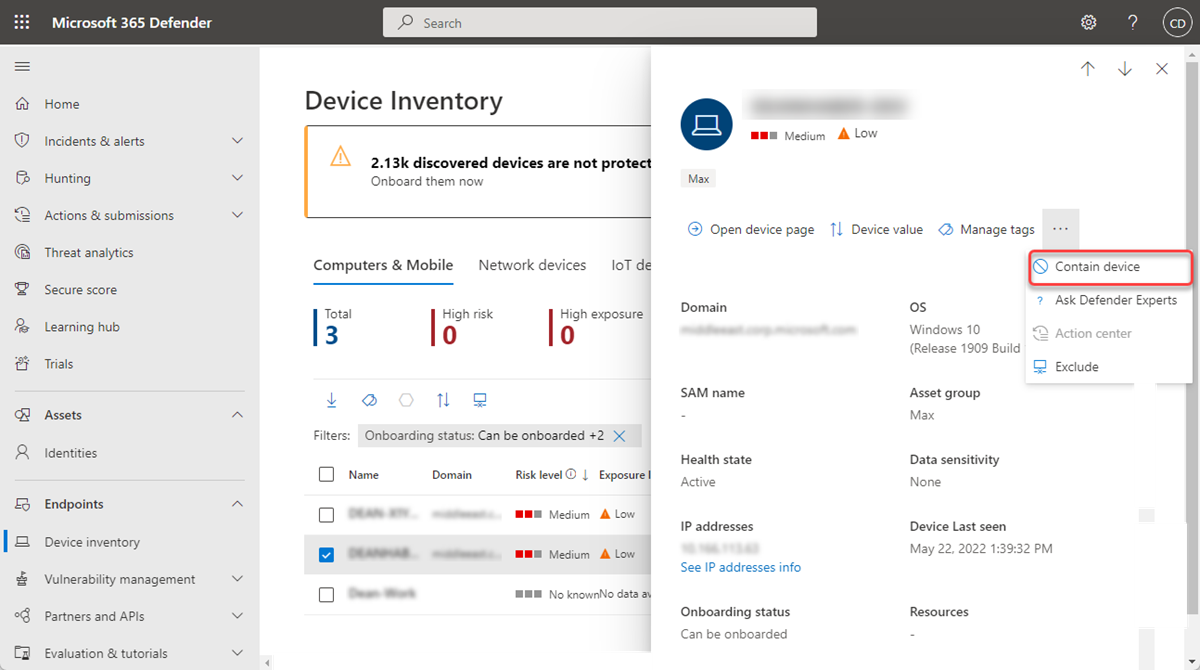
Microsoft представила новую функцию встроенной защитной программы Microsoft Defender for Endpoint (MDE), которая должна помочь организациям нивелировать вектор атаки через скомпрометированные устройства, используемые, как правило, для латерального передвижения по сети жертвы.

Нововведение позволит администраторам контролировать проблемные Windows-устройства в том случае, если они были взломаны или есть хотя бы малейшее подозрение на их компрометацию.

Таким образом, Microsoft Defender сможет заблокировать как входящие, так и исходящие коммуникации со взломанными девайсами. Это поможет существенно ограничить условного атакующего в действиях, так как он не сможет передвигаться по сети организации.

«Новые функциональные возможности Microsoft Defender защитят устройства, соседствующие со скомпрометированными, поскольку последние будут просто изолироваться», — объясняет сама Microsoft.

Есть, правда, один нюанс: нововведение работает только с устройствами на Windows 10 или Windows Server 2019 и более поздних версиях операционной системы.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru