



Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Исследователи в области кибербезопасности рассказали о Linux-вредоносе, который, согласно их описанию, «практически невозможно детектировать». Получивший имя Symbiote зловред способен маскироваться в запущенных процессах и сетевом трафике жертвы.

За киберугрозой наблюдали специалисты компаний BlackBerry и Intezer, которые полагают, что авторы вредоноса начали работать над ним в ноябре 2021 года. При этом злоумышленники используют свою разработку для атак на финансовый сектор Латинской Америки.

«Основная цель Symbiote — украсть учётные данные и установить доступ к атакованной машине через бэкдор. От других Linux-вредоносов Symbiote отличается инфицированием запущенных процессов, поскольку большинство подобных зловредов использует отдельный исполняемый файл», — пишут в отчёте эксперты.

Бэкдор достигает своих целей с помощью «родной» функции Linux — LD_PRELOAD, ранее её использовали такие вредоносный программы, как Pro-Ocean и Facefish.


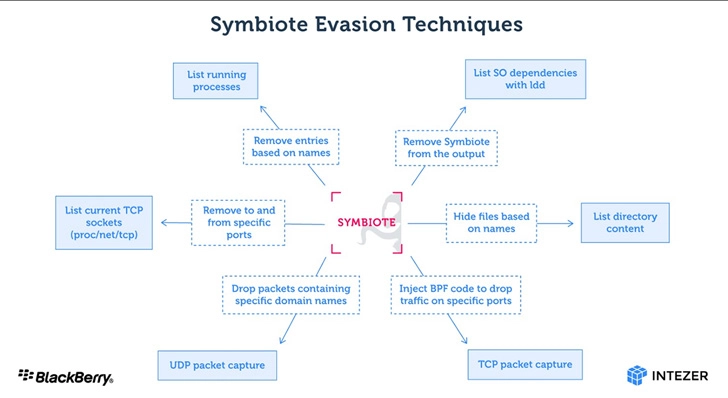
Помимо сокрытия своего в файловой системе, Symbiote также может прятать свой трафик, используя функцию Berkeley Packet Filter (eBPF). «Симбиот» внедряется в процесс софта-инспектора и задействует BPF для фильтрации результатов.

Следующим шагом Symbiote запускает функциональность руткита, чтобы ещё больше затруднить обнаружение в системе. Украденные учётные данные вредонос хранит в зашифрованном виде в файлах, замаскированных под C-заголовки.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru