



Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Скрытный Linux-вредонос Symbiote инфицирует запущенные процессы

Исследователи в области кибербезопасности рассказали о Linux-вредоносе, который, согласно их описанию, «практически невозможно детектировать». Получивший имя Symbiote зловред способен маскироваться в запущенных процессах и сетевом трафике жертвы.

За киберугрозой наблюдали специалисты компаний BlackBerry и Intezer, которые полагают, что авторы вредоноса начали работать над ним в ноябре 2021 года. При этом злоумышленники используют свою разработку для атак на финансовый сектор Латинской Америки.

«Основная цель Symbiote — украсть учётные данные и установить доступ к атакованной машине через бэкдор. От других Linux-вредоносов Symbiote отличается инфицированием запущенных процессов, поскольку большинство подобных зловредов использует отдельный исполняемый файл», — пишут в отчёте эксперты.

Бэкдор достигает своих целей с помощью «родной» функции Linux — LD_PRELOAD, ранее её использовали такие вредоносный программы, как Pro-Ocean и Facefish.


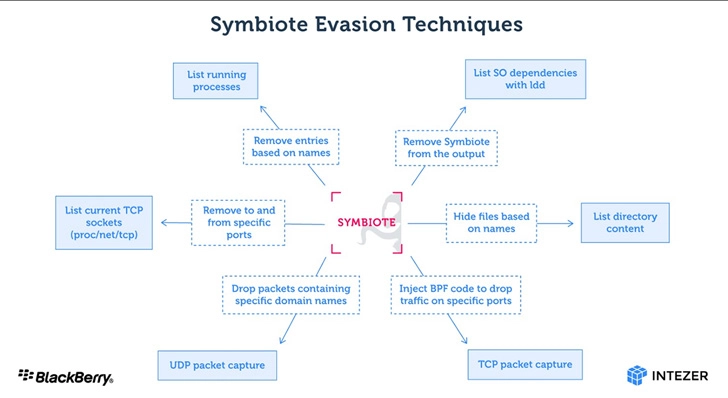
Помимо сокрытия своего в файловой системе, Symbiote также может прятать свой трафик, используя функцию Berkeley Packet Filter (eBPF). «Симбиот» внедряется в процесс софта-инспектора и задействует BPF для фильтрации результатов.

Следующим шагом Symbiote запускает функциональность руткита, чтобы ещё больше затруднить обнаружение в системе. Украденные учётные данные вредонос хранит в зашифрованном виде в файлах, замаскированных под C-заголовки.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru