



Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

Поисковая выдача пиратского CCleaner Pro в Google распространяет троян

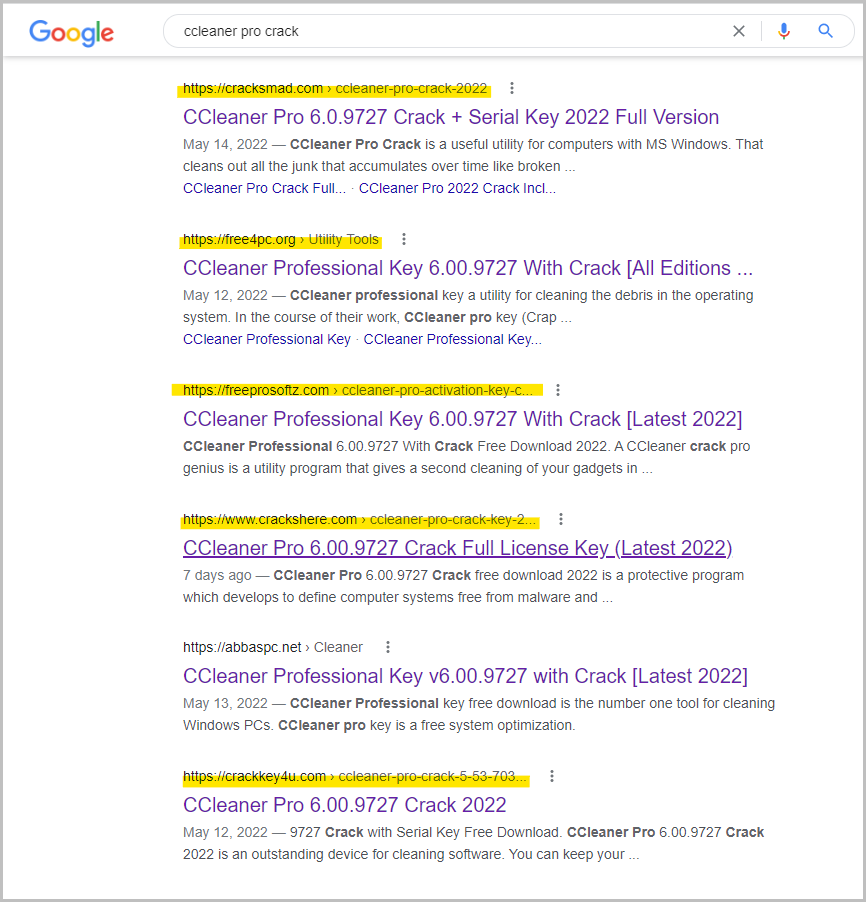
Вредоносная программа, пытающаяся добраться до паролей, данных банковских карт и криптовалютных кошельков, распространяется через поисковую выдачу, рекламирующую пиратскую версию софта CCleaner Pro для Windows.

Специалисты антивирусной компании Avast, анализировавшие эту киберпреступную активность, назвали кампанию “FakeCrack“. В среднем число ежедневных заражений, по статистике исследователей, составляет 10 тысяч.

Данные телеметрии, полученные от клиентов Avast, показали, что большая часть жертв находится во Франции, Бразилии, Индонезии и Индии. Распространяемый вредонос представляет собой программу для кражи персональных данных, которая также может перенаправлять веб-трафик.

Стоящие за FakeCrack киберпреступники используют хорошо известные методы продвижения в поисковой выдаче Google, которые гарантируют, что вредоносные ссылки попадут на первые места. Желающие бесплатно скачать CCleaner Professional пользователи в итоге оказываются на злонамеренных сайтах, которые впаривают им исполняемый файл вредоноса.


Исполняемый файл подаётся в ZIP-архиве и загружается, как правило, с легитимных хостинговых платформ вроде filesend.jp или mediafire.com. Архив защищён простым паролем — «1234», чтобы избежать детектирования антивирусами.

Специалисты Avast отметили восемь разных исполняемых файлов, встречающихся в таких архивах. Два наиболее популярных имени — “setup.exe” и “cracksetup.exe”. Попав в систему, зловред пытается вытащить данные из браузера Google Chrome, среди которых могут быть логины и пароли.

«Атакующие настроили IP-адрес на загрузку вредоносного скрипта Proxy Auto-Configuration (PAC). Каждый раз, когда жертва посещает один из указанных доменов, её трафик перенаправляется на прокси-сервер, находящийся под контролем злоумышленников», — пишет Avast в отчёте.

Эта функциональность добавляется с помощью ключа реестра — HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings. Жертвы могут отключить прокси в настройках Windows, пройдя в раздел « Сеть и Интернет».

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru