



Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

Пал маркетплейс SSNDOB, сток-лист которого включал ПДн 24 млн американцев

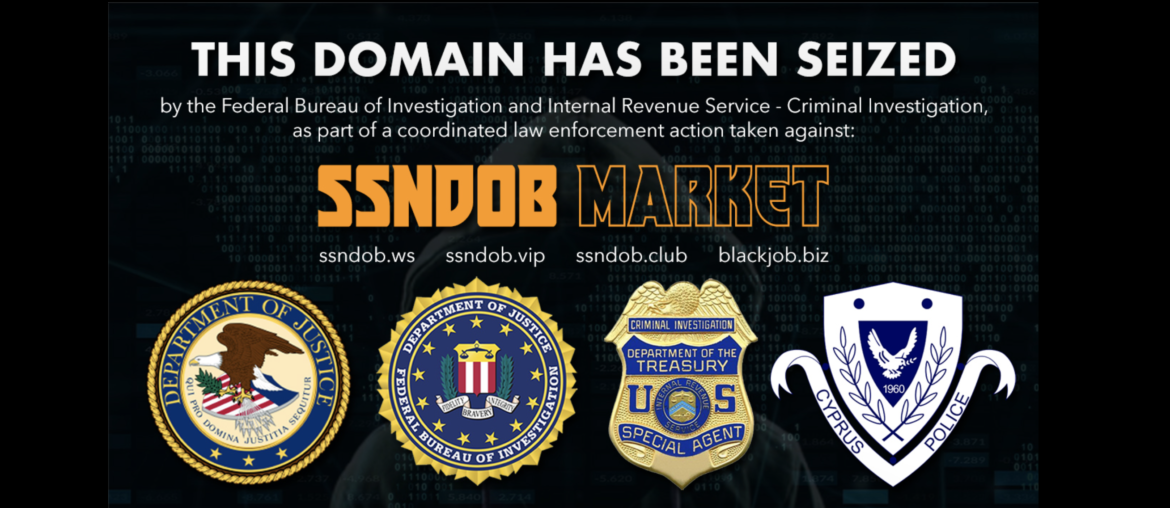
Минюст, ФБР и Налоговая служба США объявили об успешном захвате четырех доменов теневого маркетплейса SSNDOB. За семь лет работы торговой площадки на ней выставили на продажу персональные данные около 24 млн американцев, а доходы операторов превысили $19 миллионов.

В рамках международной операции были захвачены домены ssndob.ws, ssndob.vip, ssndob.club и blackjob.biz. Помимо правоохраны США в ней приняли участие полиция Латвии и Кипра.

На SSNDOB можно было оптом и в розницу приобрести такие ПДн, как имя, дата рождения, номер социальной страховки, адреса email, пароли и номера кредитных карт. Жертвы слива — в основном граждане США, хотя ассортимент также включал данные британцев. По мнению Advanced Intelligence, большое количество этой информации было собрано в результате утечек в сфере здравоохранения.

Услуги SSNDOB рекламировались в основном на форумах даркнета. Веб-сервис предоставлял клиентскую поддержку и постоянно отслеживал активность на многочисленных зеркалах, в особенности пополнение криптокошельков, выделяемых покупателям при создании аккаунтов.

Администраторы торговой площадки тщательно скрывали свою деятельность от бдительного ока правоохраны: использовали псевдонимы, размещали серверы в разных странах, принимали оплату только в криптовалюте — в основном в биткоинах, в редких случаях — в лайткоинах.

Специалисты Chainalysis выявили свыше 100 тыс. Bitcoin-транзакций на общую сумму $22 млн, проведенных в пользу SSNDOB с 2015 года. Примечательно, что в период с декабря 2018 года по июнь 2019-го маркетплейс перевел более $100 тыс. в биткоинах Joker's Stash. Этот торговый даркнет-портал пользовался большой популярностью у кардеров, но в начале прошлого года был вынужден объявить о закрытии ввиду повышенного внимания со стороны Интерпола.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru