



Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

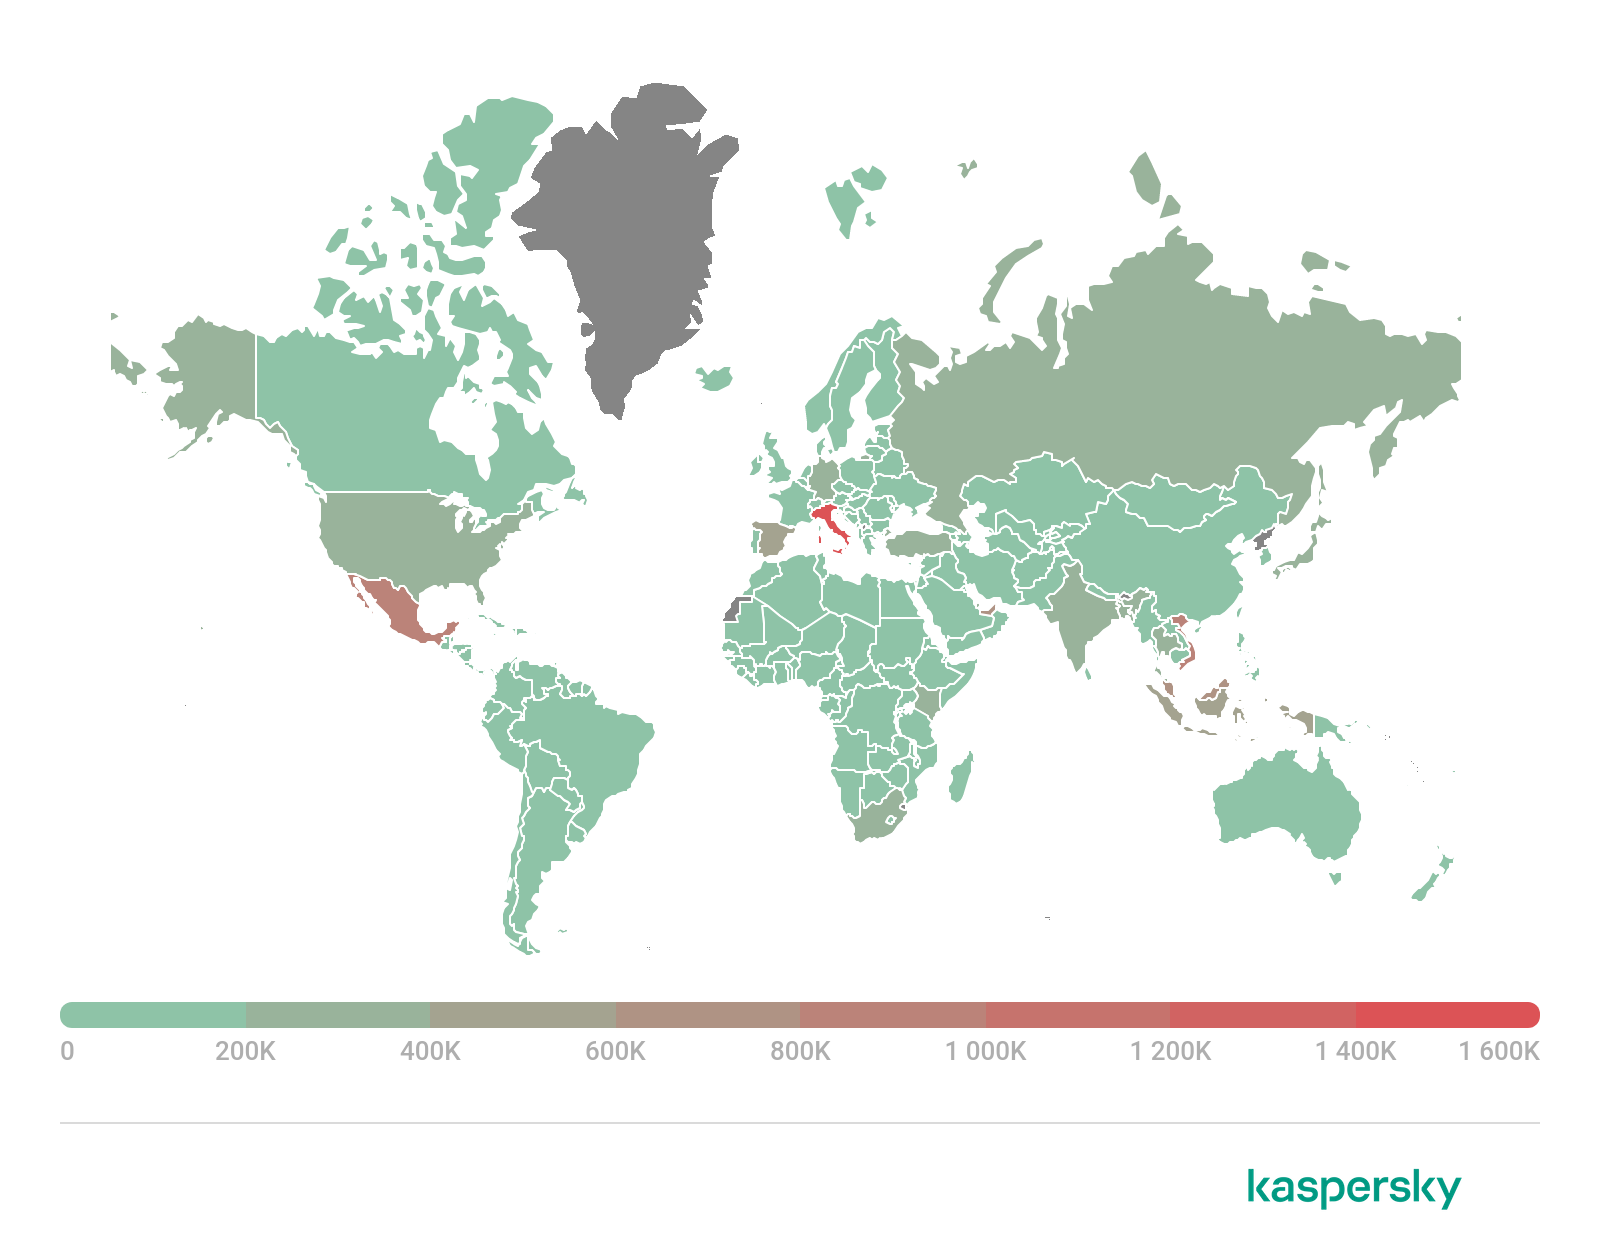
По данным аналитиков из антивирусной компании «Лаборатория Касперского», в марте 2022 года было зафиксировано рекордное число вредоносных вложений в письмах. Компоненты продуктов Kaspersky для защиты электронной почты сработали более 19 миллионов раз.

Наиболее распространёнными форматами зловредных «аттачей» стали исполняемые файлы и офисные документы. Количество последних, кстати, в марте превысило 5,5 миллионов. К сожалению, Россия попала в топ-10 стран, где такие письма рассылаются чаще всего.

Расчёт киберпреступников на формат документов вполне понятен: при большом потоке писем пользователь может потерять бдительность и открыть файл от сомнительного отправителя. Именно электронной почтой пользуются в подавляющем большинстве случаев для пересылки договоров, счетов, соглашений, технический заданий и тому подобного, поэтому получатель с меньшей долей вероятности будет анализировать каждый файл.

В «Лаборатории Касперского» отмечают два основных типа вредоносных документов: первый пытается использовать уязвимости офисного софта, а второй — вредоносные макросы в документах.

Работающие с макросами файлы загружают на компьютер вредоносные программы, яркий пример тому — троян Emotet. Эти векторы фигурируют и в целевых кибератаках подготовленных APT-группировок.

Помимо России, география электронных писем с вредоносными вложениями охватывает Италию, Вьетнам и Мексику — это страны с самым крупным объёмом злонамеренных вложений.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru