



Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

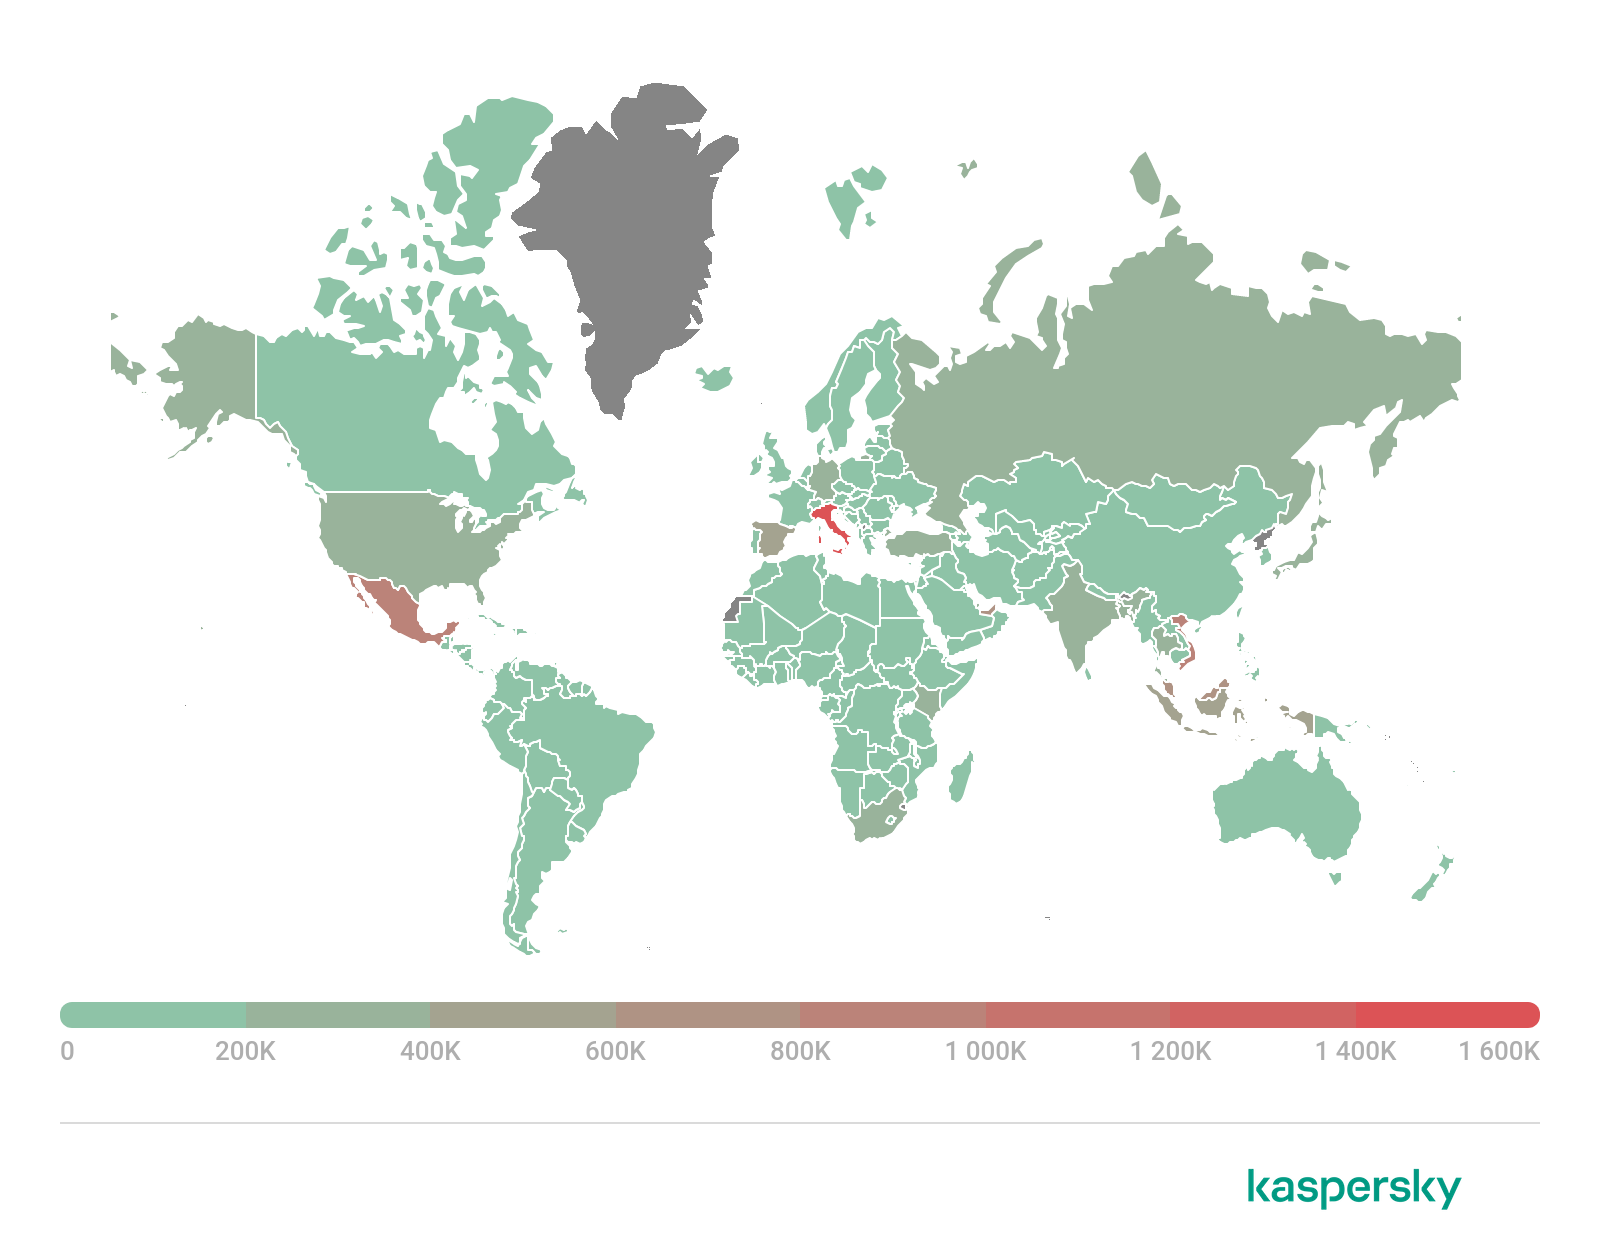
По данным аналитиков из антивирусной компании «Лаборатория Касперского», в марте 2022 года было зафиксировано рекордное число вредоносных вложений в письмах. Компоненты продуктов Kaspersky для защиты электронной почты сработали более 19 миллионов раз.

Наиболее распространёнными форматами зловредных «аттачей» стали исполняемые файлы и офисные документы. Количество последних, кстати, в марте превысило 5,5 миллионов. К сожалению, Россия попала в топ-10 стран, где такие письма рассылаются чаще всего.

Расчёт киберпреступников на формат документов вполне понятен: при большом потоке писем пользователь может потерять бдительность и открыть файл от сомнительного отправителя. Именно электронной почтой пользуются в подавляющем большинстве случаев для пересылки договоров, счетов, соглашений, технический заданий и тому подобного, поэтому получатель с меньшей долей вероятности будет анализировать каждый файл.

В «Лаборатории Касперского» отмечают два основных типа вредоносных документов: первый пытается использовать уязвимости офисного софта, а второй — вредоносные макросы в документах.

Работающие с макросами файлы загружают на компьютер вредоносные программы, яркий пример тому — троян Emotet. Эти векторы фигурируют и в целевых кибератаках подготовленных APT-группировок.

Помимо России, география электронных писем с вредоносными вложениями охватывает Италию, Вьетнам и Мексику — это страны с самым крупным объёмом злонамеренных вложений.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru