



Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

Apple в 2021-м заблокировала 1,6 млн мошеннических приложений в App Store

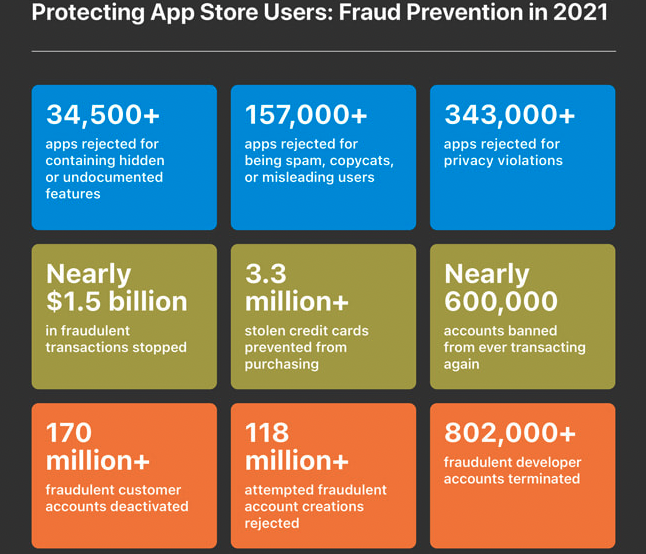
По словам представителей Apple, корпорация заблокировала более 343 тысяч iOS-приложений, которые пытались пробраться в App Store, за нарушение правил конфиденциальности. Ещё 157 тысяч приложений были заблокированы за введение пользователей в заблуждение и агрессивный спам.

Такая статистика стала результатом работы специальной команды экспертов App Review, которые изучают софт до того, как «дать ему зелёный свет» в официальный магазин. Эта же команда отвергла более 34 500 программ, поскольку те использовали недокументированную или скрытую функциональность.

Кроме того, Apple удалила 155 тысяч приложений за сомнительные практики: софт добавлял новые функции уже после попадания в App Store. На протяжении всего 2021 года команда App Review заблокировала в общей сложности более 1,6 млн потенциально опасных или уязвимых программ.


«Apple тщательно следит за безопасностью официального магазина приложений App Store. Ключевым моментом поддержания этой безопасности является работа против мошенников, пытающихся протащить свой софт на площадку», — пишет корпорация из Купертино в отчёте.

Помимо этого, Apple пресекла потенциально вредоносные транзакции на сумму в 1,5 миллиарда долларов, заблокировала более 3,3 миллионов украденных карт и забанила около 600 тыс. мошеннических аккаунтов.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru