



В России перестал работать швейцарский Proton VPN, власти не комментируют

В России перестал работать швейцарский Proton VPN, власти не комментируют

В России перестал работать швейцарский Proton VPN, власти не комментируют

Проблемы с подключением к VPN-сервису Proton начались накануне вечером. В компании считают, что соединение могут блокировать со стороны государства. Сбои начались вечером 1 июня.

У журналиста Anti-Malware.ru cервис “стартовал” соединение, но так и не прогружался. Обновление приложения проблему не решало. При этом сама попытка присоединиться “тормозила” работу мобильного интернета, “висели” Telegram и WhatsApp. Сообщения о недоступности Proton VPN начали появляться и в соцсетях.

К девяти вечера компания Proton подтвердила неполадки:

“В настоящее время мы изучаем проблему, но она не вызвана какими-либо изменениями с нашей стороны. Вполне вероятно, что местные интернет-провайдеры и власти мешают VPN-соединениям, и в этом случае мы не сможем решить такие проблемы. Некоторые серверы могут продолжать работать. Мы продолжаем попытки обойти блокировку. Спасибо за ваше терпение и понимание”.

Официальных комментариев властей на момент публикации нет. В реестрах Роскомнадзора сайты protonvpn.com и proton.me тоже не значатся.

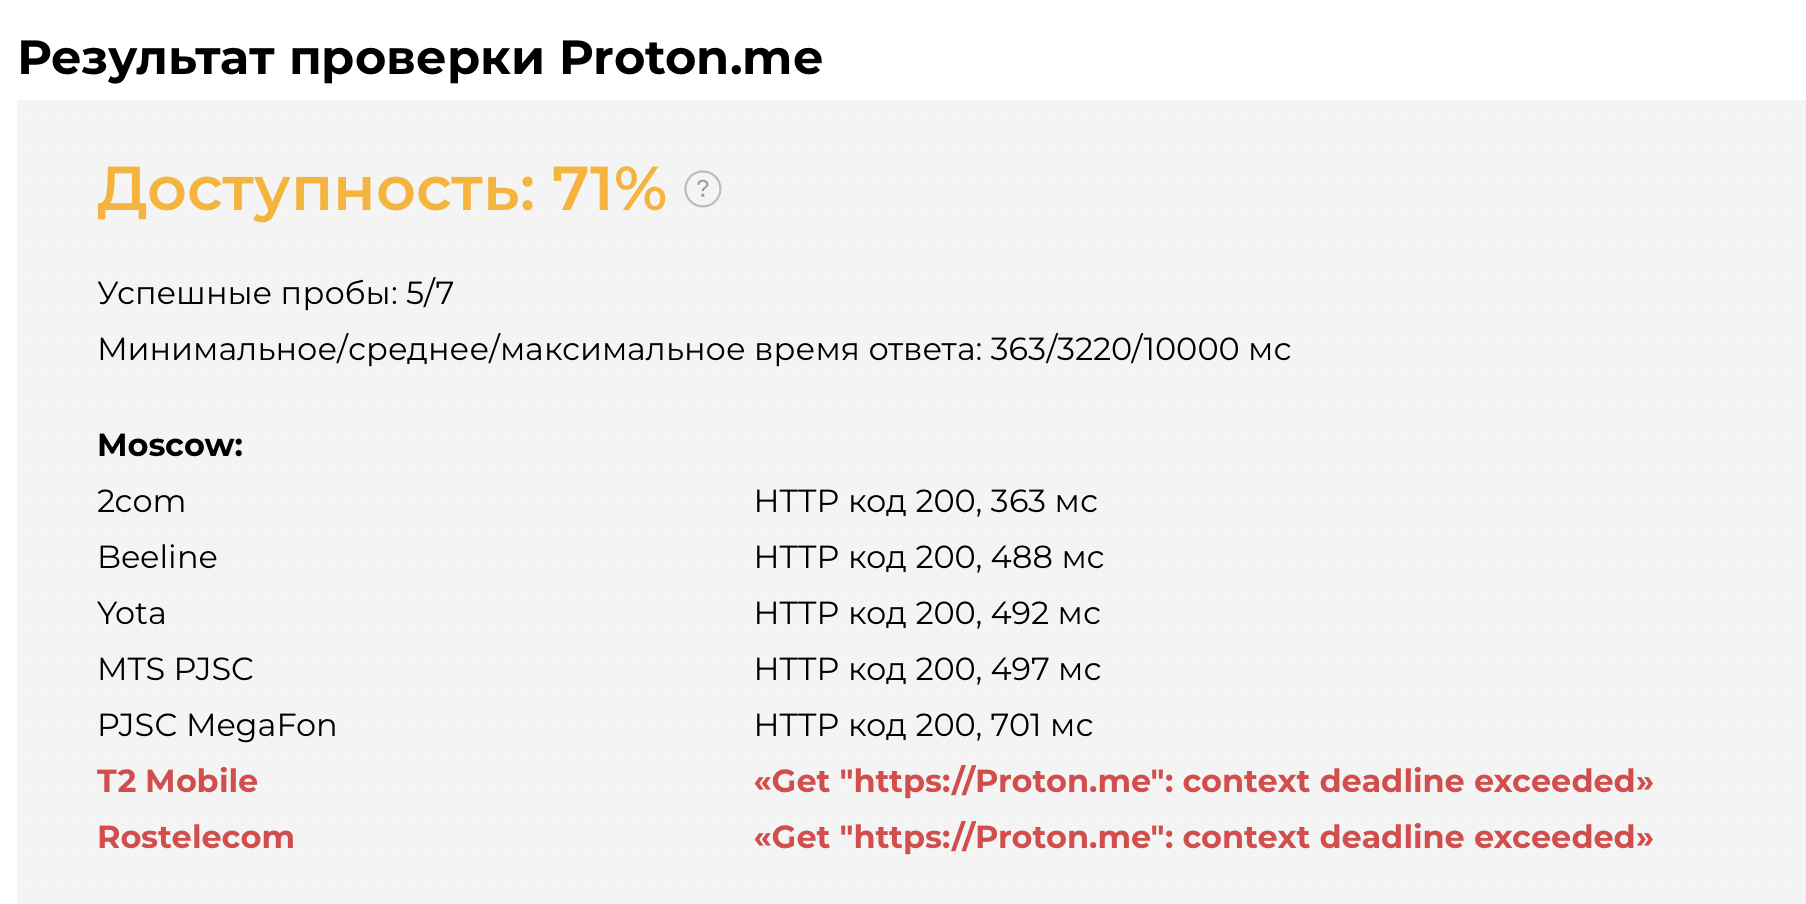
На Globalcheck сайт proton.me не отвечает в сетях Tele2 и «Ростелекома», protonvpn.com доступен для всех провайдеров.


Российские пользователи также сообщают о сбоях в работе NordVPN, дополняет информацию издание vc.ru. Nordvpn.com недоступен на сетях «Ростелекома», МТС, «Мегафона», Tele2, «Билайна», Yota. В реестрах Роскомнадзора его нет.

О возможных тестах блокировок VPN мы писали 30 мая. Тогда в трех российских регионах перестали работать сервисы по протоколам L2TP и IPSec. В конце мая о возможной блокировке в России сообщил VPN-сервис Windscribe. Накануне компания обновила расширения для браузеров Chrome и Firefox.

Роскомнадзор начал блокировать VPN-сервисы и связанную инфраструктуру еще осенью, активная фаза исключений началась после 24 февраля. Обоснование — VPN-соединение позволяет пользователям получить доступ к запрещенным на территории России ресурсам.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru