



Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Специалисты нашли критическую уязвимость в чипсетах UNISOC для смартфонов. С помощью специально созданного вредоносного пакета злоумышленник в теории может нарушить связь мобильного устройства.

На проблему указали исследователи из Check Point, описывающие её в отчёте следующим образом:

«Условный хакер или даже военные подразделения могут использовать эту уязвимость для нейтрализации сотовых коммуникаций в конкретной местности. Брешь присутствует в современной прошивке, не в самой операционной системе Android».

UNISOC — базирующаяся в Шанхае компания, которая на сегодняшний день является четвёртым по величине производителем мобильных процессоров. Её обходят только такие гиганты, как Mediatek, Qualcomm и Apple.

Уязвимость, о которой идёт речь, получила идентификатор CVE-2022-20210 и на текущий момент, к счастью, уже пропатчена. По шкале CVSS брешь получила 9,4 балла из 10.

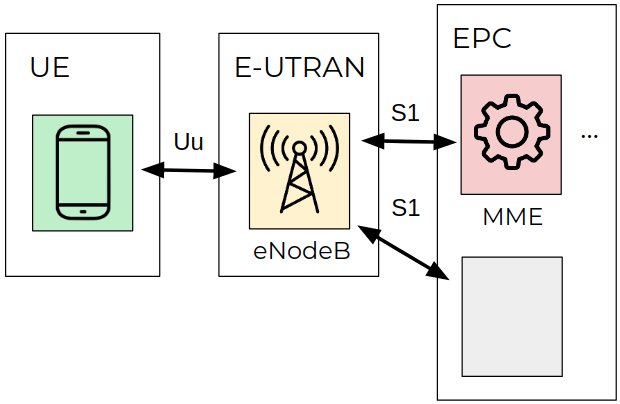
Выявить проблему помог обратный инжиниринг имплементации LTE-стека от UNISOC. Её суть оказалась в возможности переполнениях буфера, затрагивающей компонент для обработки NAS-сообщений. В случае эксплуатации дыра приводит к отказу в обслуживании.

Для защиты от уязвимости пользователям Android-устройств достаточно обновить ОС до актуальной версии.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru