



Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Специалисты нашли критическую уязвимость в чипсетах UNISOC для смартфонов. С помощью специально созданного вредоносного пакета злоумышленник в теории может нарушить связь мобильного устройства.

На проблему указали исследователи из Check Point, описывающие её в отчёте следующим образом:

«Условный хакер или даже военные подразделения могут использовать эту уязвимость для нейтрализации сотовых коммуникаций в конкретной местности. Брешь присутствует в современной прошивке, не в самой операционной системе Android».

UNISOC — базирующаяся в Шанхае компания, которая на сегодняшний день является четвёртым по величине производителем мобильных процессоров. Её обходят только такие гиганты, как Mediatek, Qualcomm и Apple.

Уязвимость, о которой идёт речь, получила идентификатор CVE-2022-20210 и на текущий момент, к счастью, уже пропатчена. По шкале CVSS брешь получила 9,4 балла из 10.

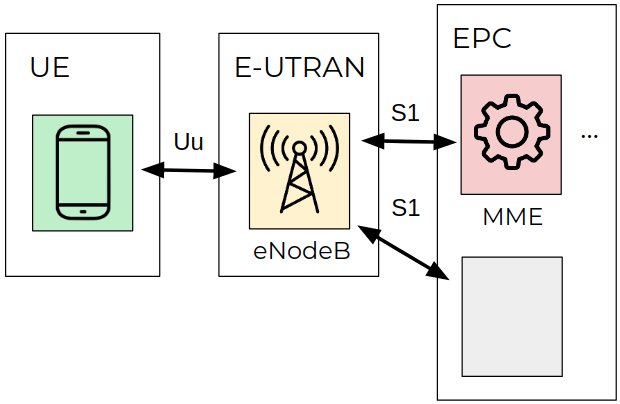
Выявить проблему помог обратный инжиниринг имплементации LTE-стека от UNISOC. Её суть оказалась в возможности переполнениях буфера, затрагивающей компонент для обработки NAS-сообщений. В случае эксплуатации дыра приводит к отказу в обслуживании.

Для защиты от уязвимости пользователям Android-устройств достаточно обновить ОС до актуальной версии.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru