



Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Критический баг в чипсетах UNISOC затрагивает миллионы Android-смартфонов

Специалисты нашли критическую уязвимость в чипсетах UNISOC для смартфонов. С помощью специально созданного вредоносного пакета злоумышленник в теории может нарушить связь мобильного устройства.

На проблему указали исследователи из Check Point, описывающие её в отчёте следующим образом:

«Условный хакер или даже военные подразделения могут использовать эту уязвимость для нейтрализации сотовых коммуникаций в конкретной местности. Брешь присутствует в современной прошивке, не в самой операционной системе Android».

UNISOC — базирующаяся в Шанхае компания, которая на сегодняшний день является четвёртым по величине производителем мобильных процессоров. Её обходят только такие гиганты, как Mediatek, Qualcomm и Apple.

Уязвимость, о которой идёт речь, получила идентификатор CVE-2022-20210 и на текущий момент, к счастью, уже пропатчена. По шкале CVSS брешь получила 9,4 балла из 10.

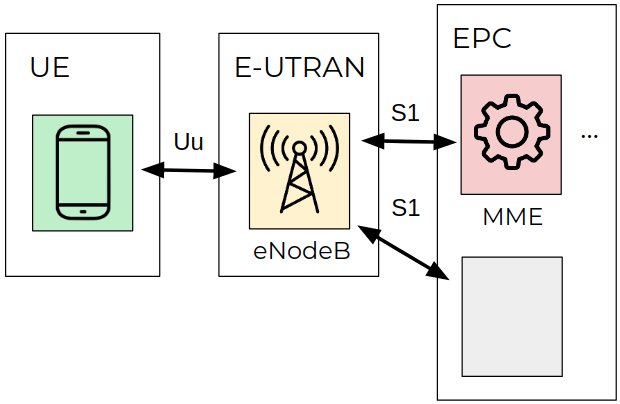
Выявить проблему помог обратный инжиниринг имплементации LTE-стека от UNISOC. Её суть оказалась в возможности переполнениях буфера, затрагивающей компонент для обработки NAS-сообщений. В случае эксплуатации дыра приводит к отказу в обслуживании.

Для защиты от уязвимости пользователям Android-устройств достаточно обновить ОС до актуальной версии.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru