



Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Пользователей Windows через почту атакует шпионское трио

Эксперты Fortinet опубликовали подробный разбор недавней спам-кампании, целью которой являлся засев RAT-шпионов для Windows. При открытии документа Excel на машину жертвы загружались сразу три бесфайловых зловреда: Pandora hVCN, BitRAT и AveMaria, он же Warzone RAT.

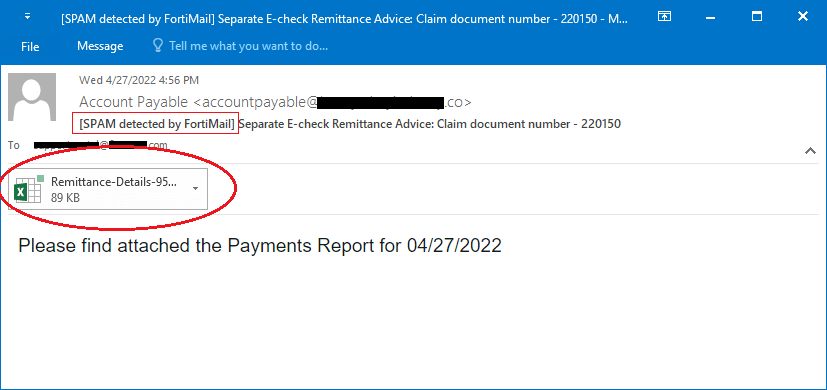
Поддельные письма оформлены как уведомление о проведенных платежах и содержат вложение в формате .xlam с вредоносным макросом. Если при открытии файла получатель проигнорирует предупреждение Microsoft Excel и разрешит запуск активного контента, на компьютер со стороннего сервера загрузится файл HTML с обфусцированным JavaScript кодом.


Цепочка заражения также предполагает использование PowerShell для доставки целевой полезной нагрузки — файла mainpw.dll весом 7,58 Мбайт с PowerShell-кодом, разделенным на три сегмента. Загрузка содержимого каждого из них в оперативную память осуществляется одинаково — по методу process hollowing.

Троян AveMaria обладает широким набором функций; он умеет отыскивать файлы по выбору, воровать данные из браузеров, почтовых клиентов и менеджеров паролей, регистрировать клавиатурный ввод, загружать и запускать дополнительный файлы. С его помощью можно получить доступ к зараженному устройству по RDP, через VPN или удаленный шелл, повысить привилегии в системе, перехватить управление веб-камерой.

Инструмент удаленного администрирования Pandora hVCN написан на C# и является коммерческим продуктом. Он обладает функциями, позволяющими похищать учетные данные из Chrome, Microsoft Edge, Firefox, Outlook, Foxmail и других популярных продуктов, а также поддерживает команды, необходимые для удаленного управления устройством — такие как запуск процесса, создание снимка экрана, имитация нажатия клавиш, перемещение курсора по экрану.

Вредонос BitRAT активно продвигается на хакерских форумах и теневых торговых площадках. Набор его функций весьма разнообразен; троян умеет открывать доступ к системе по RDP и через SOCKS-прокси, воровать информацию из браузеров и буфера обмена, регистрировать клавиатурный ввод, получать доступ к веб-камере и микрофону, генерировать DDoS-поток, загружать и запускать криптомайнер (XMRig).

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru