



Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Специалисты Microsoft нашли четыре опасные уязвимости во фреймворке, который используется в предустановленных приложениях для Android. В общей сумме такие приложения можно найти на миллионах мобильных устройств, поэтому баги могут стать массовой проблемой.

Хорошая новость заключается в том, что израильский разработчик MCE Systems уже устранил выявленные проблемы в безопасности. Если же ими воспользуется условный атакующий, он сможет получить высокие права в системе и в теории добраться до конфиденциальной информации.

«Как известно, ряд предустановленных в системе Android приложений нельзя полностью удалить без root-доступа. Таким образом, часть уязвимого софта пользователь может лишь отключить», — пишет команда исследователей из Microsoft 365 Defender.

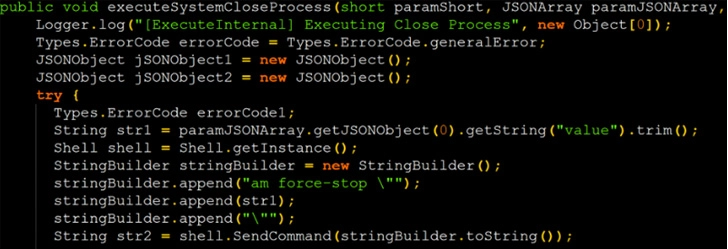
Бреши получили следующие идентификаторы: CVE-2021-42598, CVE-2021-42599, CVE-2021-42600 и CVE-2021-42601. По шкале CVSS их опасность оценивается от 7,0 до 8,9 балла. Код демонстрационного эксплойта (proof-of-concept, PoC), показывающий инъекцию команды, выглядит так:


Microsoft решила не раскрывать полный список затронутых приложений, однако известно, что у проблемного фреймворка есть масса возможностей в системе: доступ к аудио, камере, питанию, геолокации, хранилищу и т. п.

Среди крупных софтовых проектов, использующих этот фреймворк, исследователи отметили такие:

Подпишитесь на новости

Пользователи Claude из России и Гонконга сообщили о блокировках

VPN подключён, Claude месяцами работает, а потом приходит письмо о прекращении доступа. Пользователи из России и Гонконга сообщают о блокировках аккаунтов, с которых заходили в сервис через VPN. В уведомлениях команда безопасности Anthropic ссылается на подозрительные сигналы и нарушение правил использования.

О жалобах в Гонконге пишет South China Morning Post. Компания предлагает подать апелляцию, но, судя по жалобам в соцсетях, пересмотр помогает не всем: некоторые получают ответ, что решение окончательное.

Один из жителей Гонконга рассказал, что пользовался Claude через NordVPN около полугода, прежде чем аккаунт заблокировали. Другие пользователи описывают похожий сценарий: длительная работа без проблем, затем внезапная приостановка доступа.

О блокировке также сообщил в Telegram руководитель подразделения транзакционного ИИ Яндекса Роман Маресов. Он опубликовал письмо Anthropic и написал, что теперь придётся вернуться с Claude Code к Codex.


Россия и Гонконг отсутствуют в официальном списке поддерживаемых регионов Anthropic. Компания прямо предупреждает: нарушение региональной политики может привести к приостановке или полному прекращению доступа.

При этом отдельного ужесточения правил для VPN Anthropic публично не объявляла. Поэтому утверждать, что компания запрещает любой VPN, оснований нет. Но месяцы успешного подключения, как показывают жалобы, от блокировки аккаунта не страхуют.

RSS: Новости на портале Anti-Malware.ru