



Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Microsoft нашла критические баги в предустановленных Android-приложениях

Специалисты Microsoft нашли четыре опасные уязвимости во фреймворке, который используется в предустановленных приложениях для Android. В общей сумме такие приложения можно найти на миллионах мобильных устройств, поэтому баги могут стать массовой проблемой.

Хорошая новость заключается в том, что израильский разработчик MCE Systems уже устранил выявленные проблемы в безопасности. Если же ими воспользуется условный атакующий, он сможет получить высокие права в системе и в теории добраться до конфиденциальной информации.

«Как известно, ряд предустановленных в системе Android приложений нельзя полностью удалить без root-доступа. Таким образом, часть уязвимого софта пользователь может лишь отключить», — пишет команда исследователей из Microsoft 365 Defender.

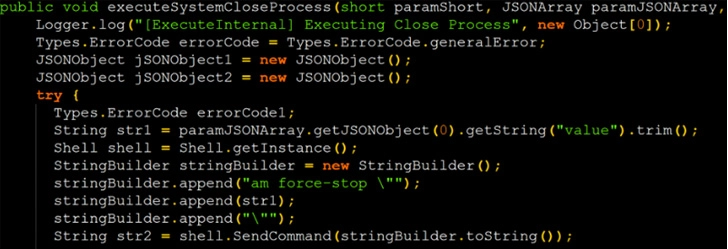
Бреши получили следующие идентификаторы: CVE-2021-42598, CVE-2021-42599, CVE-2021-42600 и CVE-2021-42601. По шкале CVSS их опасность оценивается от 7,0 до 8,9 балла. Код демонстрационного эксплойта (proof-of-concept, PoC), показывающий инъекцию команды, выглядит так:


Microsoft решила не раскрывать полный список затронутых приложений, однако известно, что у проблемного фреймворка есть масса возможностей в системе: доступ к аудио, камере, питанию, геолокации, хранилищу и т. п.

Среди крупных софтовых проектов, использующих этот фреймворк, исследователи отметили такие:

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru