



Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

В этом месяце исследователи зафиксировали рост числа детектирований вредоносной программы ChromeLoader, демонстрирующей повышенную активность в сравнении с началом 2022 года. Другими словами, атаки на пользователей через браузеры стали происходить чаще.

ChromeLoader представляет собой «угонщик браузеров», как его называют специалисты. Суть в том, что вредонос может модифицировать настройки интернет-обозревателей таким образом, что жертва видит в поисковой выдаче мошенническую рекламу.

Именно так злоумышленники могут распространять нежелательный софт, продвигать мошеннические опросы и другие схемы, а также промотировать сайты для знакомств и игры для взрослых.

На ландшафте киберугроз есть множество «угонщиков браузеров», но ChromeLoader выделяется своими агрессивными методами распространения, объёмом атак и использованием PowerShell.

Специалисты Red Canary пристально наблюдают за кампаниями распространителей ChromeLoader с февраля 2022 года. Как выяснили исследователи, операторы зловреда используют файл в формате ISO для заражения жертв.

Как правило, такие архивы маскируются под исполняемые файлы взломанных игр или платного софта. Поэтому чаще всего пользователи загружают ChromeLoader на компьютер самостоятельно с различных торрент-сайтов.

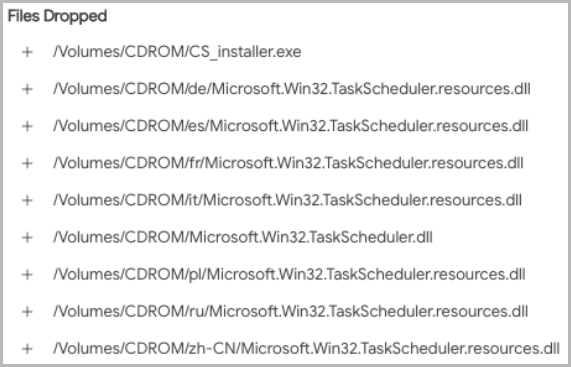
Также в Red Canary отметили посты в Twitter, предлагающие взломанные игры для Android, которые на деле оказываются ChromeLoader. Если пользователь запустит скачанный ISO на компьютере с Windows 10 или Windows 11, в системе монтируется дополнительный раздел. В этом разделе лежит исполняемый файл, замаскированный под кряк или кейген, с именем “CS_Installer.exe“.


В конечной стадии атаки ChromeLoader запускает команду PowerShell и загружает стороннее расширение для браузера Chrome. Причём пользователи macOS также в зоне риска — вредонос может взаимодействовать и с Safari.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru