



Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

Вредонос ChromeLoader нарастил атаки на браузеры Chrome и Safari

В этом месяце исследователи зафиксировали рост числа детектирований вредоносной программы ChromeLoader, демонстрирующей повышенную активность в сравнении с началом 2022 года. Другими словами, атаки на пользователей через браузеры стали происходить чаще.

ChromeLoader представляет собой «угонщик браузеров», как его называют специалисты. Суть в том, что вредонос может модифицировать настройки интернет-обозревателей таким образом, что жертва видит в поисковой выдаче мошенническую рекламу.

Именно так злоумышленники могут распространять нежелательный софт, продвигать мошеннические опросы и другие схемы, а также промотировать сайты для знакомств и игры для взрослых.

На ландшафте киберугроз есть множество «угонщиков браузеров», но ChromeLoader выделяется своими агрессивными методами распространения, объёмом атак и использованием PowerShell.

Специалисты Red Canary пристально наблюдают за кампаниями распространителей ChromeLoader с февраля 2022 года. Как выяснили исследователи, операторы зловреда используют файл в формате ISO для заражения жертв.

Как правило, такие архивы маскируются под исполняемые файлы взломанных игр или платного софта. Поэтому чаще всего пользователи загружают ChromeLoader на компьютер самостоятельно с различных торрент-сайтов.

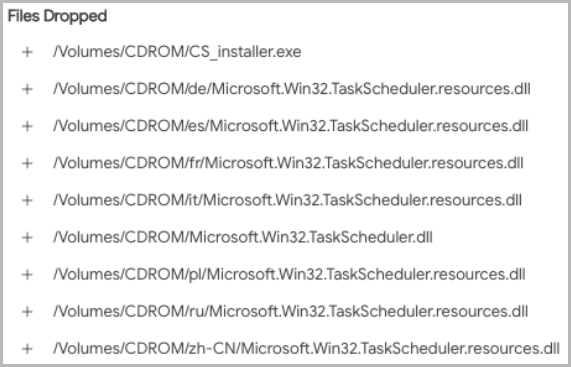
Также в Red Canary отметили посты в Twitter, предлагающие взломанные игры для Android, которые на деле оказываются ChromeLoader. Если пользователь запустит скачанный ISO на компьютере с Windows 10 или Windows 11, в системе монтируется дополнительный раздел. В этом разделе лежит исполняемый файл, замаскированный под кряк или кейген, с именем “CS_Installer.exe“.


В конечной стадии атаки ChromeLoader запускает команду PowerShell и загружает стороннее расширение для браузера Chrome. Причём пользователи macOS также в зоне риска — вредонос может взаимодействовать и с Safari.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru