



VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для критической уязвимости во многих продуктах

VMware выпустила патчи для двух серьёзных уязвимостей, затрагивающих продукты Workspace ONE Access, Identity Manager и vRealize Automation. Если злоумышленник использует эти бреши в атаке, ему удастся пробэкдорить корпоративные сети.

Первая и наиболее опасная уязвимость — CVE-2022-22972 — получила 9,8 балла по шкале CVSS. Баг может привести к обходу аутентификации и получению права уровня администратора, если у атакующего есть сетевой доступ к пользовательскому интерфейсу.

Второй бреши — CVE-2022-22973 — дали уже 7,8 балла по CVSS. С её помощью злоумышленник с локальным доступом может повысить права до root.

«Очень важно, чтобы все максимально оперативно установили вышедшие обновления или, по крайней мере, приняли меры по митигации выявленных проблем», — пишут представители VMware.

Параллельно VMware и CISA предупредили об активной эксплуатации двух других уязвимостей — CVE-2022-22954 и CVE-2022-22960, которые разработчики устранили в прошлом месяце. Через подготовленные эксплойты киберпреступники повышают права до root и разворачивают в сети инструмент Dingo J-spy для шпионажа.

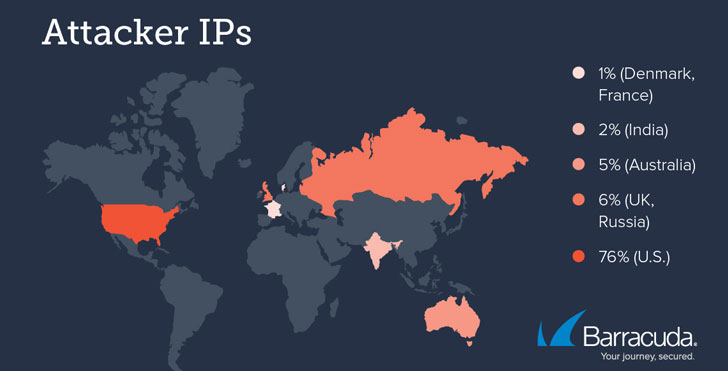
В отчёте Barracuda Networks также упоминаются многочисленные попытки эксплуатации CVE-2022-22954 и CVE-2022-22960. Интересно, что число таких атак существенно возросло после публикации информации о проблемах в безопасности.

Согласно зафиксированным IP-адресам, 76% процентов атак шло из США, второе место досталось России и Великобритании (6%).

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru