



Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Фишеры заманивают россиян оплатой сервисов Apple Store, Apple Pay и iTunes

Россиян предупредили об активности фишеров, которые пытаются задействовать тему оплаты и использования сервисов корпорации из Купертино — Apple Store, Apple Pay и iTunes. Специалисты компании Group-IB нашли в рунете более пяти тысяч подобных доменов.

Цель злоумышленников — заполучить деньги граждан, данные их банковских карт, а также логины и пароли от учётных записей Apple.

Как известно, россиянам недавно ограничили работу системы бесконтактных платежей Apple Pay, а также запретили покупать приложения и музыку в Apple Store и iTunes. Именно это и стало приманкой в новых фишинговых кампаниях.

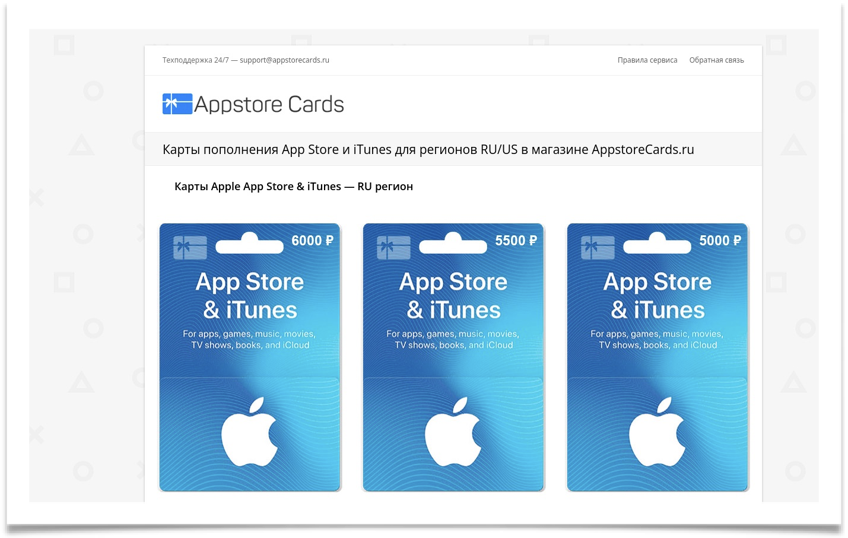
Например, киберпреступники предлагают пользователям из России пополнить счёт в Apple Store и iTunes при помощи специальных виртуальных карт. Для этого якобы даже можно выбрать любую из перечисленных сумм: 1 000 рублей, 2 500 рублей, 5 000 рублей, 5 500 рублей или 6 000 рублей.


На самом деле, повод почти идеальный, так как у потенциальной жертвы даже не вызовет вопросов просьба ввести данные банковской карты, поскольку фишеры предлагают купить карты App Store & iTunes Gift Card. Также от пользователя требуют указать адрес электронной почты, который вместе с данными карты отправляется на сервер преступников.

Есть ещё одна уловка, на которую обратили внимание эксперты Group-IB: злоумышленники предлагают россиянам функцию бесконтактной оплаты Apple Pay. Для этого владельца iPhone приглашают перейти по специальной ссылке, где нужно ввести учётные данные от Apple ID. Эти сведения тоже отправляются преступникам.

Согласно аналитике Group-IB, за последние два года специалисты центра CERT-GIB выявили в RU-зоне 5283 фишинговых доменов, которые специализировались на обмане пользователей из России.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru