



Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

Обнаружен инфостилер-конструктор, использующий вебхуки Discord

На YouTube и в Discord рекламируется новый инструмент для создания вредоносных программ с функциями кражи данных и получения снимков экрана. Как оказалось, собранные из конструктора зловреды отправляют добычу оператору, используя Discord-функцию Webhooks.

В ИБ-компании Uptycs новому билдеру присвоили имя KurayStealer. Анализ созданного с его помощью семпла показал, что написанный на Python инфостилер схож с другими собратьями, коды которых можно найти в публичных репозиториях — например, на GitHub.

При запуске вредонос прежде всего проверяет используемую версию (бесплатная или коммерческая) и по результатам загружает на машину жертвы файл DualMTS.py или DualMTS_VIP.py. После этого он пытается заменить строку api/webhooks в базе данных приложения BetterDiscord записью Kisses — чтобы обойти защиту и беспрепятственно отправлять краденые данные через вебхуки.

В случае успеха инфостилер делает скриншот, используя Python-модуль pyautogui, и определяет географическое местоположение жертвы через обращение к легитимному сервису ipinfo.io. После этого зловред приступает к сбору данных из приложений (в списке целей числятся два десятка программ, в том числе Discord, Microsoft Edge, Chrome, Opera, Яндекс.Браузер и Sputnik).

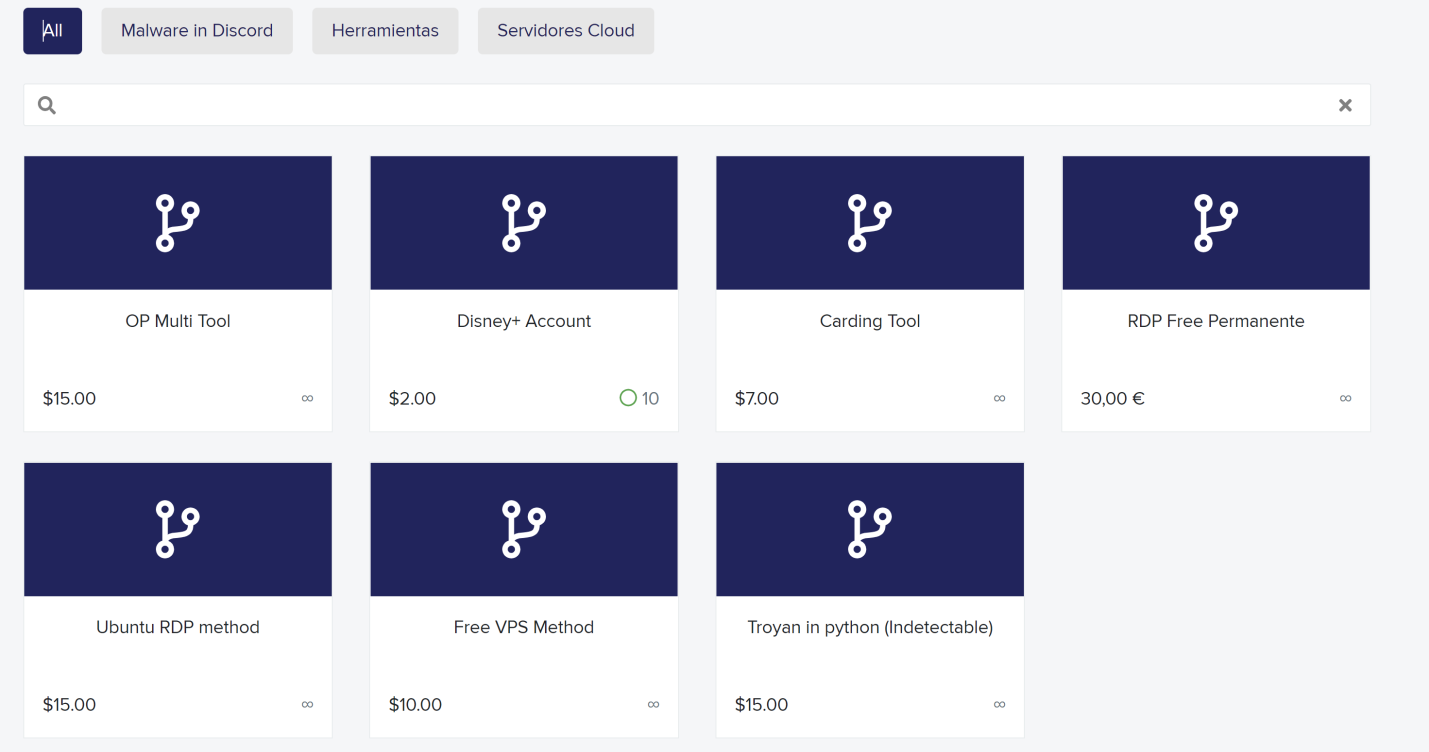
В коде KurayStealer аналитики нашли имя создателей — Suleymansha & Portu, а также ссылку для приглашений в канал Discord, посвященный новинке. Его создал пользователь Portu#0022, в профиле которого приведена ссылка на интернет-магазин Shoppy, где числятся и другие вредоносные продукты того же авторства:


Профиль Portu также содержит ссылку на учетную запись YouTube — там можно было посмотреть, как пользоваться KurayStealer, однако автор уже удалил деморолик, оставив в аккаунте только мультяшную аватарку и информацию о своем месте жительства (Испания).

В конце апреля в Discord-канале Portu было опубликовано объявление о новом проекте — вирусописатели приступили к созданию шифровальщика.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru