



Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

Критическая уязвимость в файрволах Zyxel ставит под удар 16 000 девайсов

В админ-интерфейсе межсетевых экранов Zyxel объявилась новая уязвимость, позволяющая удаленно и без аутентификации выполнить на устройстве сторонний код. Вендор негласно закрыл опасную дыру, а обнародовал этот факт только спустя две недели.

Уязвимость CVE-2022-30525 (9,8 балла CVSS) обнаружил в прошлом месяце исследователь из Rapid7. Получив отчет, Zyxel подтвердила наличие проблемы и 28 апреля выпустила патчи, не уведомив об этом автора находки. Соответствующий бюллетень безопасности был опубликован вчера, 12 мая, после согласования сроков раскрытия информации.

Согласно этому документу, новая неприятная находка классифицируется как внедрение команд с использованием CGI-интерфейса. Причина появления проблемы указана в блог-записи Rapid7 — отсутствие санации данных, вводимых пользователем, который при авторизации может проставить имя как nobody, аноним.

Уязвимая функциональность вызывается при подаче команды setWanPortSt; в результате злоумышленник получает возможность провести инъекцию, используя параметр mtu или data, и открыть обратный шелл. В Rapid7 создали PoC-эксплойт, который уже включен как модуль в состав фреймворка Metasploit.

Уязвимости подвержены продукты Zyxel, поддерживающие Zero Touch Provisioning (ZTP) — автонастройку параметров:

  • USG FLEX 100, 100W, 200, 500, 700;
  • USG FLEX 50(W) / USG20(W)-VPN;
  • все модели линейки ATP;
  • все файрволы с функциями VPN.

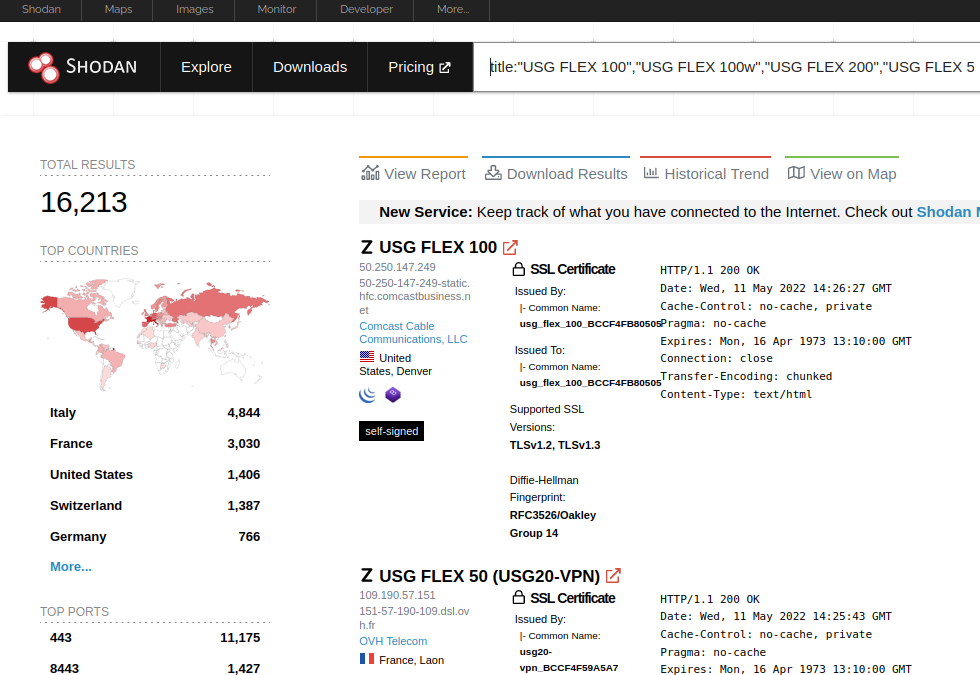
Патч включен в обновление прошивки ZLD V5.30, которое пользователям настоятельно рекомендуется установить. Поиск по Shodan, проведенный в Rapid7, выявил свыше 16 тыс. уязвимых устройств Zyxel, доступных из интернета.


Это уже вторая критическая уязвимость в файрволах, которую производителю пришлось устранять за последние два месяца. В конце марта вышли новые прошивки, закрывшие возможность получения админ-доступа к таким устройствам в обход аутентификации (CVE-2022-0342).

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru