



Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Недавно экспертам попался на глаза бэкдор BPFdoor, которому удалось более пяти лет атаковать системы Linux и Solaris, оставаясь при этом незамеченным. С помощью этого вредоноса злоумышленники получали полный контроль над устройством, работающим на базе Linux/Unix.

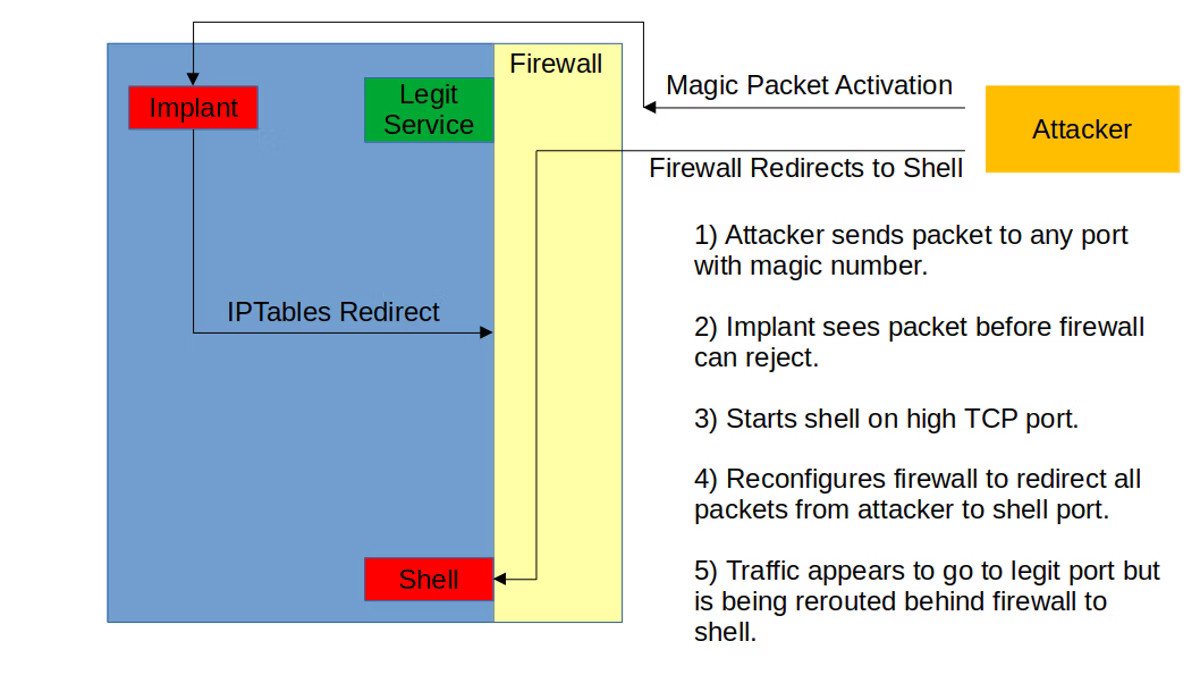
BPFdoor предоставляет оператору возможность удалённо подключиться к Linux-шеллу. При этом бэкдору не требуются открытые порты, его нельзя остановить файрволами, а отправлять команды вредоносу можно с любого IP-адреса.

Фактически вся эта функциональность делает BPFdoor идеальным инструментом для корпоративного кибершпионажа и сложных атак. Вредонос может слушать один или несколько портов и принимать пакеты от одного или нескольких хостов.

Первые три буквы имени BPFdoor намекают на то, что бэкдор использует сниффер Berkeley Packet Filter, работающий на уровне сетевого интерфейса и способный просматривать весь трафик, а также отправлять пакеты по любому адресу.

Именно благодаря работе на низком уровне BPF обходит все правила межсетевых экранов. Как объясняют специалисты, бэкдор вполне можно портировать на BSD. Известно, что BPFdoor парсит пакеты ICMP, UDP и TCP, проверяя наличие в них паролей и других важных данных.

Вредонос отличается возможностью мониторить любые порты, даже если они заняты безобидными веб-серверами, FTP- и SSH-клиентами.


В техническом разборе BPFdoor исследователи отмечают интересные функциональные возможности, помогающие бэкдору уходить от детектирования. К слову, наиболее ранний образец BPFdoor, загруженный на VirusTotal, датируется августом 2018 года.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru