



Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Бэкдор BPFdoor пять лет атаковал Linux и Solaris, оставаясь незамеченным

Недавно экспертам попался на глаза бэкдор BPFdoor, которому удалось более пяти лет атаковать системы Linux и Solaris, оставаясь при этом незамеченным. С помощью этого вредоноса злоумышленники получали полный контроль над устройством, работающим на базе Linux/Unix.

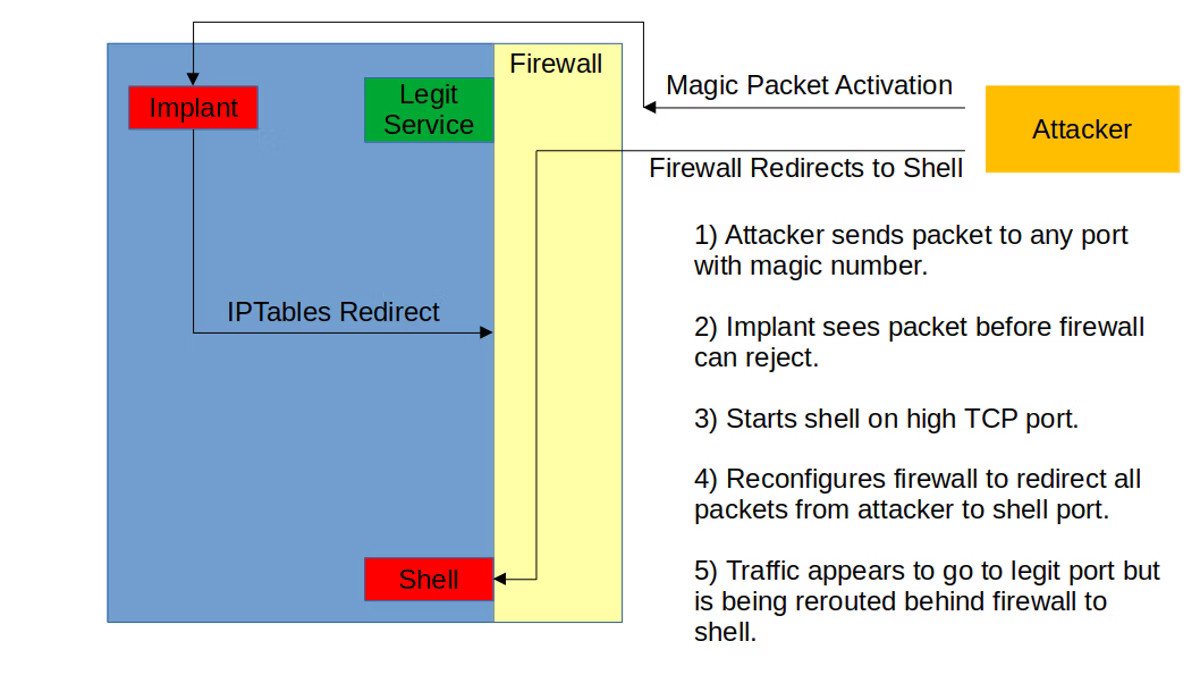
BPFdoor предоставляет оператору возможность удалённо подключиться к Linux-шеллу. При этом бэкдору не требуются открытые порты, его нельзя остановить файрволами, а отправлять команды вредоносу можно с любого IP-адреса.

Фактически вся эта функциональность делает BPFdoor идеальным инструментом для корпоративного кибершпионажа и сложных атак. Вредонос может слушать один или несколько портов и принимать пакеты от одного или нескольких хостов.

Первые три буквы имени BPFdoor намекают на то, что бэкдор использует сниффер Berkeley Packet Filter, работающий на уровне сетевого интерфейса и способный просматривать весь трафик, а также отправлять пакеты по любому адресу.

Именно благодаря работе на низком уровне BPF обходит все правила межсетевых экранов. Как объясняют специалисты, бэкдор вполне можно портировать на BSD. Известно, что BPFdoor парсит пакеты ICMP, UDP и TCP, проверяя наличие в них паролей и других важных данных.

Вредонос отличается возможностью мониторить любые порты, даже если они заняты безобидными веб-серверами, FTP- и SSH-клиентами.


В техническом разборе BPFdoor исследователи отмечают интересные функциональные возможности, помогающие бэкдору уходить от детектирования. К слову, наиболее ранний образец BPFdoor, загруженный на VirusTotal, датируется августом 2018 года.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru