



Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

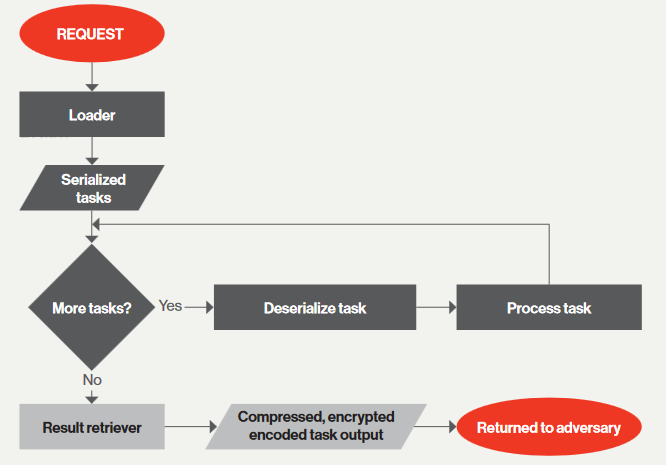
Компания CrowdStrike опубликовала результаты анализа ранее недокументированного NET-фреймворка IceApple, облегчающего разведку и вывод данных после проникновения в корпоративную сеть. Новый инструмент постэксплуатации пока найден только на взломанных серверах Microsoft Exchange, хотя он способен работать в контексте любого веб-приложения для IIS.

Первые подозрительные загрузки, ассоциируемые с IceApple, эксперты обнаружили в конце прошлого года. Как оказалось, неизвестные, хорошо финансируемые хакеры (в CrowdStrike склонны приписывать им прокитайскую ориентацию) развернули вредоносный софт в сетях ряда компаний в разных странах — в основном технологических, а также в научно-образовательных и правительственных учреждениях.

Исследование показало, что новый сложный инструмент атаки создан со знанием внутренних механизмов IIS и все еще активно развивается. На настоящий момент удалось выявить 18 модулей IceApple разного назначения; самые ранние сборки датируются маем 2021 года.

Новоявленный вредонос умело скрывает свое присутствие в системе — работает только в памяти и пытается выдать создаваемые файлы сборки за свидетельства работы взломанного IIS-сервера Microsoft (такие, как временные файлы ASP.NET). После установки IceApple авторы атаки возвращаются на скомпрометированный узел каждые 10-14 дней — по всей видимости, для проверки сохранности доступа.

Многочисленные компоненты IceApple позволяют злоумышленникам выполнять различные задачи для развития атаки — составлять списки директорий, записывать и удалять файлы, воровать учетные данные OWA, посылать запросы к Active Directory, выводить на свой сервер конфиденциальную информацию. Ни один из найденных модулей не обеспечивал эксплойт уязвимостей или горизонтальное перемещение по сети.


Для защиты от подобных угроз CrowdStrike рекомендует регулярно проверять состояние веб-приложений, своевременно применять патчи и использовать эффективные средства безопасности, дополняя их проактивным поиском следов вредоносной деятельности (threat hunting).

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru