



Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

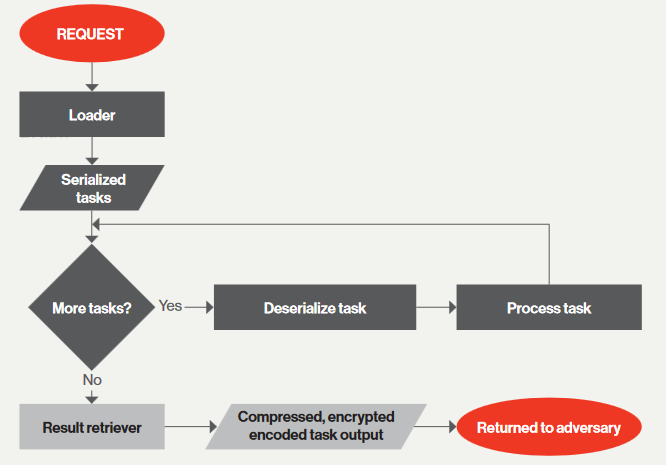
Компания CrowdStrike опубликовала результаты анализа ранее недокументированного NET-фреймворка IceApple, облегчающего разведку и вывод данных после проникновения в корпоративную сеть. Новый инструмент постэксплуатации пока найден только на взломанных серверах Microsoft Exchange, хотя он способен работать в контексте любого веб-приложения для IIS.

Первые подозрительные загрузки, ассоциируемые с IceApple, эксперты обнаружили в конце прошлого года. Как оказалось, неизвестные, хорошо финансируемые хакеры (в CrowdStrike склонны приписывать им прокитайскую ориентацию) развернули вредоносный софт в сетях ряда компаний в разных странах — в основном технологических, а также в научно-образовательных и правительственных учреждениях.

Исследование показало, что новый сложный инструмент атаки создан со знанием внутренних механизмов IIS и все еще активно развивается. На настоящий момент удалось выявить 18 модулей IceApple разного назначения; самые ранние сборки датируются маем 2021 года.

Новоявленный вредонос умело скрывает свое присутствие в системе — работает только в памяти и пытается выдать создаваемые файлы сборки за свидетельства работы взломанного IIS-сервера Microsoft (такие, как временные файлы ASP.NET). После установки IceApple авторы атаки возвращаются на скомпрометированный узел каждые 10-14 дней — по всей видимости, для проверки сохранности доступа.

Многочисленные компоненты IceApple позволяют злоумышленникам выполнять различные задачи для развития атаки — составлять списки директорий, записывать и удалять файлы, воровать учетные данные OWA, посылать запросы к Active Directory, выводить на свой сервер конфиденциальную информацию. Ни один из найденных модулей не обеспечивал эксплойт уязвимостей или горизонтальное перемещение по сети.


Для защиты от подобных угроз CrowdStrike рекомендует регулярно проверять состояние веб-приложений, своевременно применять патчи и использовать эффективные средства безопасности, дополняя их проактивным поиском следов вредоносной деятельности (threat hunting).

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru