



Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

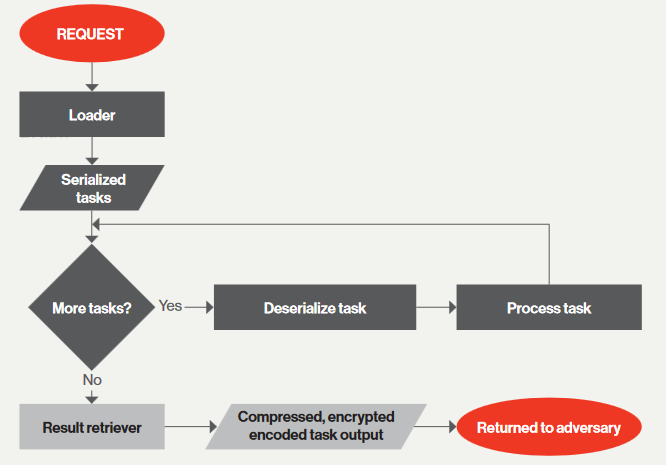
Компания CrowdStrike опубликовала результаты анализа ранее недокументированного NET-фреймворка IceApple, облегчающего разведку и вывод данных после проникновения в корпоративную сеть. Новый инструмент постэксплуатации пока найден только на взломанных серверах Microsoft Exchange, хотя он способен работать в контексте любого веб-приложения для IIS.

Первые подозрительные загрузки, ассоциируемые с IceApple, эксперты обнаружили в конце прошлого года. Как оказалось, неизвестные, хорошо финансируемые хакеры (в CrowdStrike склонны приписывать им прокитайскую ориентацию) развернули вредоносный софт в сетях ряда компаний в разных странах — в основном технологических, а также в научно-образовательных и правительственных учреждениях.

Исследование показало, что новый сложный инструмент атаки создан со знанием внутренних механизмов IIS и все еще активно развивается. На настоящий момент удалось выявить 18 модулей IceApple разного назначения; самые ранние сборки датируются маем 2021 года.

Новоявленный вредонос умело скрывает свое присутствие в системе — работает только в памяти и пытается выдать создаваемые файлы сборки за свидетельства работы взломанного IIS-сервера Microsoft (такие, как временные файлы ASP.NET). После установки IceApple авторы атаки возвращаются на скомпрометированный узел каждые 10-14 дней — по всей видимости, для проверки сохранности доступа.

Многочисленные компоненты IceApple позволяют злоумышленникам выполнять различные задачи для развития атаки — составлять списки директорий, записывать и удалять файлы, воровать учетные данные OWA, посылать запросы к Active Directory, выводить на свой сервер конфиденциальную информацию. Ни один из найденных модулей не обеспечивал эксплойт уязвимостей или горизонтальное перемещение по сети.


Для защиты от подобных угроз CrowdStrike рекомендует регулярно проверять состояние веб-приложений, своевременно применять патчи и использовать эффективные средства безопасности, дополняя их проактивным поиском следов вредоносной деятельности (threat hunting).

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru