



Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

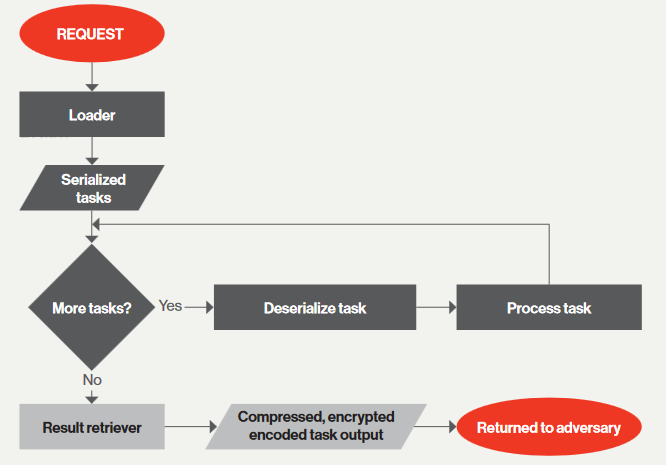
Компания CrowdStrike опубликовала результаты анализа ранее недокументированного NET-фреймворка IceApple, облегчающего разведку и вывод данных после проникновения в корпоративную сеть. Новый инструмент постэксплуатации пока найден только на взломанных серверах Microsoft Exchange, хотя он способен работать в контексте любого веб-приложения для IIS.

Первые подозрительные загрузки, ассоциируемые с IceApple, эксперты обнаружили в конце прошлого года. Как оказалось, неизвестные, хорошо финансируемые хакеры (в CrowdStrike склонны приписывать им прокитайскую ориентацию) развернули вредоносный софт в сетях ряда компаний в разных странах — в основном технологических, а также в научно-образовательных и правительственных учреждениях.

Исследование показало, что новый сложный инструмент атаки создан со знанием внутренних механизмов IIS и все еще активно развивается. На настоящий момент удалось выявить 18 модулей IceApple разного назначения; самые ранние сборки датируются маем 2021 года.

Новоявленный вредонос умело скрывает свое присутствие в системе — работает только в памяти и пытается выдать создаваемые файлы сборки за свидетельства работы взломанного IIS-сервера Microsoft (такие, как временные файлы ASP.NET). После установки IceApple авторы атаки возвращаются на скомпрометированный узел каждые 10-14 дней — по всей видимости, для проверки сохранности доступа.

Многочисленные компоненты IceApple позволяют злоумышленникам выполнять различные задачи для развития атаки — составлять списки директорий, записывать и удалять файлы, воровать учетные данные OWA, посылать запросы к Active Directory, выводить на свой сервер конфиденциальную информацию. Ни один из найденных модулей не обеспечивал эксплойт уязвимостей или горизонтальное перемещение по сети.


Для защиты от подобных угроз CrowdStrike рекомендует регулярно проверять состояние веб-приложений, своевременно применять патчи и использовать эффективные средства безопасности, дополняя их проактивным поиском следов вредоносной деятельности (threat hunting).

Подпишитесь на новости

Верховный суд назвал основание для отмены решения о блокировке сайта

Решение о запрете информации в интернете можно отменить, если суд не привлёк к делу владельца сайта или администратора домена, хотя сведения о нём были известны. Такую позицию Верховный суд России закрепил в обзоре судебной практики.

Об этом говорится в сообщении пресс-службы ВС, на которое ссылается «Газета.Ru».

Для владельцев ресурсов принципиально именно условие об известных данных: рассмотреть вопрос о запрете информации, проигнорировав установленного владельца сайта, — процессуальное нарушение.

Обзор касается административных дел о признании интернет-информации запрещённой к распространению, а также материалов экстремистскими.

Верховный суд уточнил и требования к заявителям: они должны предоставить сведения, необходимые суду для доступа к спорному контенту. Оценивать обоснованность требований о запрете нужно в судебном заседании.

Кроме того, предварительное ограничение доступа к странице не мешает рассматривать другие административные дела, связанные с ней. Уже установленная блокировка сама по себе не закрывает остальные судебные разбирательства.

RSS: Новости на портале Anti-Malware.ru