



Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

Хакеры внедряют в Microsoft Exchange инструмент постэксплуатации IceApple

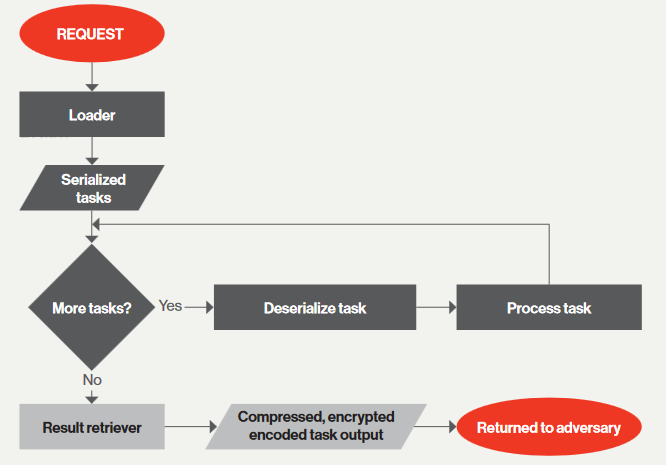
Компания CrowdStrike опубликовала результаты анализа ранее недокументированного NET-фреймворка IceApple, облегчающего разведку и вывод данных после проникновения в корпоративную сеть. Новый инструмент постэксплуатации пока найден только на взломанных серверах Microsoft Exchange, хотя он способен работать в контексте любого веб-приложения для IIS.

Первые подозрительные загрузки, ассоциируемые с IceApple, эксперты обнаружили в конце прошлого года. Как оказалось, неизвестные, хорошо финансируемые хакеры (в CrowdStrike склонны приписывать им прокитайскую ориентацию) развернули вредоносный софт в сетях ряда компаний в разных странах — в основном технологических, а также в научно-образовательных и правительственных учреждениях.

Исследование показало, что новый сложный инструмент атаки создан со знанием внутренних механизмов IIS и все еще активно развивается. На настоящий момент удалось выявить 18 модулей IceApple разного назначения; самые ранние сборки датируются маем 2021 года.

Новоявленный вредонос умело скрывает свое присутствие в системе — работает только в памяти и пытается выдать создаваемые файлы сборки за свидетельства работы взломанного IIS-сервера Microsoft (такие, как временные файлы ASP.NET). После установки IceApple авторы атаки возвращаются на скомпрометированный узел каждые 10-14 дней — по всей видимости, для проверки сохранности доступа.

Многочисленные компоненты IceApple позволяют злоумышленникам выполнять различные задачи для развития атаки — составлять списки директорий, записывать и удалять файлы, воровать учетные данные OWA, посылать запросы к Active Directory, выводить на свой сервер конфиденциальную информацию. Ни один из найденных модулей не обеспечивал эксплойт уязвимостей или горизонтальное перемещение по сети.


Для защиты от подобных угроз CrowdStrike рекомендует регулярно проверять состояние веб-приложений, своевременно применять патчи и использовать эффективные средства безопасности, дополняя их проактивным поиском следов вредоносной деятельности (threat hunting).

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru