



Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Апдейт KB5013943 Windows 11 не даёт запуститься ProtonVPN, Discord и др.

Пользователи Windows 11 жалуются на ошибки вида 0xc0000135 при попытке запустить приложения. Опытным путём люди выяснили, что причина кроется в обновлении под номером KB5013943.

На этой неделе Microsoft выпустила очередной набор патчей, среди которых был апдейт KB5013943. Согласно описанию, это обновление устраняло проблемы запуска приложений .NET Framework 3.5, если они задействовали компоненты Windows Communication Foundation (WCF) и Windows Workflow (WWF).

Тем не менее выпущенный фикс, судя по всему, принёс с собой новые баги. Пользователи Windows 11 пожаловались (1, 2, 3, 4, 5) на невозможность запустить ряд приложений после установки KB5013943.

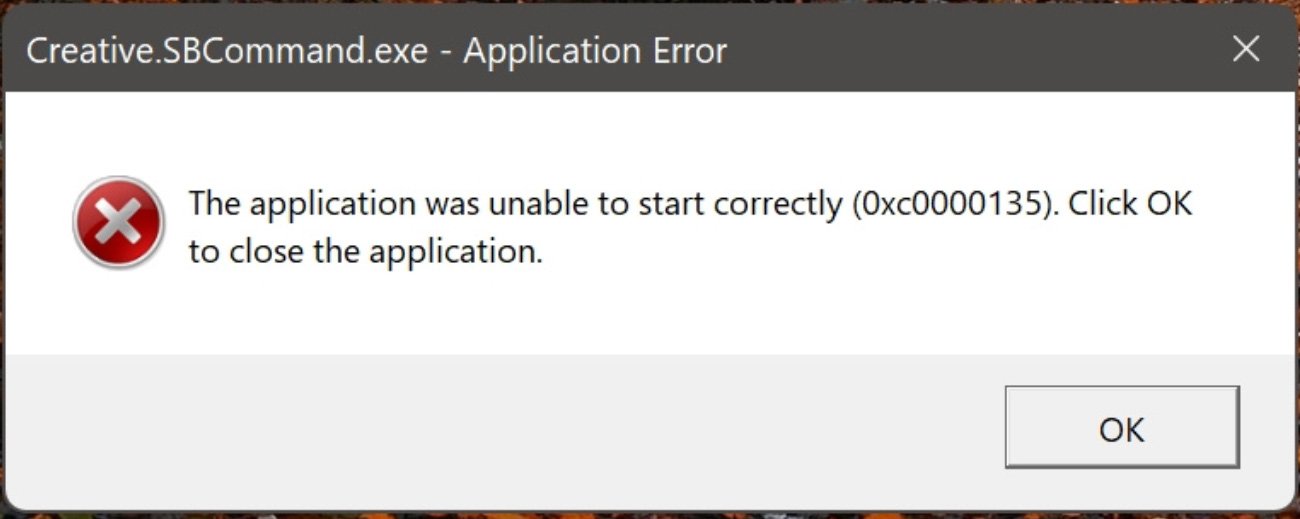
Среди затронутого софта юзеры упоминали ProtonVPN, PowerShell, Event Viewer, Sound Blaster Command, KeePass, Visual Studio, Discord, ShareX и много другое. При попытке открыть программы система выдавала ошибку «Приложение не смогло запуститься корректно (0xc0000135). Нажмите OK, чтобы закрыть программу».


В качестве возможного решения проблемы пользователи предлагают убедиться, что фреймворк .NET 3.5 активирован или же попытаться переустановить его.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru