



Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

Хакеры украли 1,3 миллиона на старой конференции Илона Маска про крипту

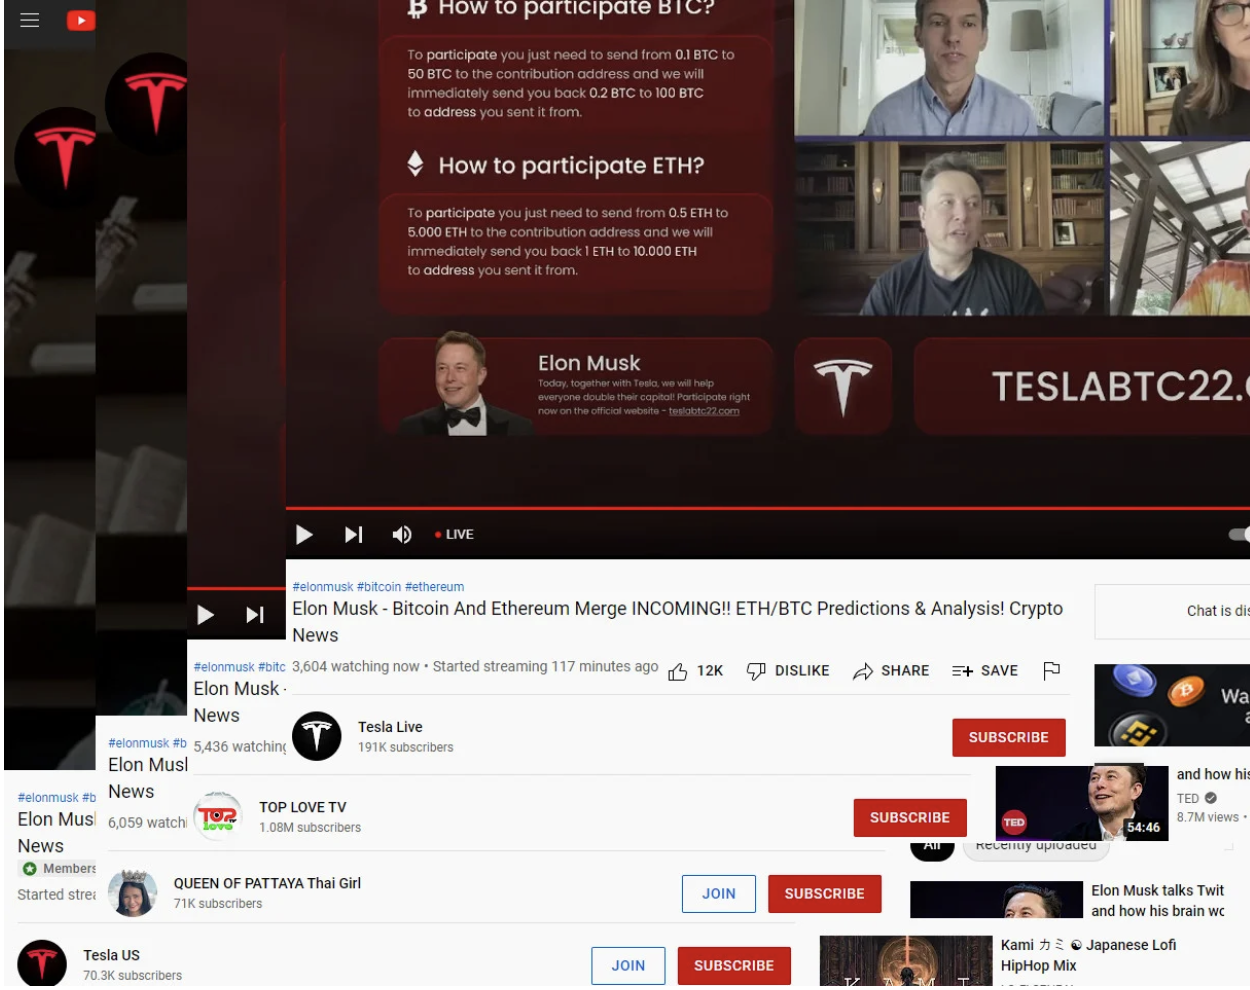
Цыганский трюк “удвой свои сбережения” жив и прекрасно себя чувствует. Специалисты антивируса McAfee обратили внимание на видеоролики, в которых Илон Маск агитирует перевести криптовалюту на чужой кошелек.

Для манипуляции преступники используют конференцию инвестиционного холдинга Ark Invest «The ₿ Word» годичной давности. На стриме Илон Макс, Джек Дорси и Кэти Вуд рассуждают о рынке криптовалюты. На этот крючок хакеры и сажают доверчивых вкладчиков.

Ссылки на мошеннические сайты вмонтированы заставками в исходное видео конференции.

В McAfee нашли три десятка подобных сайтов. Только за 5 мая киберпреступники “увели” 280 тыс. долларов. Общая сумма переводов к моменту публикации превышает 1,3 миллиона.

Для убедительности хакеры используют домены с подходящим набором триггерных слов и комбинаций: Tesla, Elon Musk, Ark Invest. 

На YouTube больше десятка сомнительных каналов, опирающихся на популярный стрим миллиардеров о криптовалюте, на них от ста тысяч до миллиона подписчиков. Скорее всего, просмотры были накручены или угнаны вместе с каналом.


YouTube каждый день удаляет подобный контент, но хакеры снова множат скимминговые каналы и сайты. Схема жизнеспособна еще и потому, что сами владельцы криптокошельков слишком доверчивы и готовы на любые авантюры в поисках новых решений увеличить капитал.

Сам Ark Invest открестился от причастности к махинациям еще 3 недели назад, закрепив предупреждение о хакерах на официальном YouTube-канале фонда:

“Ark Invest осведомлены о мошенниках и заявляют, что YouTube-каналы, маскирующиеся под фонд, не имеют к нему никакого отношения. Ark никогда не использовали YouTube или другие соцсети для вымогательства, в том числе в криптовалюте”.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru