



RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

RuTube не вышел с майских: сервис лежит третий день

Российский видеохостинг RuTube «лежит» уже третий день, хотя сам сервис отрицает фатальные последствия взлома. APT-атака началась в ночь на 9 мая. Утром платформа, на которую два месяца грузили петабайты архивов, переводили госканалы и блоги, перестала отвечать.

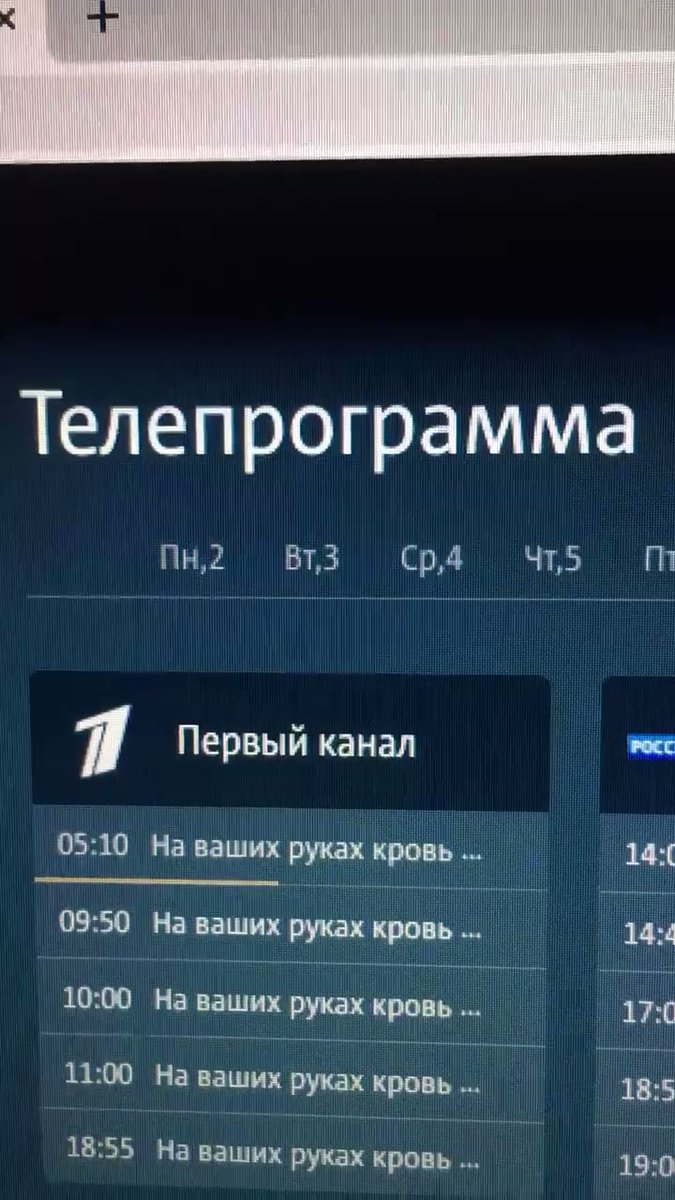
Примерно в это же время хакеры перехватили «Сервис-ТВ», который транслирует бегущую строку и программу передач для платного телевидения. Вместо анонсов Парада Победы абоненты «Ростелекома», МТС и НТВ+ увидели антивоенные сообщения. То же случилось и с расписанием на Яндексе. Скриншоты экранов посыпались в телеграм-каналы.

Не успели операторы «почистить» ленту анонсов, как сдалась сама «Лента.ру». Тексты с заголовками и критикой появились на главной странице сайта. Сначала их публикацию тоже приписали хакерам, но позже ответственность на себя взяли три сотрудников издания. Они разместили спорные материалы без согласования с редакцией. Контент быстро удалили.

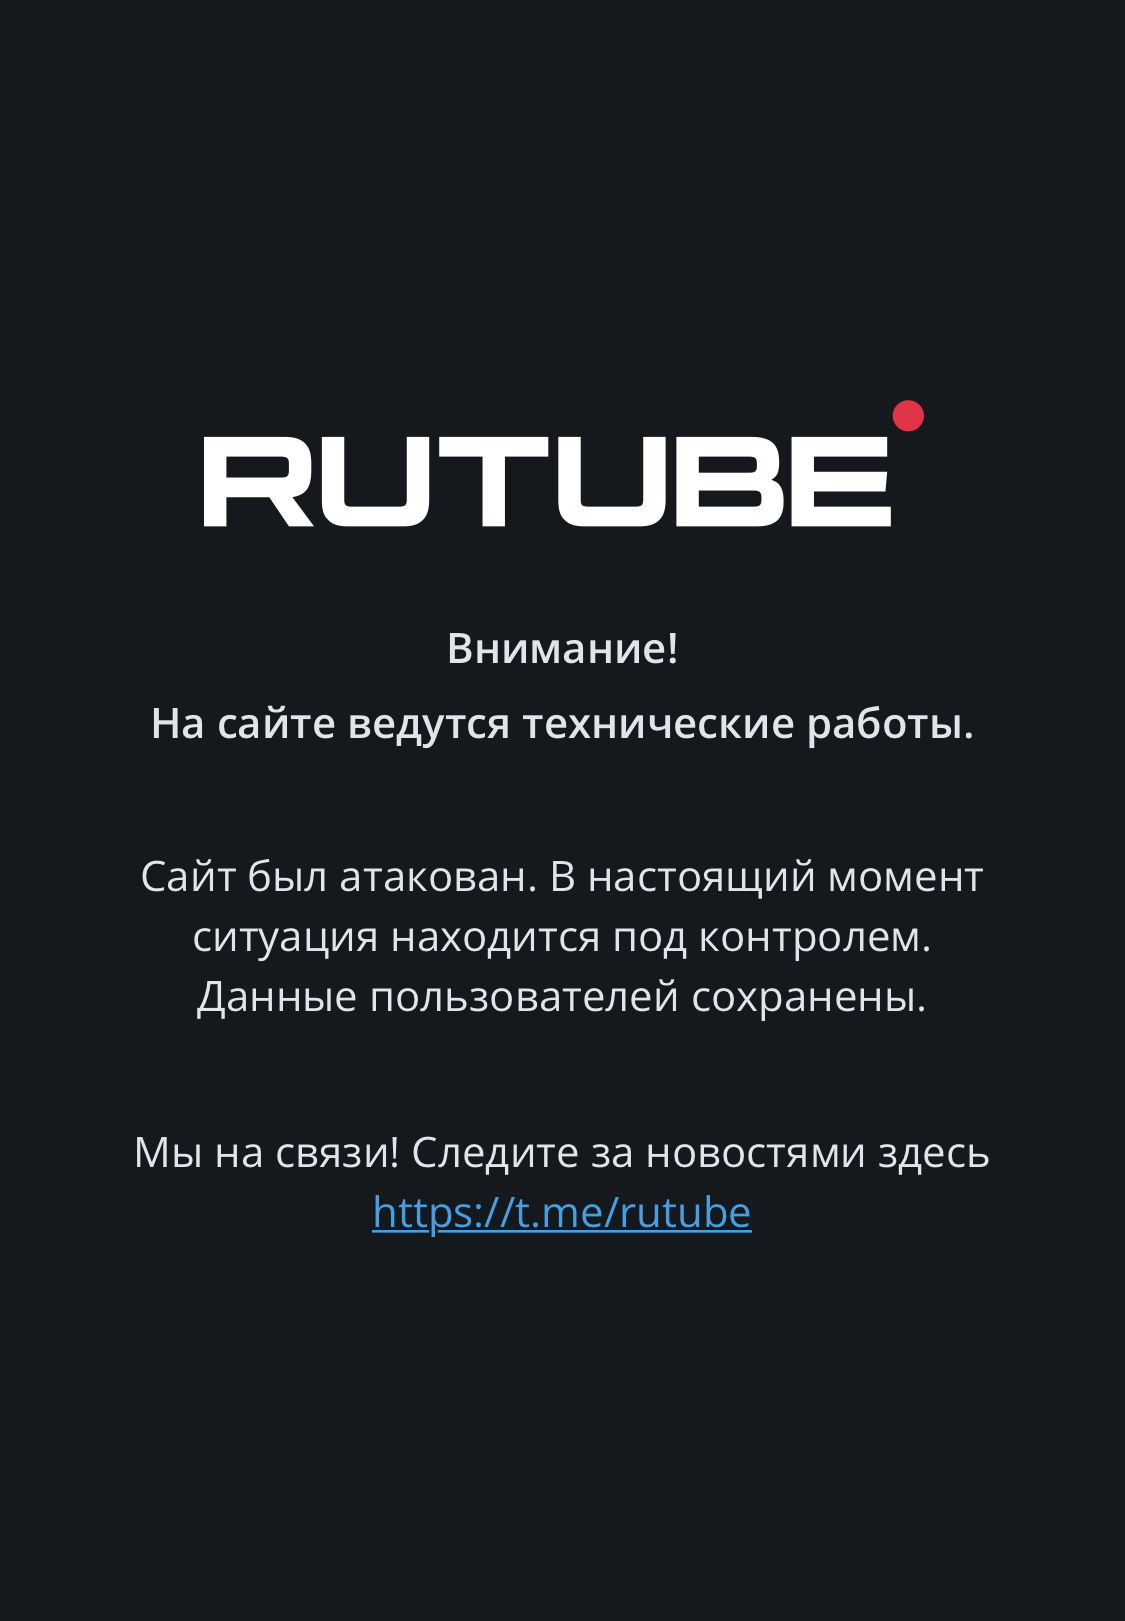
Больше всех пострадал RuTube. Весь день 9 мая на хостинге «велись восстановительные работы». 10 мая в прессу утекла информация о том, что хакеры стёрли исходный код, а оживить хостинг невозможно. В самом RuTube «слив» опровергают. Представители сервиса заявляют, что все библиотеки целы, исходный код доступен. Сроки “починки” не называются:


«В результате атаки на RuTube было поражено более 75% баз и инфраструктуры основной версии и 90% резервных копий и кластеров для восстановления баз данных».

В самом RuTube заявляли, что в марте количество посещений платформы удвоилось, а число уникальных пользователей превысило 21 миллион. Майская кибератака на RuTube стала самой мощной в истории сервиса. На момент публикации хостинг по-прежнему недоступен.

Update: компания Group-IB опровергает причастность к взлому RuTube

"Заявляем, что Group-IB полностью опровергает информацию о том, что продукты компании используются или когда-либо использовались для защиты от кибератак офисной или серверной инфраструктур или отдельных приложений видеохостера Rutube. Group-IB подчеркивает, что во время атаки 9 мая 2022 года, равно как и до нее, продукты Group-IB не использовались для защиты Rutube. <…> Group-IB к реагированию на инцидент, имевший место 9 мая, не привлекалась", — сообщили в Group-IB.

О том что, именно компании Group-IB занималась кибербезопасностью в RuTube ранее написали некоторые телеграм-каналы. Поводом для таких выводов стали всплывшие контракты Group-IB с "Руформ", компанией-владелицей видеохостинга. Соглашение подписали ещё год назад, но в Group-IB заявляют, что контракты были аннулированы по инициативе «Руформ», а сами работы так и не начались.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru