



Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Персональные данные 30 млн клиентов Гемотеста могли утечь в Сеть

Компания «Гемотест», работающая в сфере оказания медицинских услуг, инициировала внутреннее расследование после того, как в Сети появилась информация об утечке персональных данных. Согласно сообщениям, киберинцидент мог затронуть 30 миллионов клиентов.

По результатам расследования, если информация об утечке подтвердится, «Гемотест» планирует обратиться в правоохранительные органы. Об этом в беседе с РБК сообщил Иван Осипов, отвечающий за информационную безопасность компании. Также Осипов подчеркнул, что компания усилила меры защиты конфиденциальной информации и персональных данных.

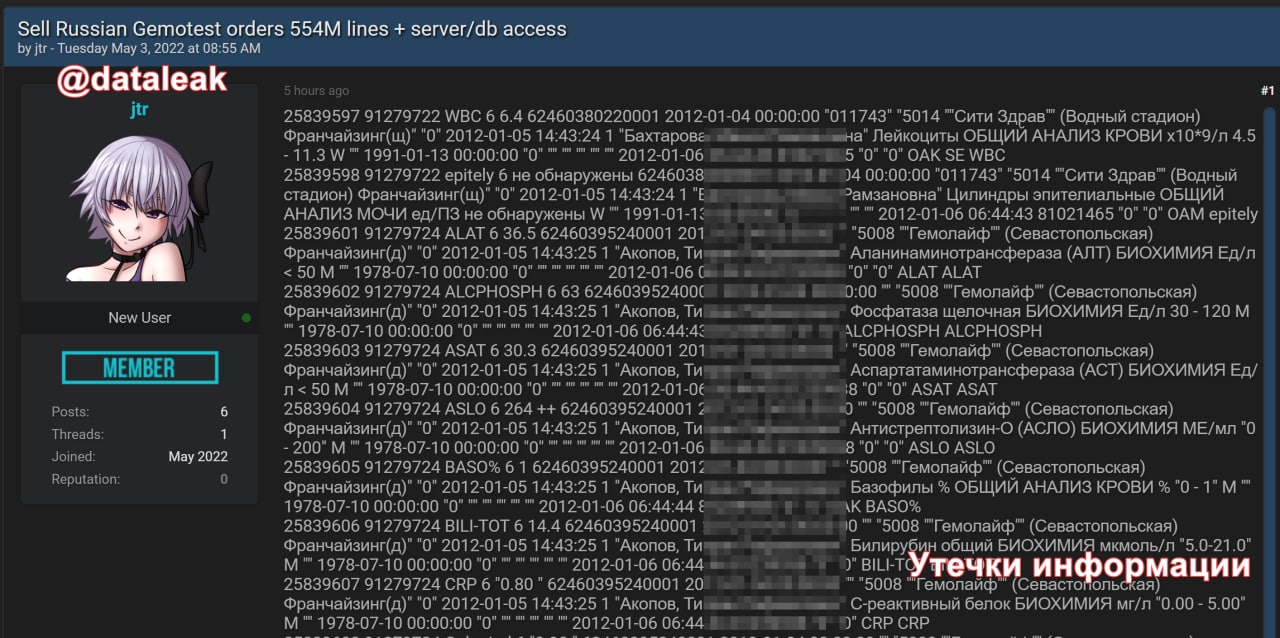
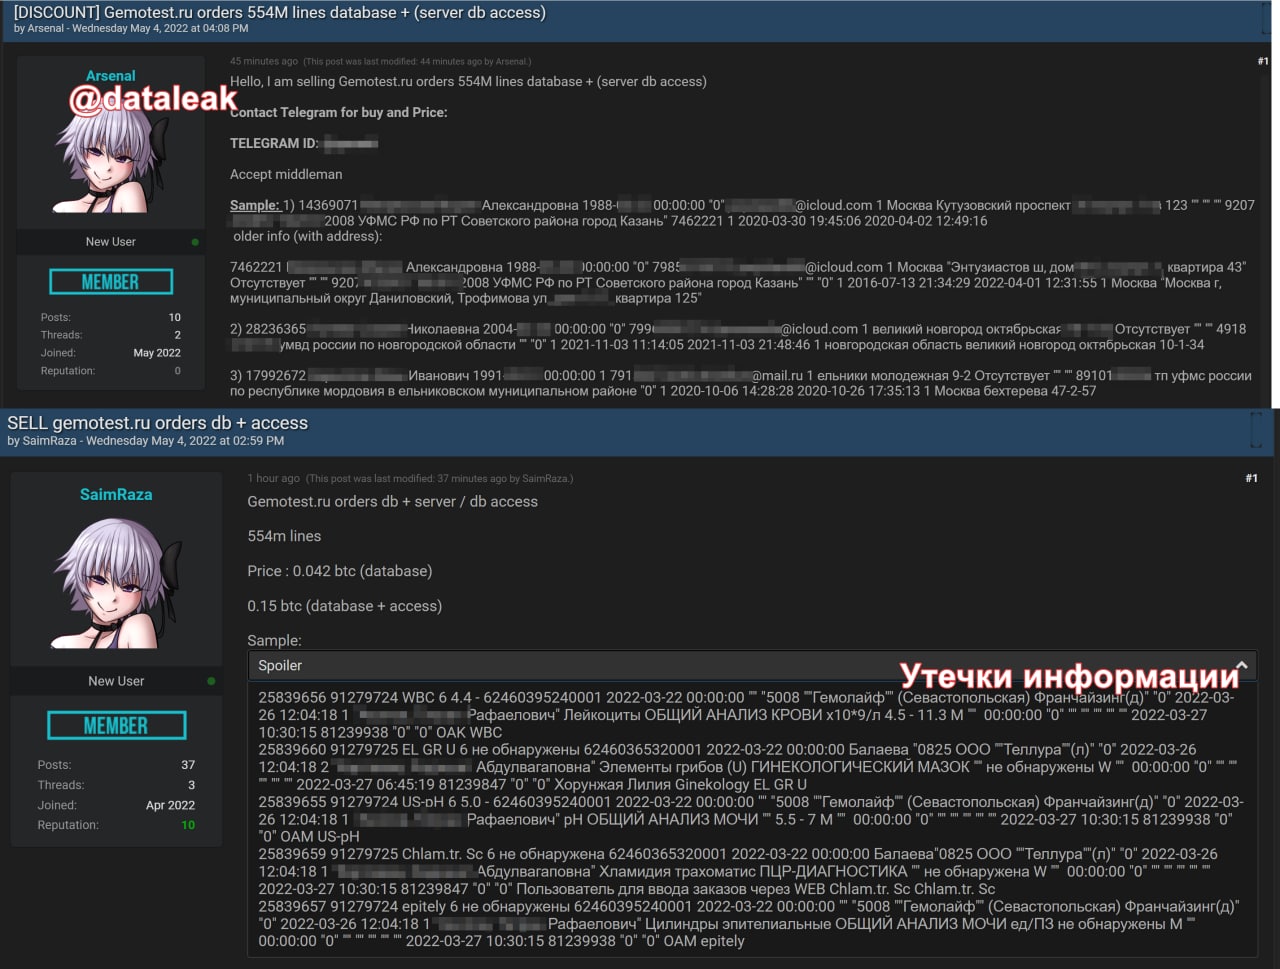
В Telegram-канале «Утечки информации» также пишут о растущем числе объявлений на форумах киберпреступной тематики. Злоумышленники продают доступ к серверу базы данных лаборатории «Гемотест».

По словам разместивших объявления пользователей, они согласны на «безопасную сделку» через гаранта, а это может значить, что доступ к якобы скомпрометированным сведениям до сих пор не закрыт.


На хакерском форуме утверждается, что в слитой БД содержатся 554 миллионов заказов, полные имена, даты рождения, составы заказов клиентов и т. п.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru