



Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

Google расширяет список личных данных, которые можно удалить из поисковика

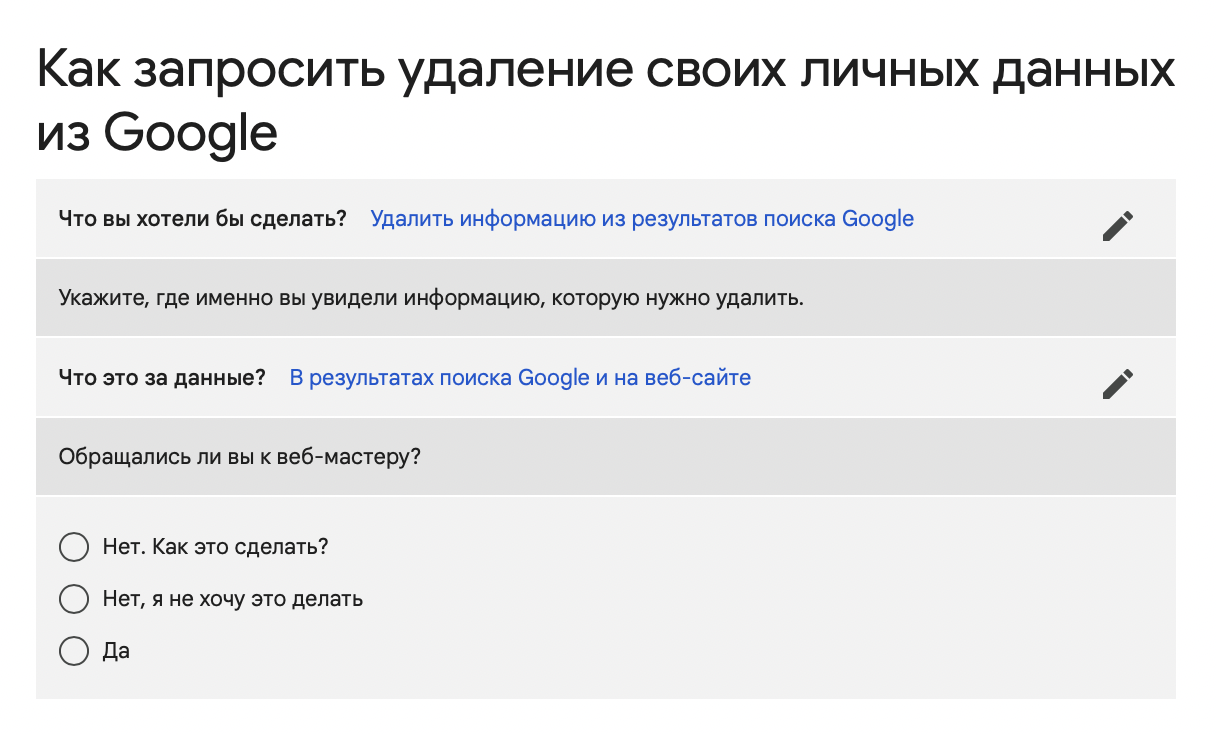
Компания Google дополнила перечень типов конфиденциальной информации, которые готова убрать из выдачи. Если раньше речь шла о личных фотографиях и несовершеннолетних, теперь можно потребовать удалить адрес проживания, номера телефонов и попавшие в сеть пароли.

В обновленном списке также значатся:

  • вся контактная информация
  • номера счетов и кредиток
  • фото и сканы паспортов
  • официальные документы и медицинские карты

Чтобы удалить такую информацию со страниц Google, нужно отправить запрос, указав нужные URL-страниц. Компания рассмотрит заявление, и если на сайте есть персональные данные, явные и скрытые угрозы для пользователя, контент из выдачи скроют. Исключение — информация, представляющая собой публичный интерес или опубликованная официальными источниками. То есть выдачу новостей и государственных документов скрыть не получится.


Google также обещает скрывать по требованию из выдачи сайты, на которых торгуют базами данных.

Есть еще один нюанс, о котором важно помнить: сокрытие ссылки из поисковика не означает удаление самого контента. Если на портал зайдут с другого ресурса или напрямую, Google уже не поможет.

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru