



Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Face.Pay.May: в мае автобусы Москвы начинают тесты «оплаты лицом»

Тест-драйвы Face Pay на московском наземном транспорте начнутся в мае. Об этом накануне заявили в столичном Департаменте транспорта. Первую фокус-группу из ста человек планируют сформировать уже до конца апреля.

Face Pay — бесконтактный способ оплаты, когда списание средств подтверждается биометрическими данными лица.

Осенью система начала работать в московском метро, теперь её поднимают и наверх.

Принцип работы Face Pay идентичен: клиенты регистрируются в мобильном приложении (в подземке это Метро Москвы) и «привязывают» к аккаунту фотографию лица, “Тройку” и банковскую карту. В метро пассажир должен выбрать турникет с черным стикером на полу и посмотреть в камеру.

Сбор таких персональных данных вызывает закономерный вопрос их конфиденциальности, безопасности и защиты. В Дептрансе заявляют: все серверы находятся в России, отключить их международными санкциями невозможно.

Сами данные хранятся на стороне банка ВТБ, технологическим партнером выступает компания VisionLabs. Изображение лица шифруется в биометрический дескриптор (уникальный идентификатор), и система привязывает его к банковской карте. Face Pay использует нейросети и способен узнать человека даже в маске.

В Дептрансе утверждают, что не хранят сами изображения, а только их зашифрованные ключи. Камера считывает такой код и сравнивает с сохраненным, а все платежные данные пользователей системы держит у себя банк.

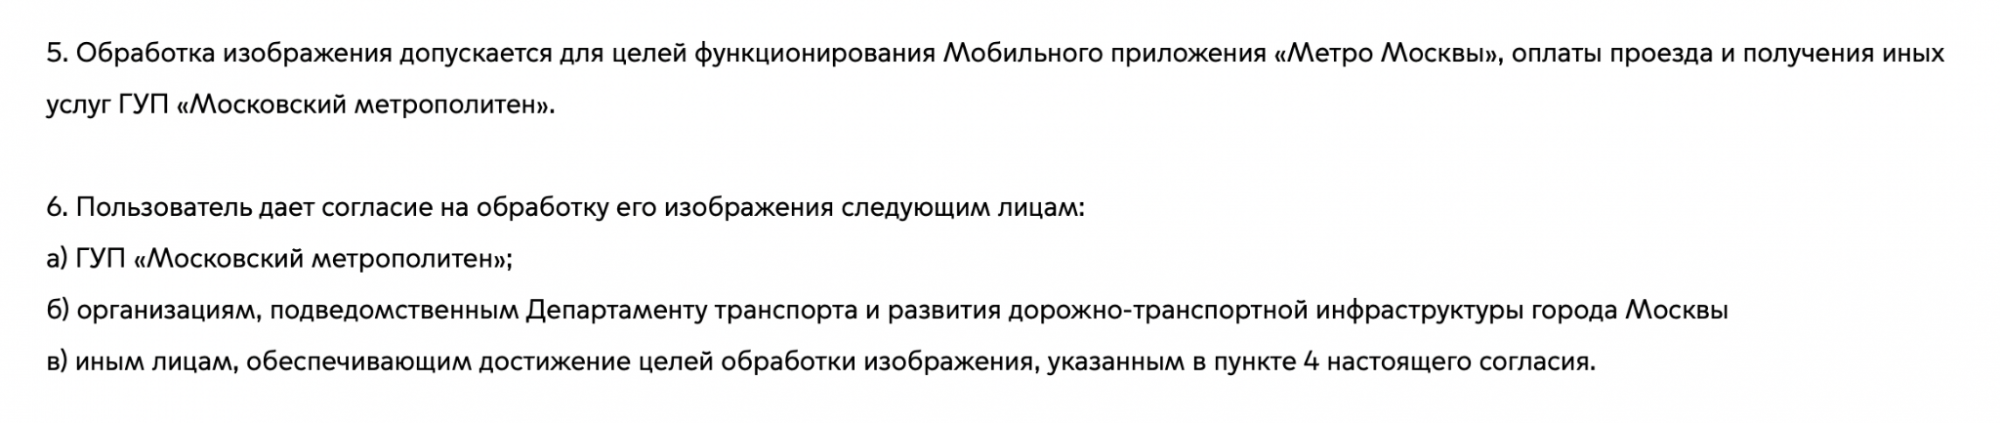
Не забудьте только прочитать согласие, которое Вы даете при регистрации на Face Pay. Там есть такие пункты:

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru