



НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

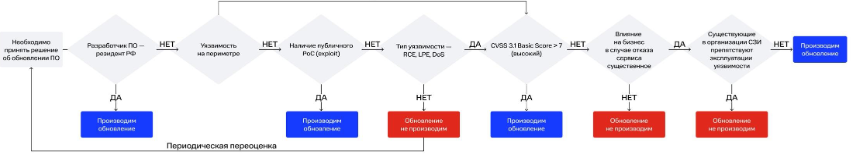
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) разработал алгоритм, призванный упростить процесс принятия решения о необходимости установки апдейтов для программ иностранного производства. В конце марта российская CERT советовала в таких случаях отключить автообновление из-за возможной угрозы безопасности информационным ресурсам РФ.

Прежняя мера, по словам НКЦКИ (PDF), была краткосрочной и вынужденной: были зафиксированы случаи внедрения в зарубежный софт недокументированных возможностей (НДВ) либо механизмов блокировки работы. Поскольку в долгосрочной перспективе отказ от обновления может привести к накоплению уязвимостей, угроза потери важных данных или приостановки критичных бизнес-процессов может оказаться выше рисков, связанных с внедрением нежелательного контента.

Чтобы облегчить ИБ-службам принятие решений в столь непростой ситуации, НКЦКИ создал алгоритм, учитывающий все возможные критерии оценки. Его не рекомендуется применять для обновления софта, используемого в АСУ ТП; его также нельзя использовать в тех случаях, когда речь идет о программах для мобильных устройств.


При работе с алгоритмом необходимо учитывать следующее:

  • это лишь рекомендация, за ее применение отвечает исполнитель;
  • алгоритм не предусматривает граничные случаи, поэтому его следует использовать с учетом контекста;
  • перед обновлением софт надлежит проверить в тестовой среде или по контрольной выборке;
  • в тех случаях, когда можно предотвратить эксплойт средствами защиты, обновление лучше не производить;
  • если есть возможность проверить наличие НДВ в апдейтах, решение следует принимать по результатам собственного анализа, а не по алгоритму НКЦКИ.
Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru