



НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

НКЦКИ создал алгоритм оценки рисков при обновлении заграничного софта

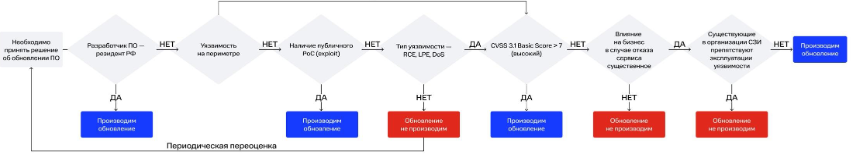
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) разработал алгоритм, призванный упростить процесс принятия решения о необходимости установки апдейтов для программ иностранного производства. В конце марта российская CERT советовала в таких случаях отключить автообновление из-за возможной угрозы безопасности информационным ресурсам РФ.

Прежняя мера, по словам НКЦКИ (PDF), была краткосрочной и вынужденной: были зафиксированы случаи внедрения в зарубежный софт недокументированных возможностей (НДВ) либо механизмов блокировки работы. Поскольку в долгосрочной перспективе отказ от обновления может привести к накоплению уязвимостей, угроза потери важных данных или приостановки критичных бизнес-процессов может оказаться выше рисков, связанных с внедрением нежелательного контента.

Чтобы облегчить ИБ-службам принятие решений в столь непростой ситуации, НКЦКИ создал алгоритм, учитывающий все возможные критерии оценки. Его не рекомендуется применять для обновления софта, используемого в АСУ ТП; его также нельзя использовать в тех случаях, когда речь идет о программах для мобильных устройств.


При работе с алгоритмом необходимо учитывать следующее:

  • это лишь рекомендация, за ее применение отвечает исполнитель;
  • алгоритм не предусматривает граничные случаи, поэтому его следует использовать с учетом контекста;
  • перед обновлением софт надлежит проверить в тестовой среде или по контрольной выборке;
  • в тех случаях, когда можно предотвратить эксплойт средствами защиты, обновление лучше не производить;
  • если есть возможность проверить наличие НДВ в апдейтах, решение следует принимать по результатам собственного анализа, а не по алгоритму НКЦКИ.
Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru