



Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

Конструктор WordPress-сайтов Elementor содержит критическую RCE-дыру

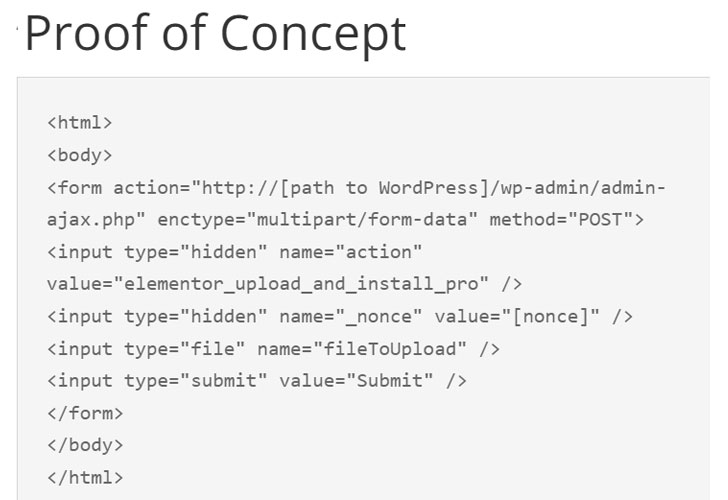
Elementor, популярный конструктор сайтов на WordPress, число установок которого превышает пять миллионов, содержит неприятную уязвимость, которую можно использовать для удалённого выполнения кода и получения контроля над затронутыми веб-ресурсами.

Согласно описанию от Plugin Vulnerabilities, баг появился в версии 3.6.0 плагина, которая вышла 22 марта 2022 года. Статистика говорит о том, что около 37% пользователей установили 3.6.x.

«Эта брешь приводит к тому, что атакующие могут запустить вредоносный код на уязвимом сайте. В этом случае эксплуатация может быть даже со стороны не вошедшего в систему злоумышленника, ещё проще использовать баг в том случае, если атакующий аутентифицировался на сайте и получил доступ к админке», — объясняют исследователи.


Баг устранили в последней версии Elementor, а в пометках указано, что «уязвимость может позволить любому аутентифицированному пользователю поменять название сайта, лого и даже загрузить произвольные файлы на сайт».

В прошлом месяце мы приводили интересную статистику компании Patchstack, которая отметила, что 29% критических дыр в WordPress-плагинах не получают патчей.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru