



Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники запустили новую торговую онлайн-площадку Industrial Spy, на которой будут продаваться данные, украденные в ходе атак на организации. Industrial Spy рекламируют как место, где бизнес может приобрести коммерческую тайну конкурентов и базы данных клиентов.

Также злоумышленники могут использовать новую торговую площадку, чтобы склонить жертв кибератак приобрести свои данные. Если условную организацию не удалось заставить заплатить выкуп, мошенники могут пригрозить продать внутреннюю информацию третьим лицам.

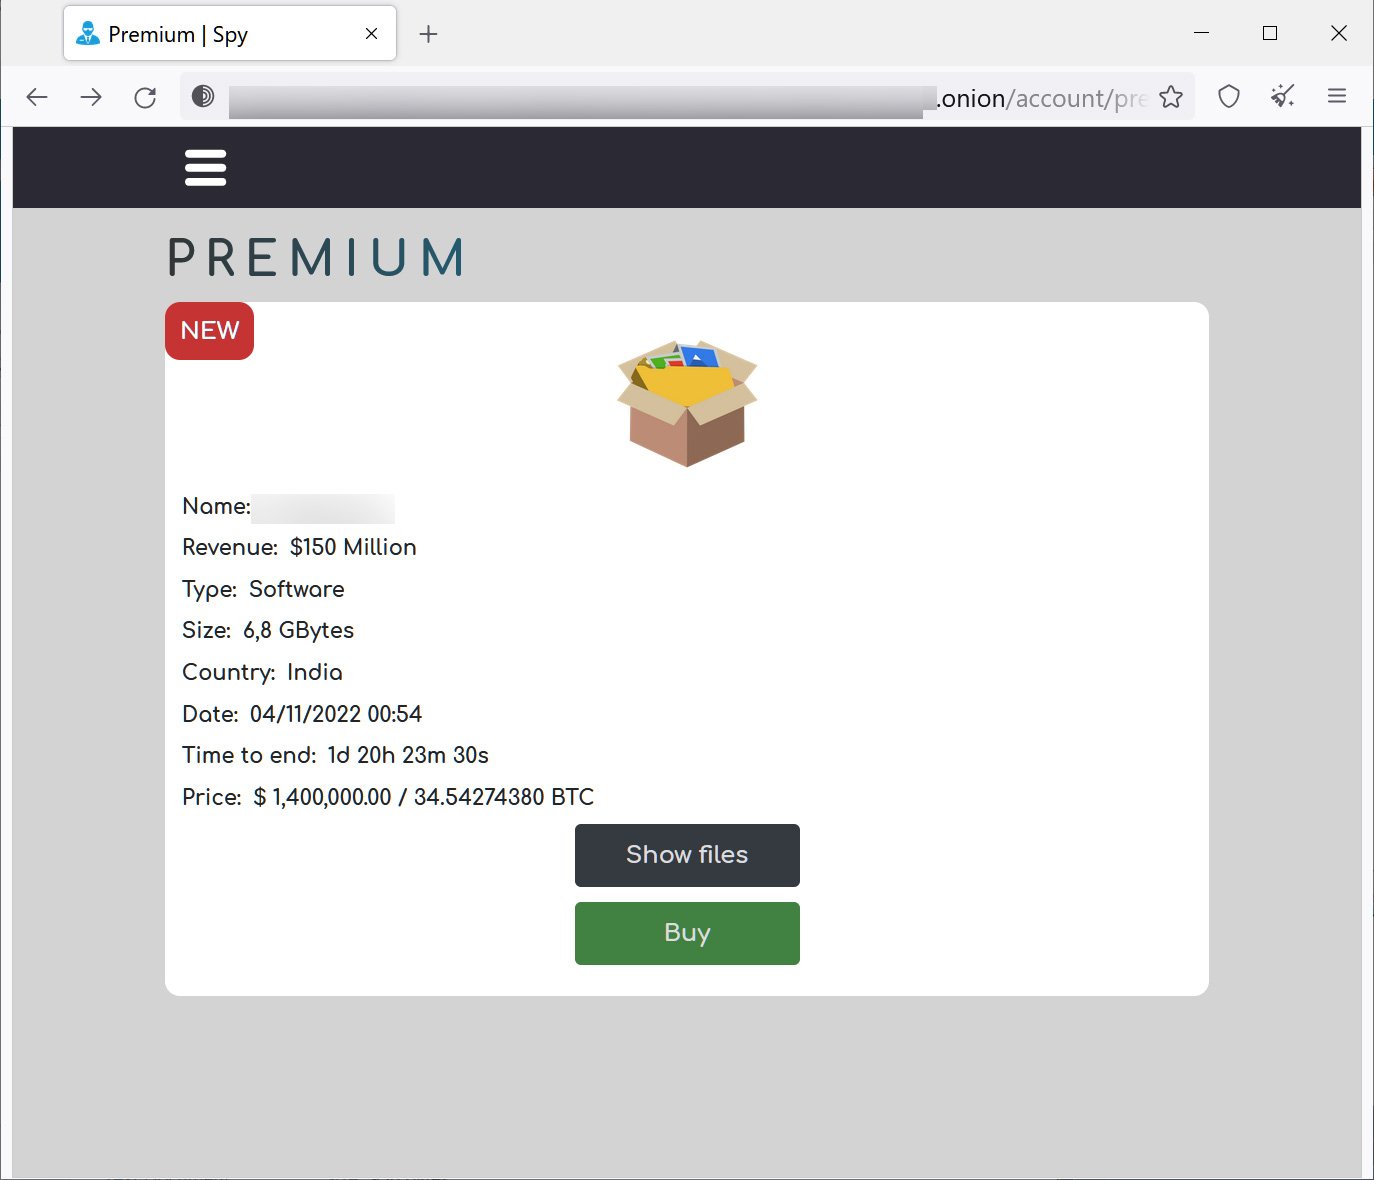
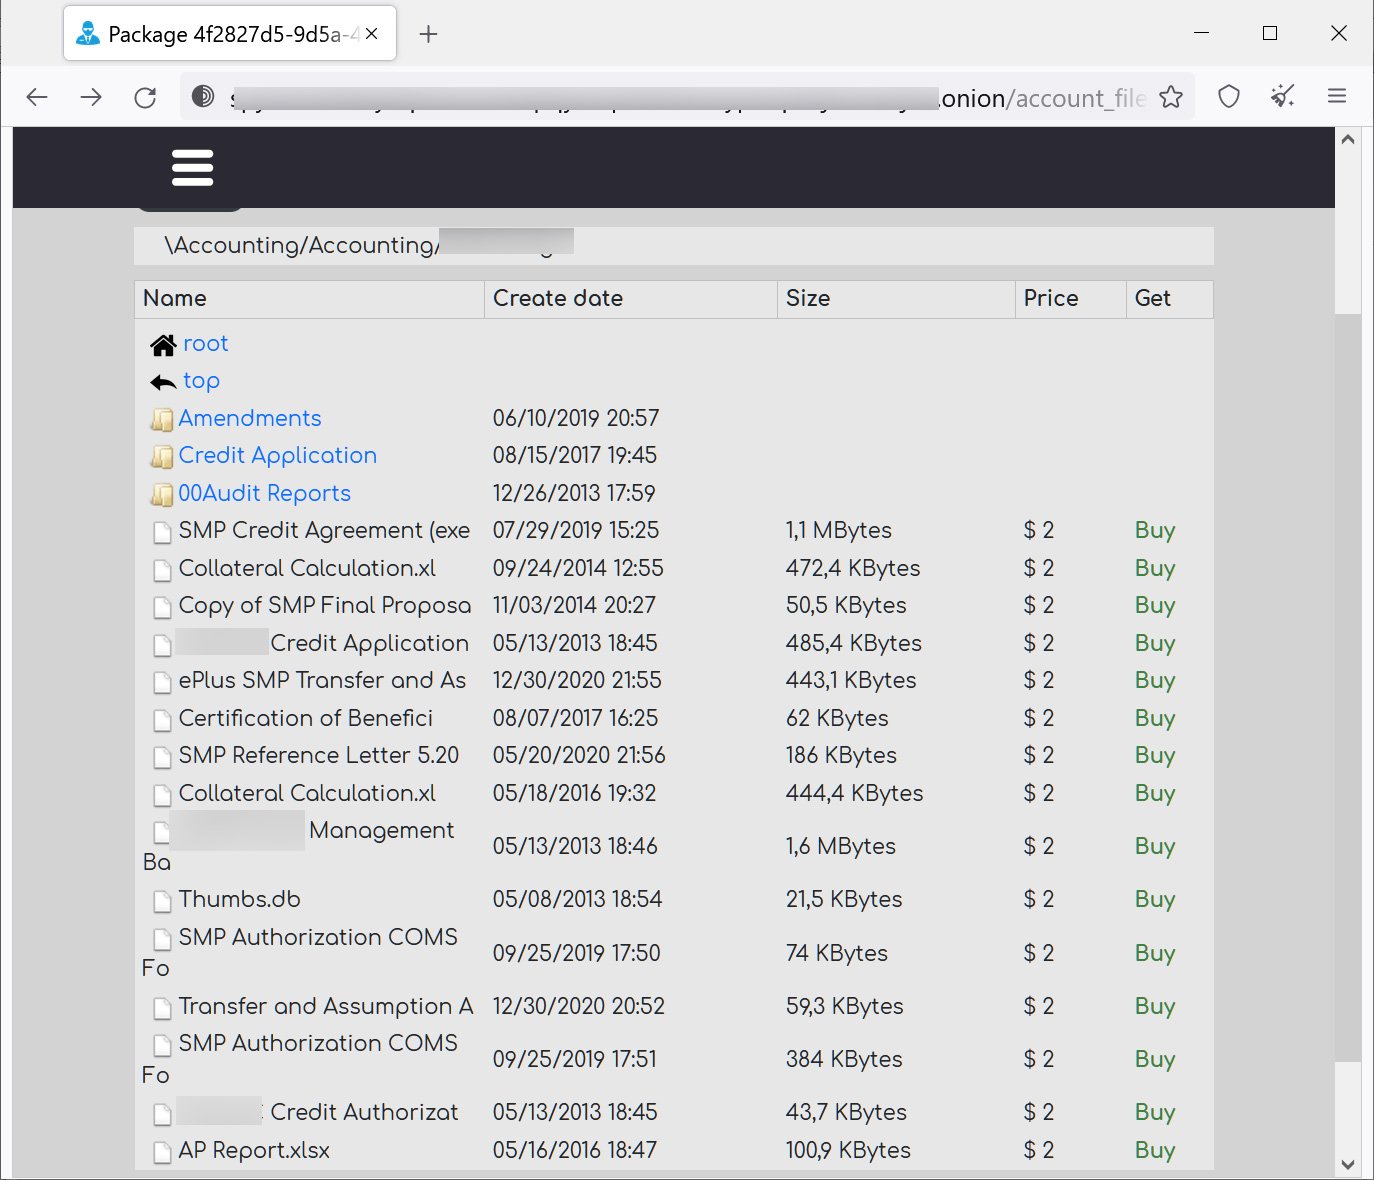
На Industrial Spy можно приобрести данные класса «premium», стоимость которых будет достигать миллионы долларов, однако там же можно купить и совсем недорогие сведения в виде отдельных файлов, каждый из которых стоит два доллара.

Например, в настоящий момент площадка продаёт внутренние данные одной индийской компании из категории «премиум». Цена — 1,4 млн долларов. За БД придётся заплатить в биткоинах.


Дешёвая информация, как уже отмечалось выше, продаётся в виде отдельных файлов, за каждый из которых надо выложить $2.


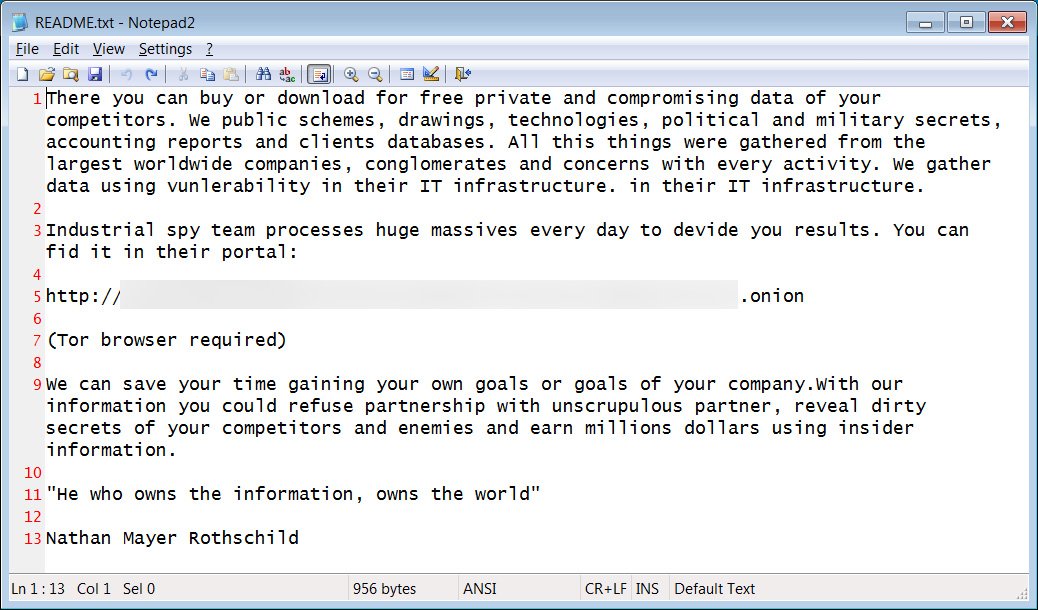
Команда MalwareHunterTeam впервые наткнулась на упоминание Industrial Spy после анализа вредоносной программы, оставляющей файл README.txt. Именно в этих текстовых файлах рекламировалась торговая площадка.


Позже выяснилось, что такие зловреды маскируются под кряки и рекламные программы.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru