



Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники запустили новую торговую онлайн-площадку Industrial Spy, на которой будут продаваться данные, украденные в ходе атак на организации. Industrial Spy рекламируют как место, где бизнес может приобрести коммерческую тайну конкурентов и базы данных клиентов.

Также злоумышленники могут использовать новую торговую площадку, чтобы склонить жертв кибератак приобрести свои данные. Если условную организацию не удалось заставить заплатить выкуп, мошенники могут пригрозить продать внутреннюю информацию третьим лицам.

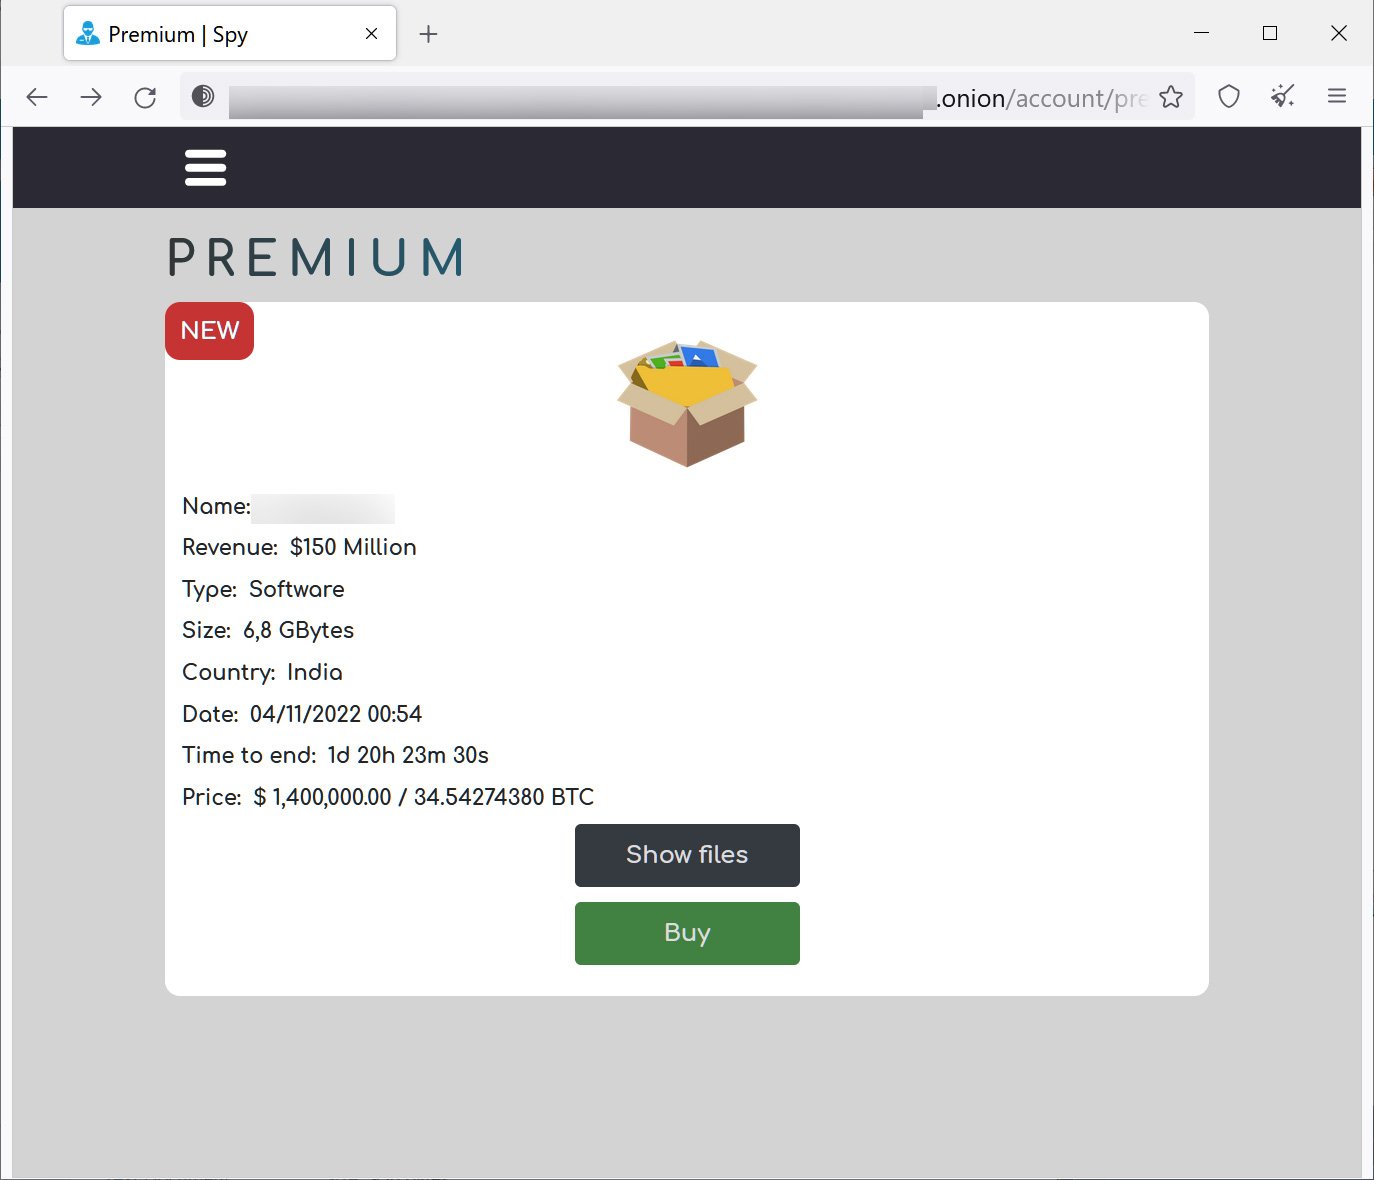
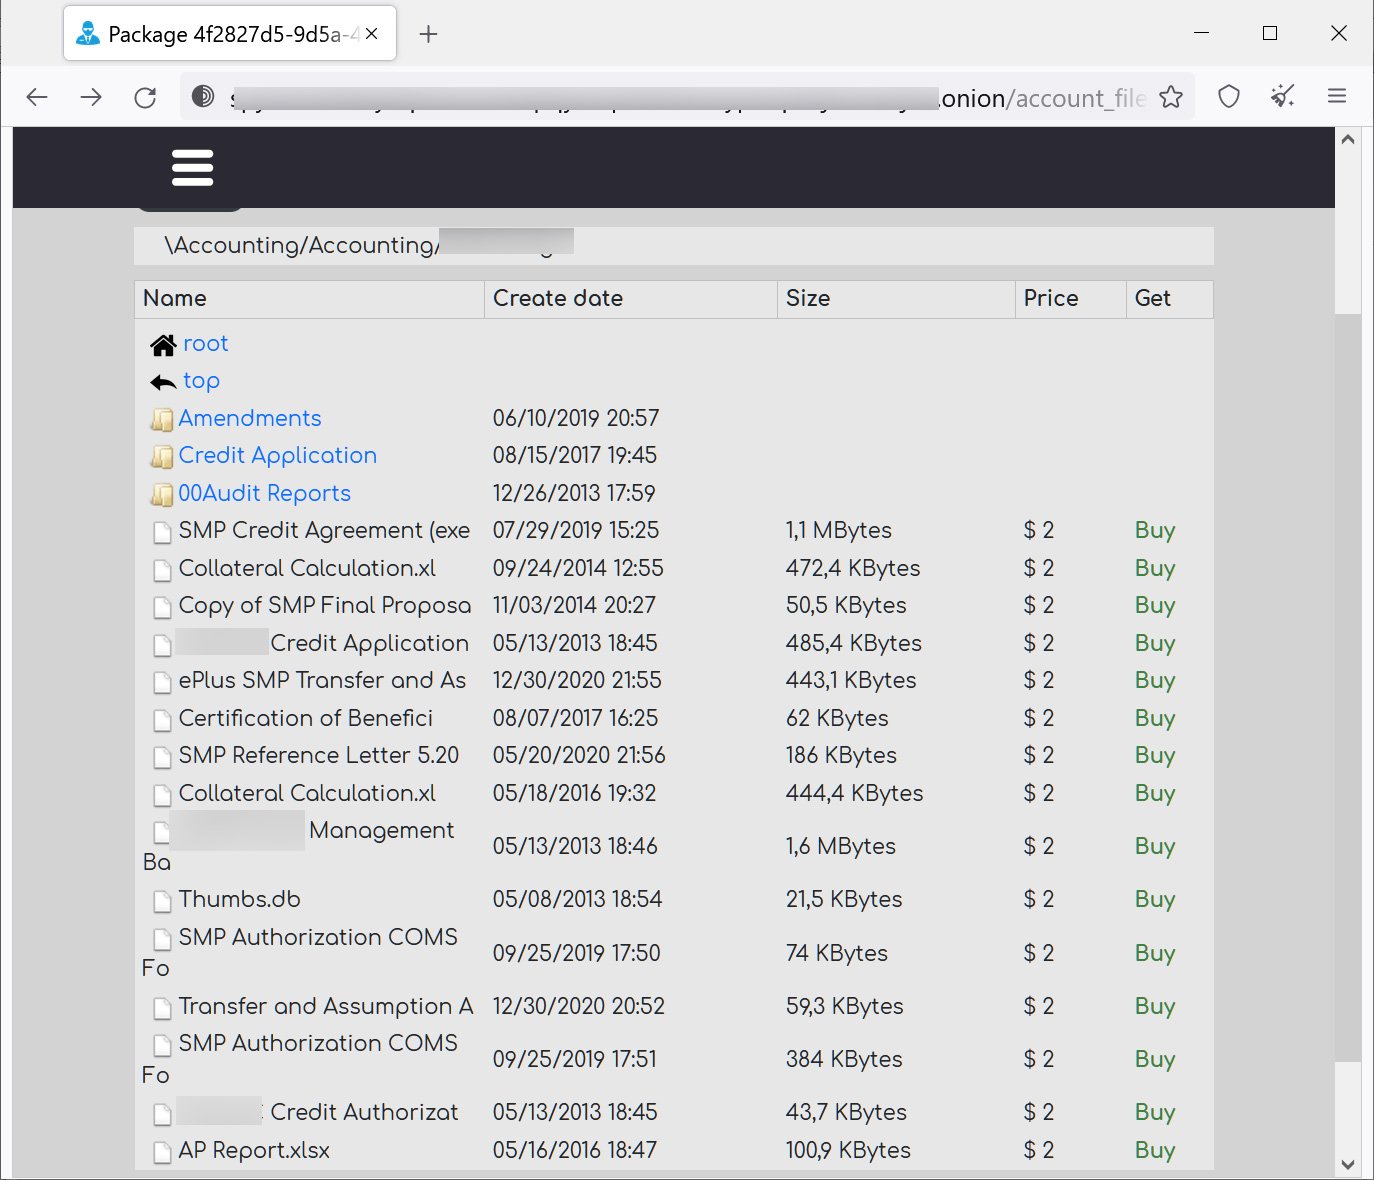
На Industrial Spy можно приобрести данные класса «premium», стоимость которых будет достигать миллионы долларов, однако там же можно купить и совсем недорогие сведения в виде отдельных файлов, каждый из которых стоит два доллара.

Например, в настоящий момент площадка продаёт внутренние данные одной индийской компании из категории «премиум». Цена — 1,4 млн долларов. За БД придётся заплатить в биткоинах.


Дешёвая информация, как уже отмечалось выше, продаётся в виде отдельных файлов, за каждый из которых надо выложить $2.


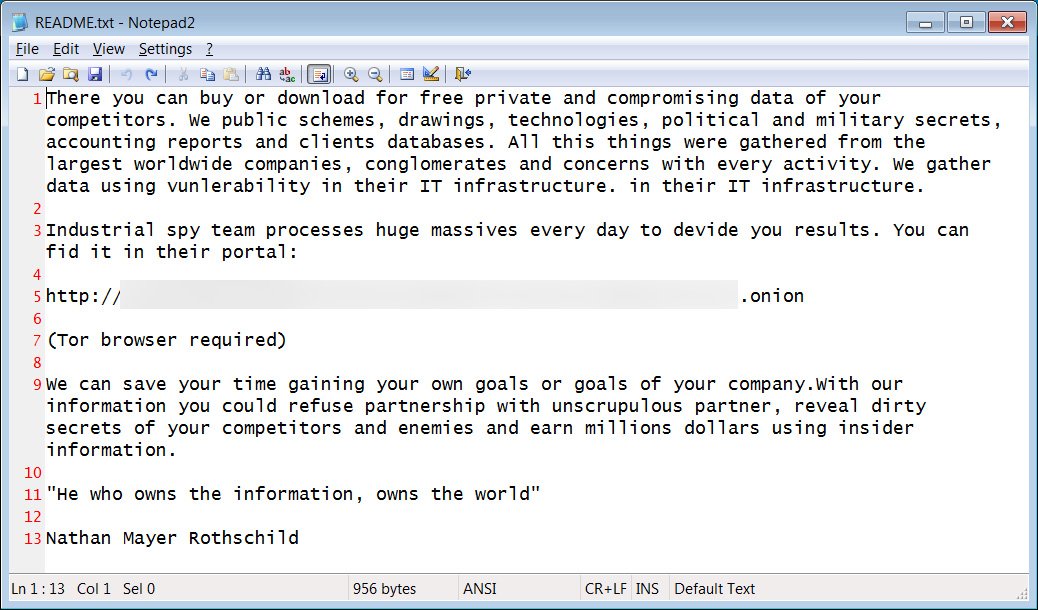
Команда MalwareHunterTeam впервые наткнулась на упоминание Industrial Spy после анализа вредоносной программы, оставляющей файл README.txt. Именно в этих текстовых файлах рекламировалась торговая площадка.


Позже выяснилось, что такие зловреды маскируются под кряки и рекламные программы.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru