



Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники запустили новую торговую онлайн-площадку Industrial Spy, на которой будут продаваться данные, украденные в ходе атак на организации. Industrial Spy рекламируют как место, где бизнес может приобрести коммерческую тайну конкурентов и базы данных клиентов.

Также злоумышленники могут использовать новую торговую площадку, чтобы склонить жертв кибератак приобрести свои данные. Если условную организацию не удалось заставить заплатить выкуп, мошенники могут пригрозить продать внутреннюю информацию третьим лицам.

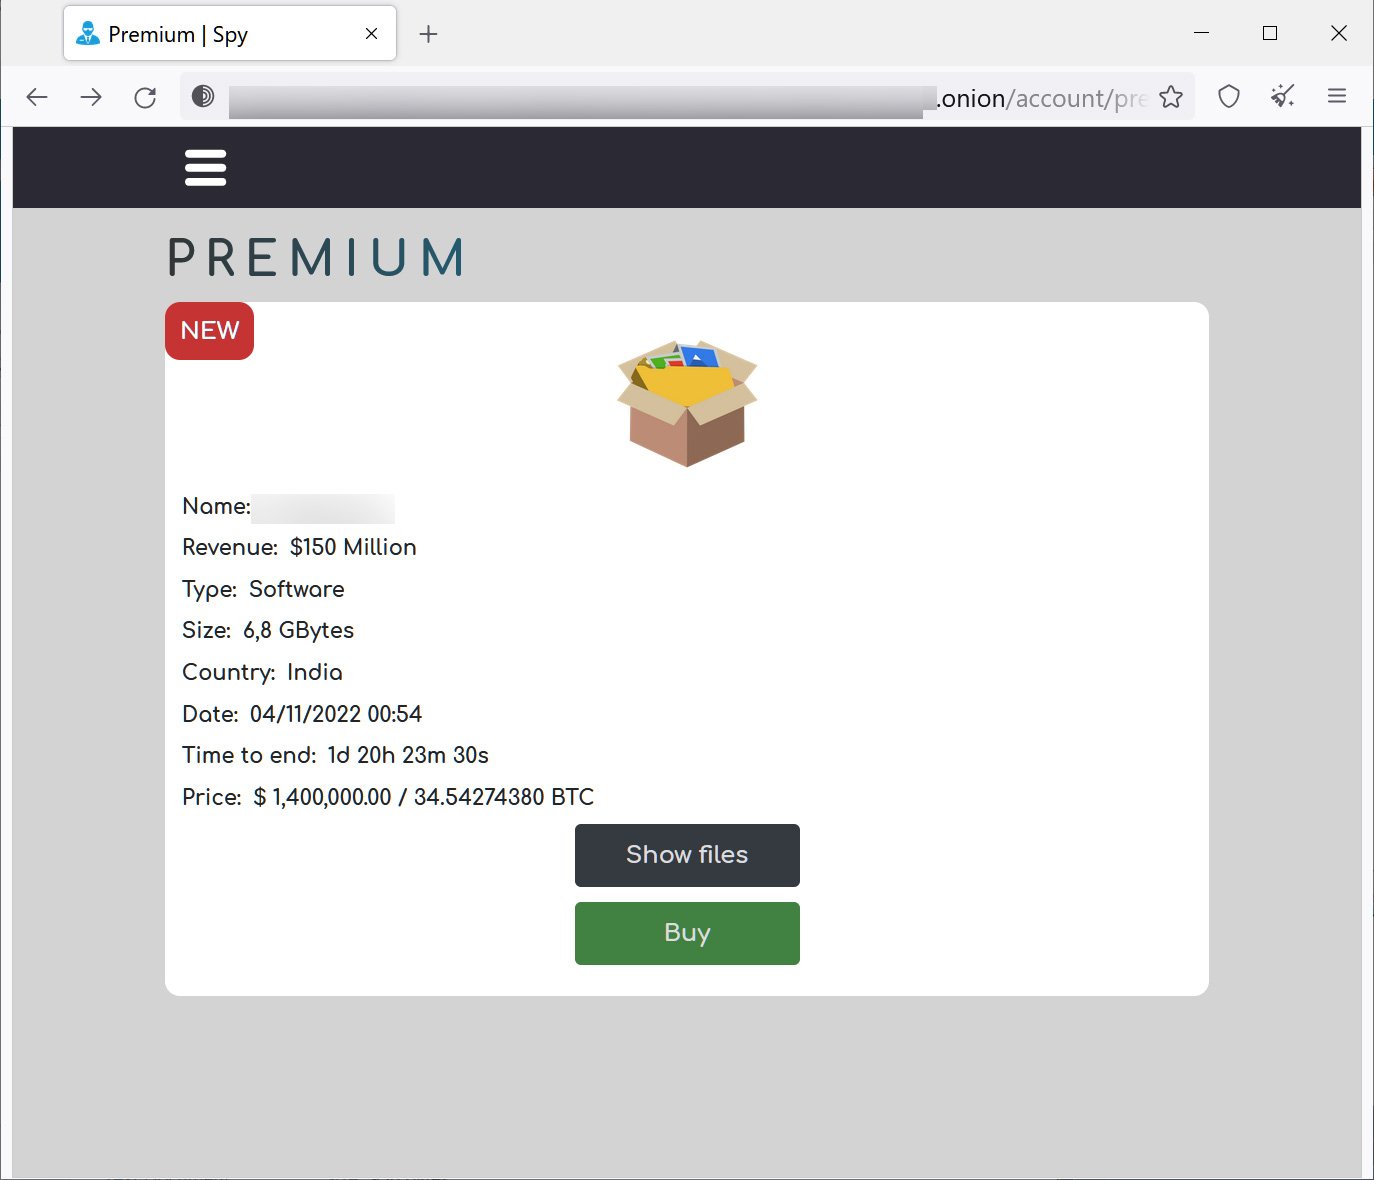
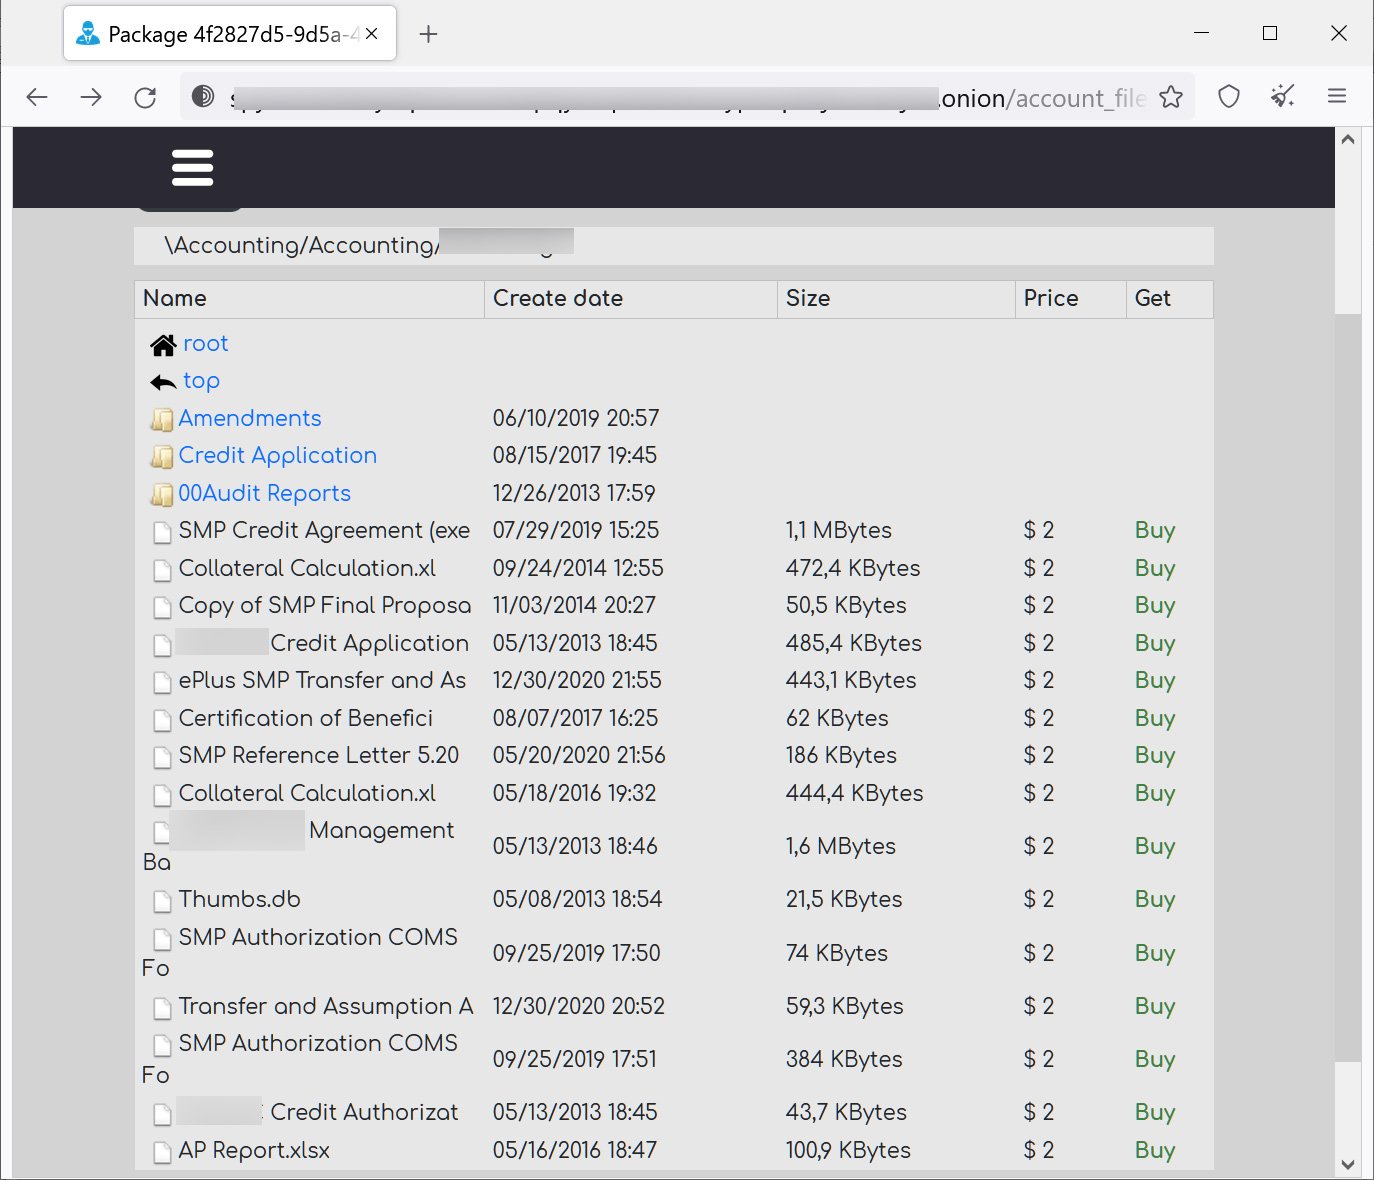
На Industrial Spy можно приобрести данные класса «premium», стоимость которых будет достигать миллионы долларов, однако там же можно купить и совсем недорогие сведения в виде отдельных файлов, каждый из которых стоит два доллара.

Например, в настоящий момент площадка продаёт внутренние данные одной индийской компании из категории «премиум». Цена — 1,4 млн долларов. За БД придётся заплатить в биткоинах.


Дешёвая информация, как уже отмечалось выше, продаётся в виде отдельных файлов, за каждый из которых надо выложить $2.


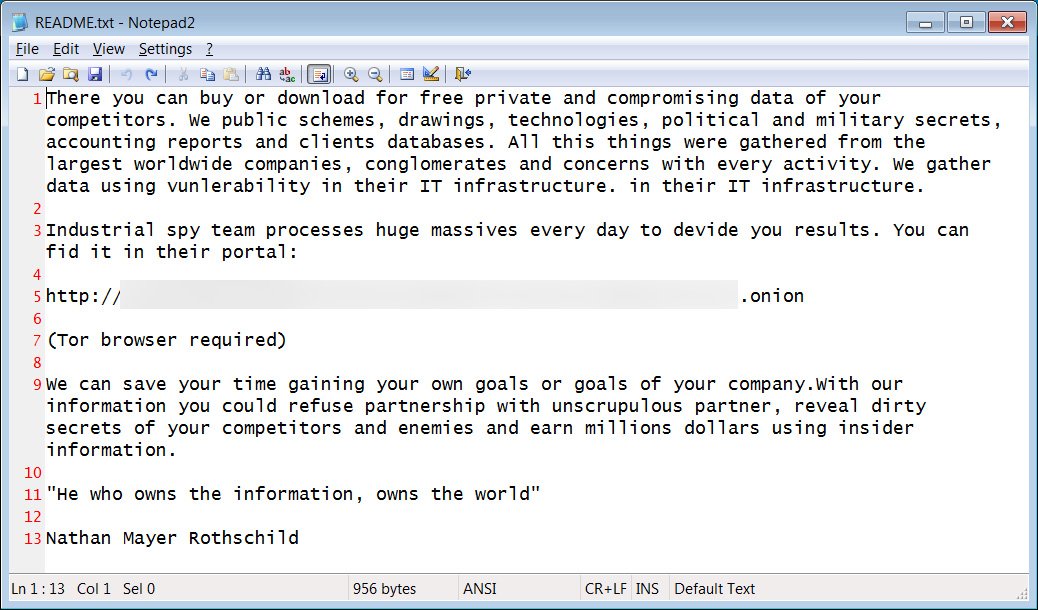
Команда MalwareHunterTeam впервые наткнулась на упоминание Industrial Spy после анализа вредоносной программы, оставляющей файл README.txt. Именно в этих текстовых файлах рекламировалась торговая площадка.


Позже выяснилось, что такие зловреды маскируются под кряки и рекламные программы.

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru