



Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники рекламируют новую торговую площадку через кряки и адваре

Киберпреступники запустили новую торговую онлайн-площадку Industrial Spy, на которой будут продаваться данные, украденные в ходе атак на организации. Industrial Spy рекламируют как место, где бизнес может приобрести коммерческую тайну конкурентов и базы данных клиентов.

Также злоумышленники могут использовать новую торговую площадку, чтобы склонить жертв кибератак приобрести свои данные. Если условную организацию не удалось заставить заплатить выкуп, мошенники могут пригрозить продать внутреннюю информацию третьим лицам.

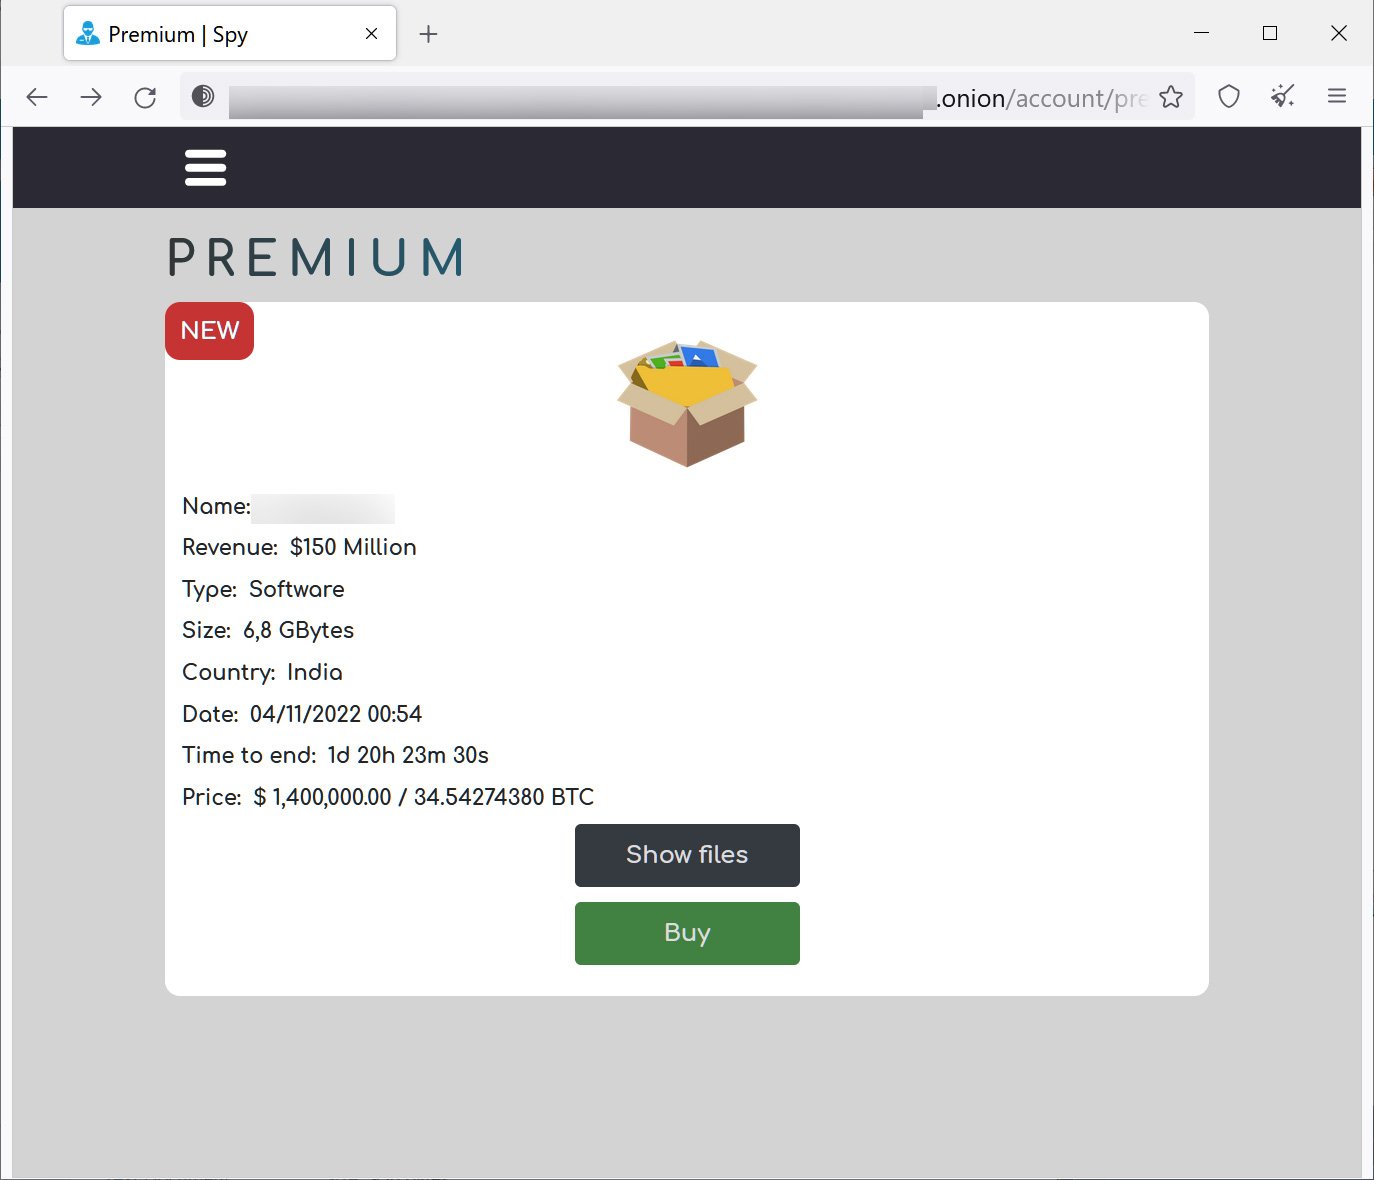
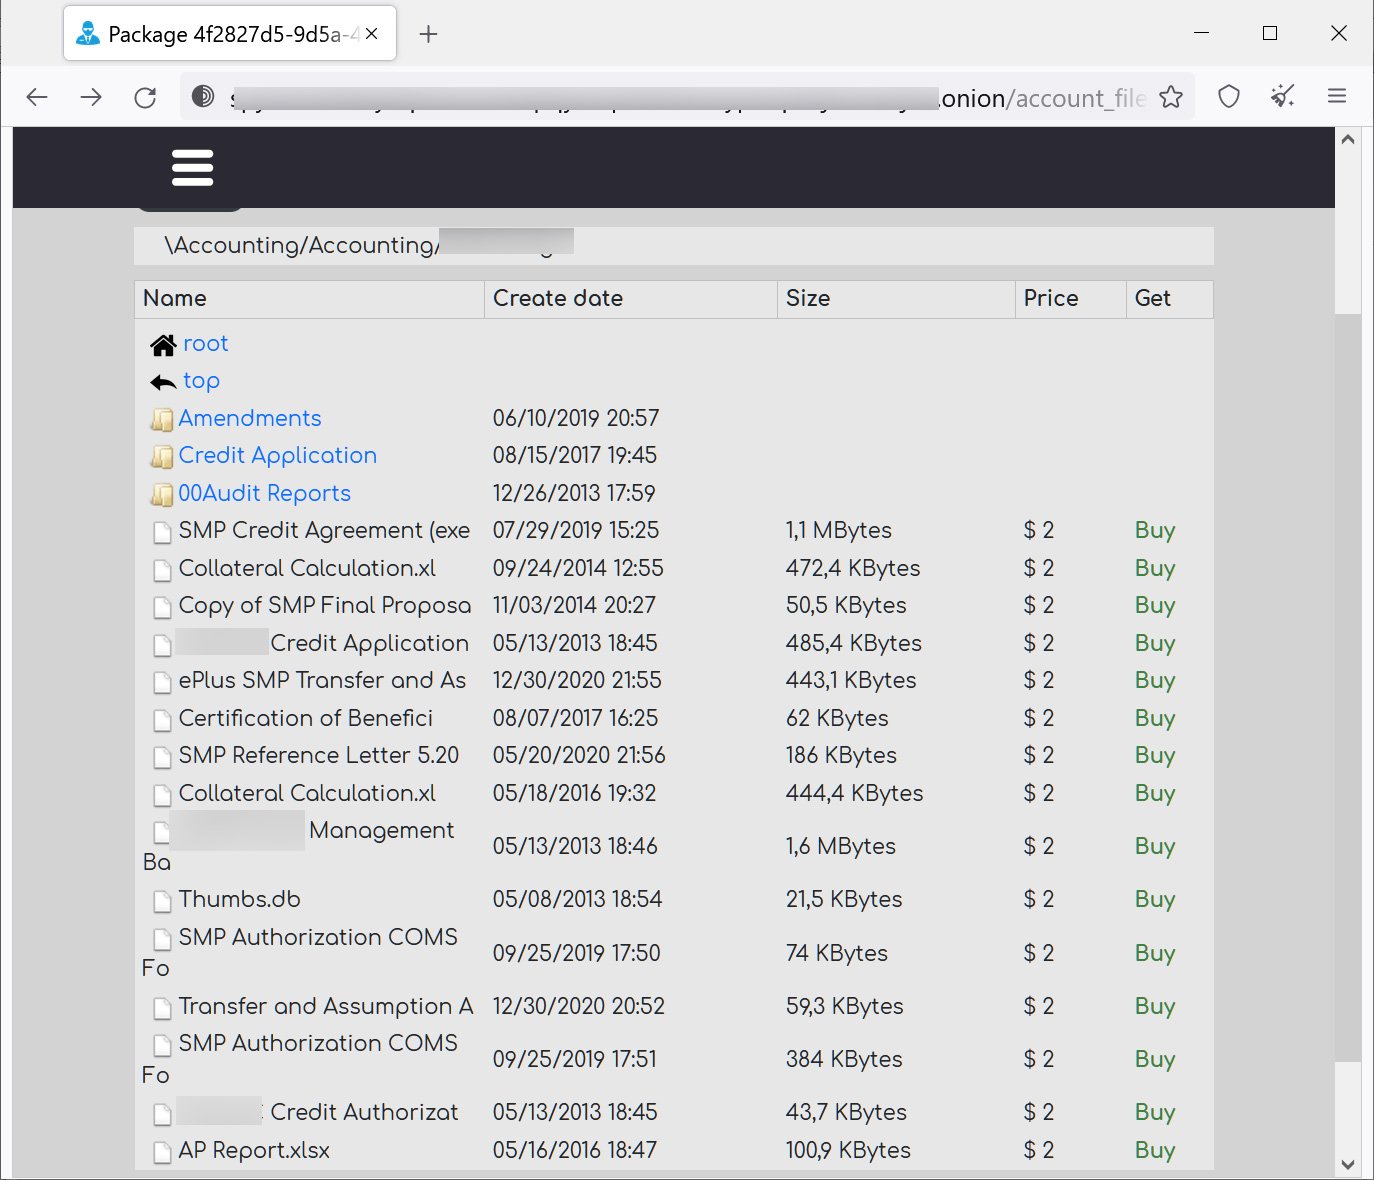
На Industrial Spy можно приобрести данные класса «premium», стоимость которых будет достигать миллионы долларов, однако там же можно купить и совсем недорогие сведения в виде отдельных файлов, каждый из которых стоит два доллара.

Например, в настоящий момент площадка продаёт внутренние данные одной индийской компании из категории «премиум». Цена — 1,4 млн долларов. За БД придётся заплатить в биткоинах.


Дешёвая информация, как уже отмечалось выше, продаётся в виде отдельных файлов, за каждый из которых надо выложить $2.


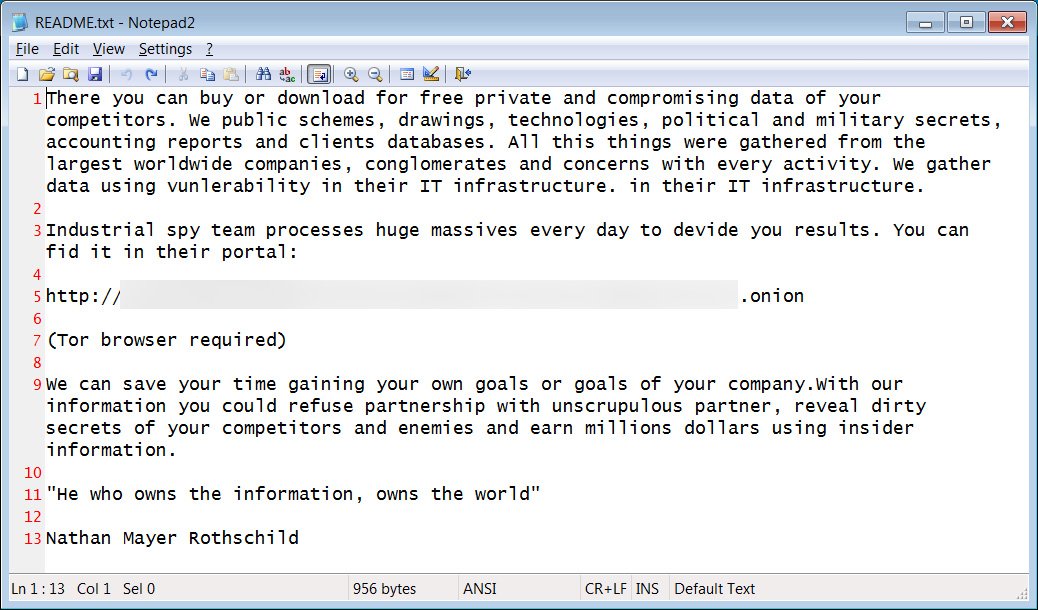
Команда MalwareHunterTeam впервые наткнулась на упоминание Industrial Spy после анализа вредоносной программы, оставляющей файл README.txt. Именно в этих текстовых файлах рекламировалась торговая площадка.


Позже выяснилось, что такие зловреды маскируются под кряки и рекламные программы.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru