



Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Популярный скрипт ToolBox для Windows 11, призванный добавить Google Play Store в подсистему Android (Android Subsystem), тайком заражал пользователей вредоносным кодом, Chrome-расширениями и, вероятно, другими видами вредоносных программ.

Напомним, что с выходом Windows 11 в октябре Microsoft представила интересную функциональность: пользователи теперь могут запускать «родные» Android-приложения прямо на десктопной ОС.

Это нововведение многим пришлось по вкусу, но и здесь не обошлось без недостатков. Например, некоторым пользователям не понравилось отсутствие официального магазина приложений Google Play, которым привыкли пользоваться владельцы Android-девайсов.

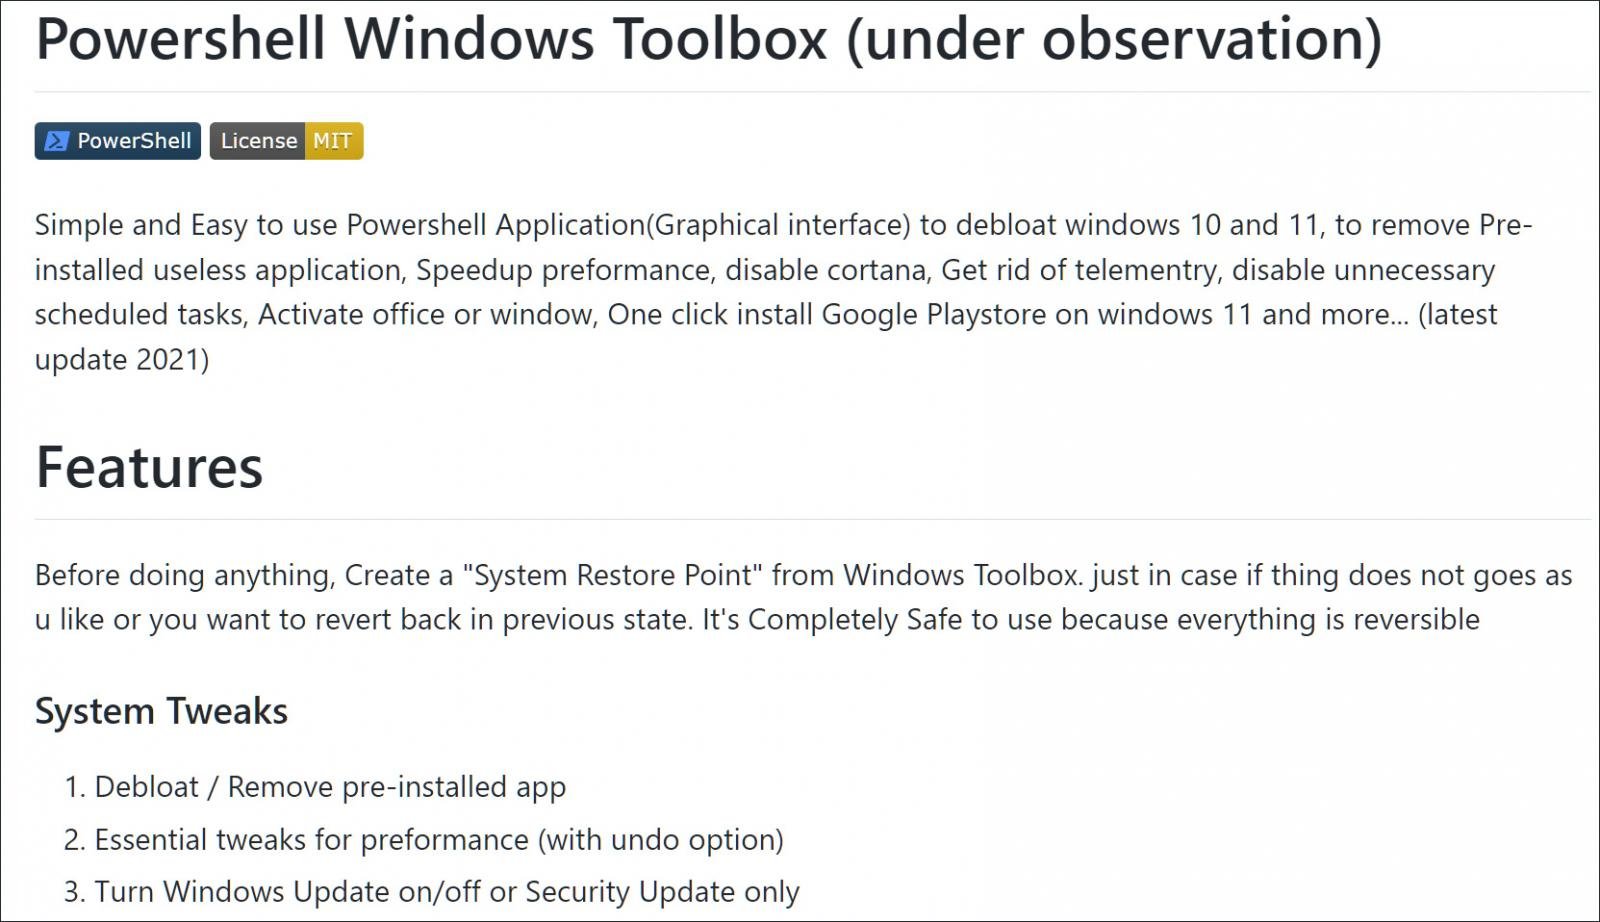
Само собой, люди стали искать обходные методы, позволяющие добавить Google Play Store в Windows 11. И тут очень кстати на GitHub появился инструмент под названием Windows Toolbox, который, согласно описанию, позволял установить Google Play Store для подсистемы Android.


Узнавшие о Windows Toolbox пользователи установили инструмент, при этом не подозревая о его «особенностях». На деле Windows Toolbox оказался трояном, запускающим на компьютере жертвы ряд обфусцированных вредоносных PowerShell-скриптов. В результате пользователь получал на устройство кликер и другие зловредные программы.

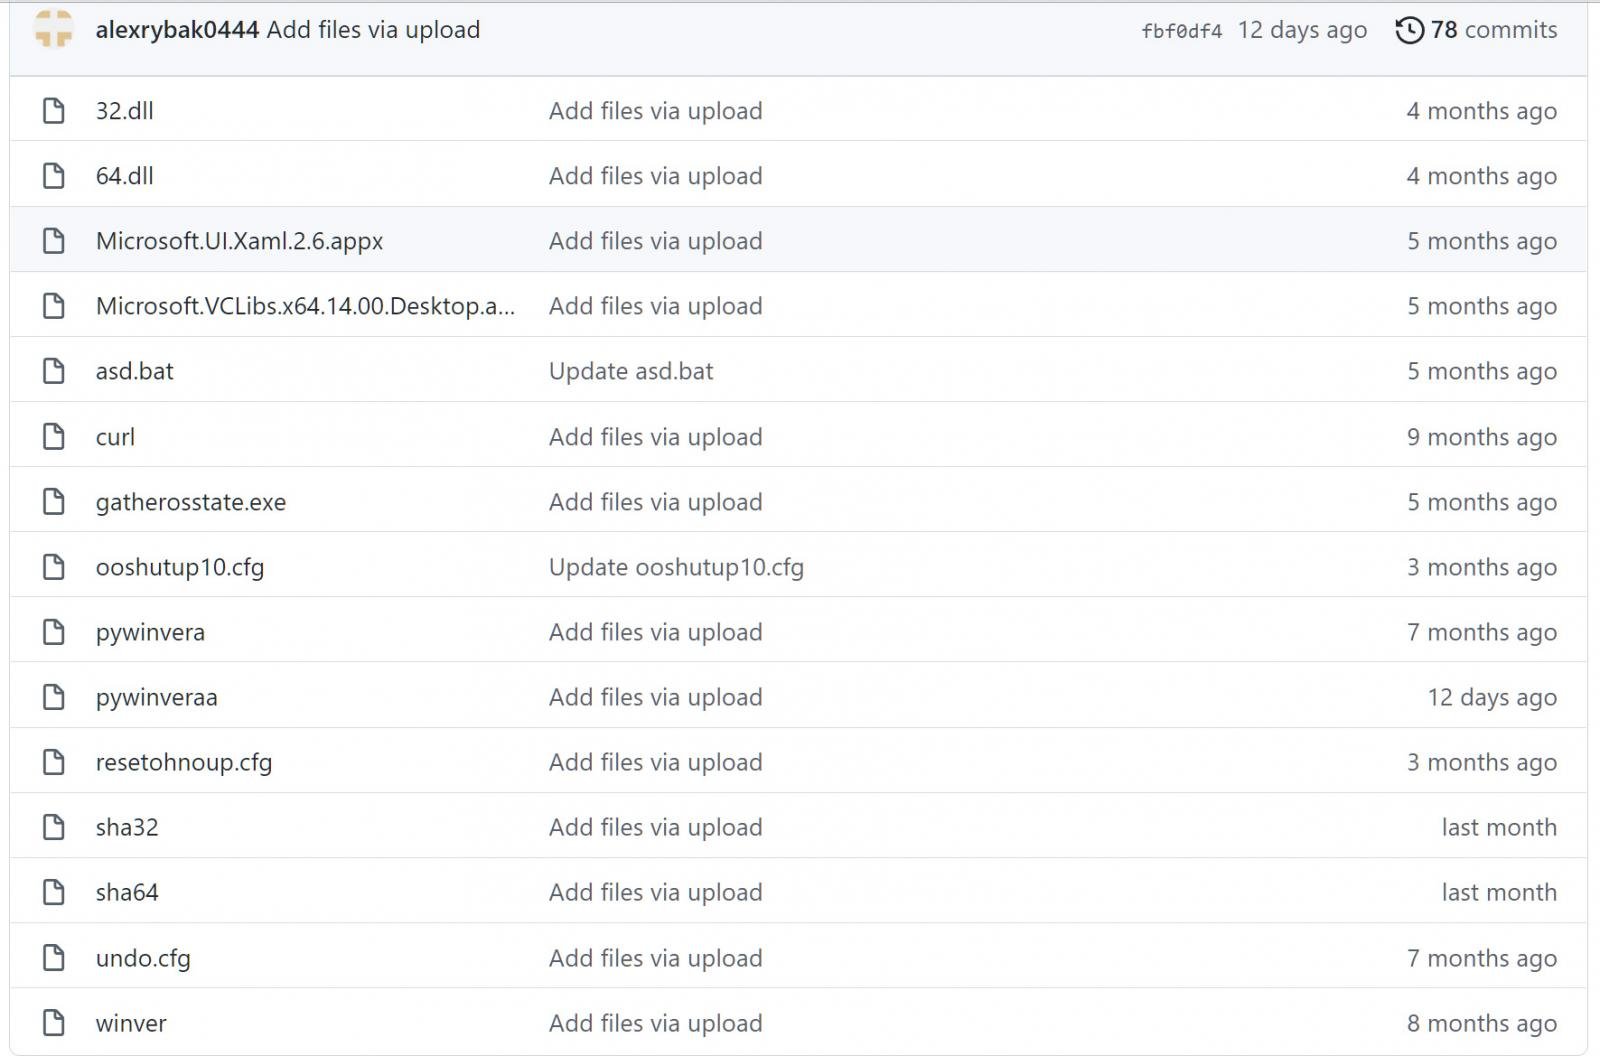
Чтобы минимизировать риск детекта, киберпреступники использовали Cloudflare Workers для запуска команд и загрузки файлов на атакуемое устройство. После деобфускации кода исследователи увидели PowerShell-скрипт (1, 2, 3), загружающий вредоносный код.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru