



Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

Инструмент для установки Google Play в Windows 11 подсовывал вредоносов

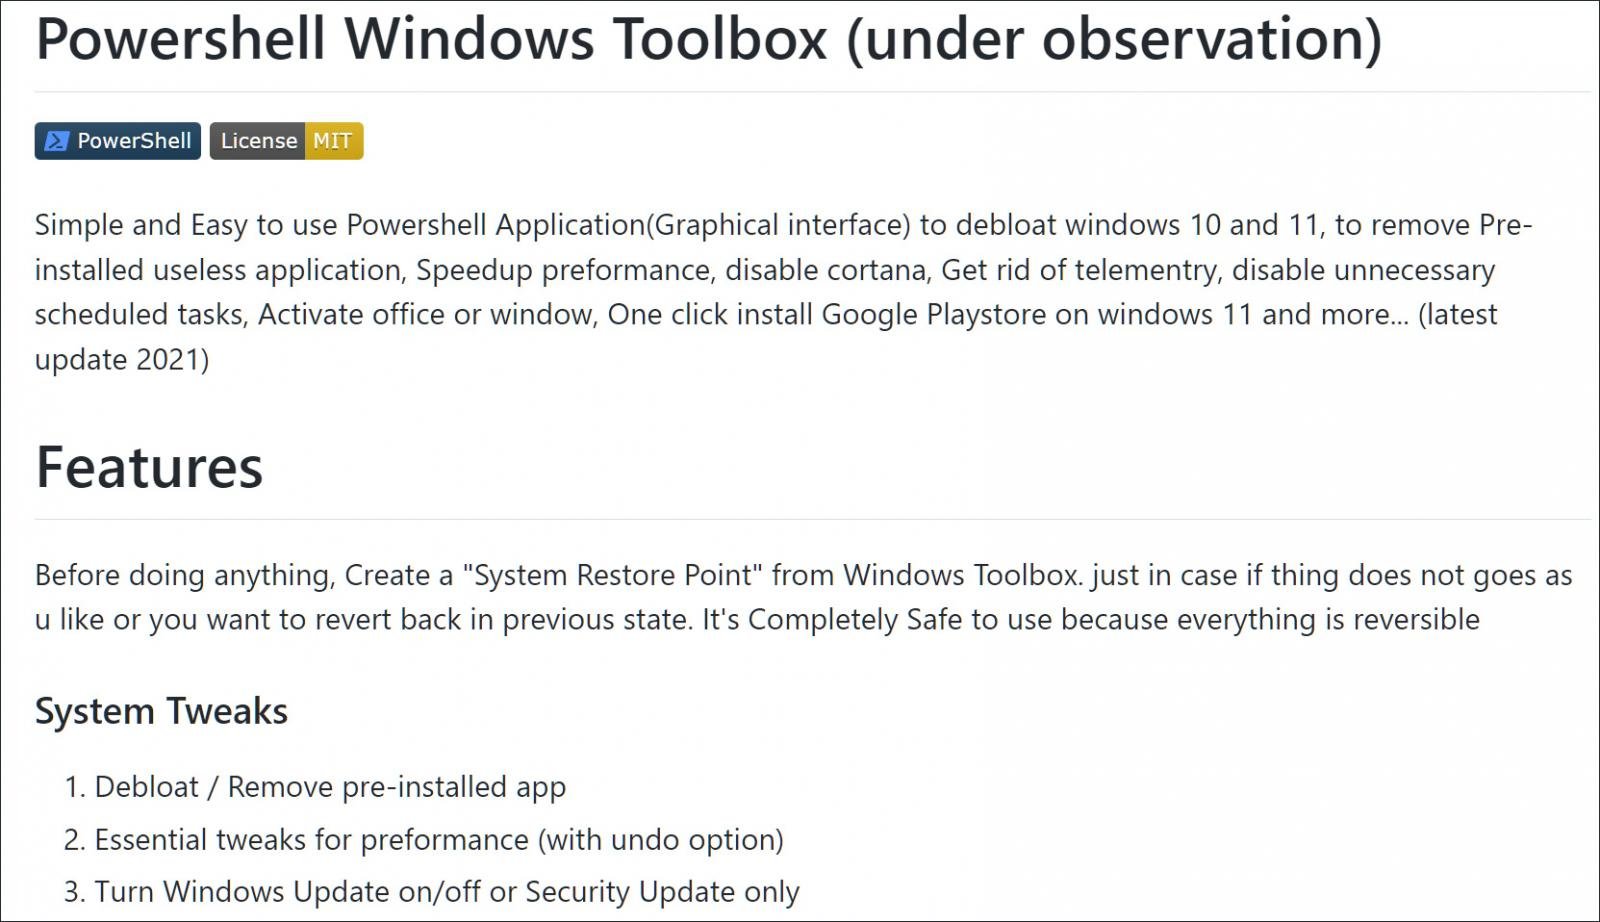
Популярный скрипт ToolBox для Windows 11, призванный добавить Google Play Store в подсистему Android (Android Subsystem), тайком заражал пользователей вредоносным кодом, Chrome-расширениями и, вероятно, другими видами вредоносных программ.

Напомним, что с выходом Windows 11 в октябре Microsoft представила интересную функциональность: пользователи теперь могут запускать «родные» Android-приложения прямо на десктопной ОС.

Это нововведение многим пришлось по вкусу, но и здесь не обошлось без недостатков. Например, некоторым пользователям не понравилось отсутствие официального магазина приложений Google Play, которым привыкли пользоваться владельцы Android-девайсов.

Само собой, люди стали искать обходные методы, позволяющие добавить Google Play Store в Windows 11. И тут очень кстати на GitHub появился инструмент под названием Windows Toolbox, который, согласно описанию, позволял установить Google Play Store для подсистемы Android.


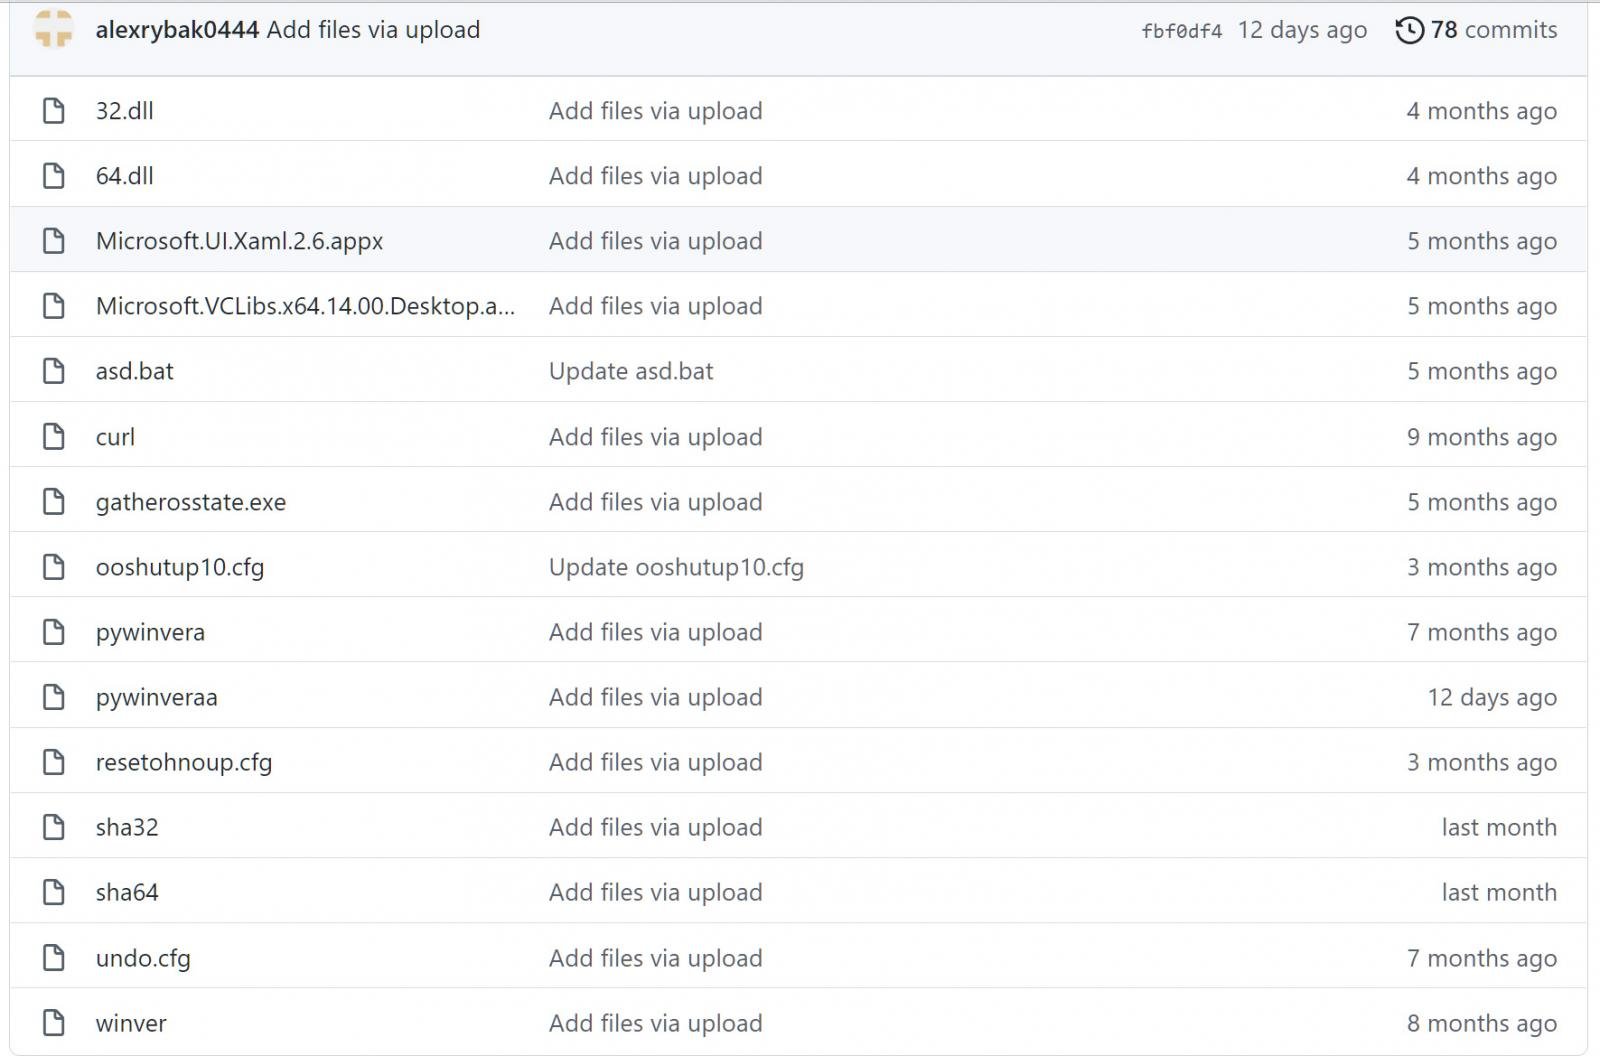
Узнавшие о Windows Toolbox пользователи установили инструмент, при этом не подозревая о его «особенностях». На деле Windows Toolbox оказался трояном, запускающим на компьютере жертвы ряд обфусцированных вредоносных PowerShell-скриптов. В результате пользователь получал на устройство кликер и другие зловредные программы.

Чтобы минимизировать риск детекта, киберпреступники использовали Cloudflare Workers для запуска команд и загрузки файлов на атакуемое устройство. После деобфускации кода исследователи увидели PowerShell-скрипт (1, 2, 3), загружающий вредоносный код.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru